 equifox/ksdumper
Volcado de procesos utilizando el poder del espacio del kernel !

Gracias a mastercodeon314 ahora hay un puerto que funciona en Windows 11. ¡Disfrútalo! https://github.com/mastercodeon314/KsDumper-11

Siempre he tenido interés en la ingeniería inversa. Hace unos días quería echar un vistazo a los internos de algunos juegos por diversión, pero estaba empaquetado y protegido por EAC (EasyAntiCheat). Esto significa que sus identificadores (handles) fueron eliminados y no pude volcar el proceso desde Ring3. Decidí intentar hacer un controlador personalizado que me permitiera copiar la memoria del proceso sin usar OpenProcess. No sabía nada sobre el kernel de Windows ni la estructura de archivos PE, así que pasé mucho tiempo leyendo artículos y foros para hacer este proyecto.
Nota: La tabla de importación no se reconstruye.
Antes de usar KsDumperClient, el controlador KsDumper debe cargarse. No tiene firma, por lo que debes cargarlo como prefieras. Yo estoy usando drvmap para Win10. Todo se proporciona en esta versión si también quieres usarlo.
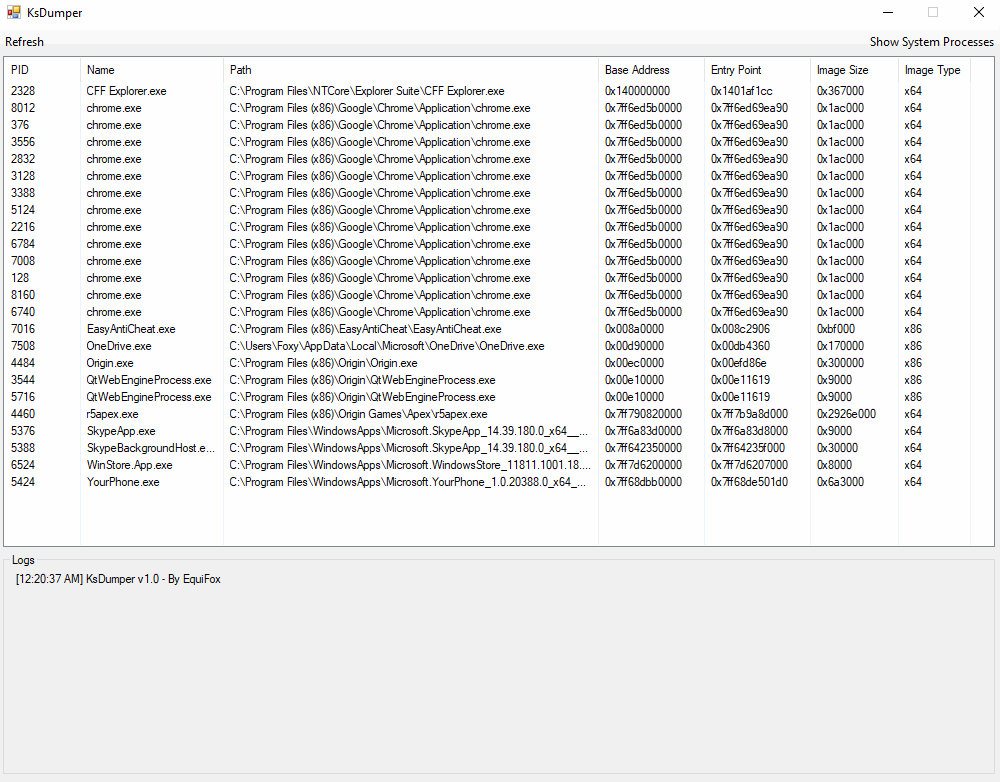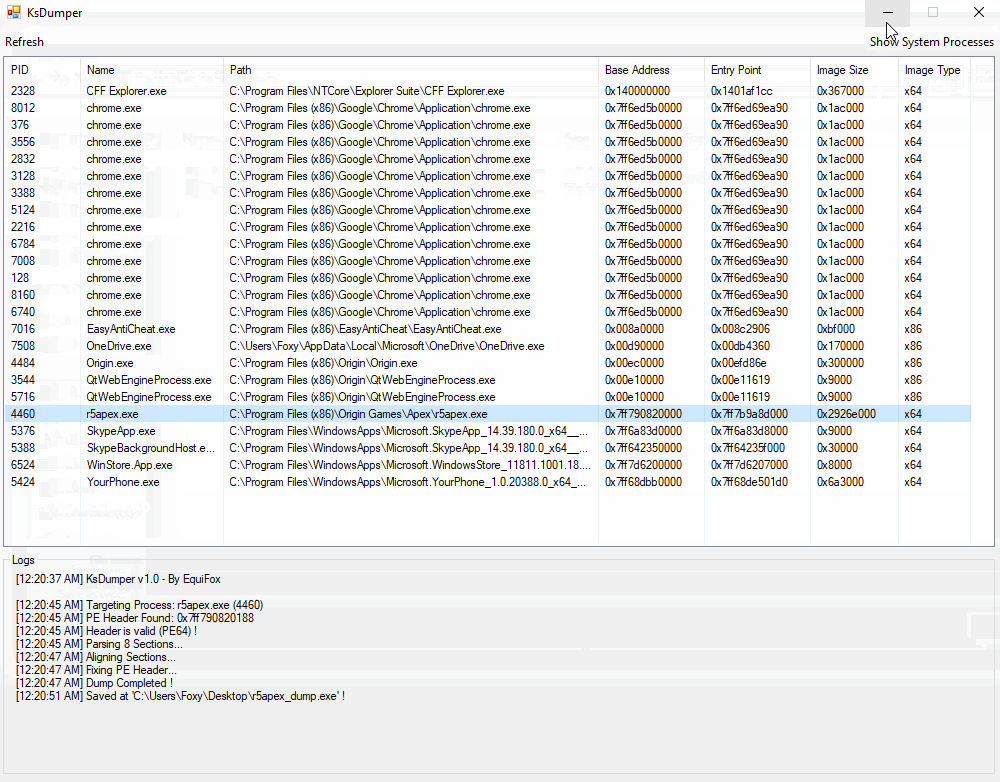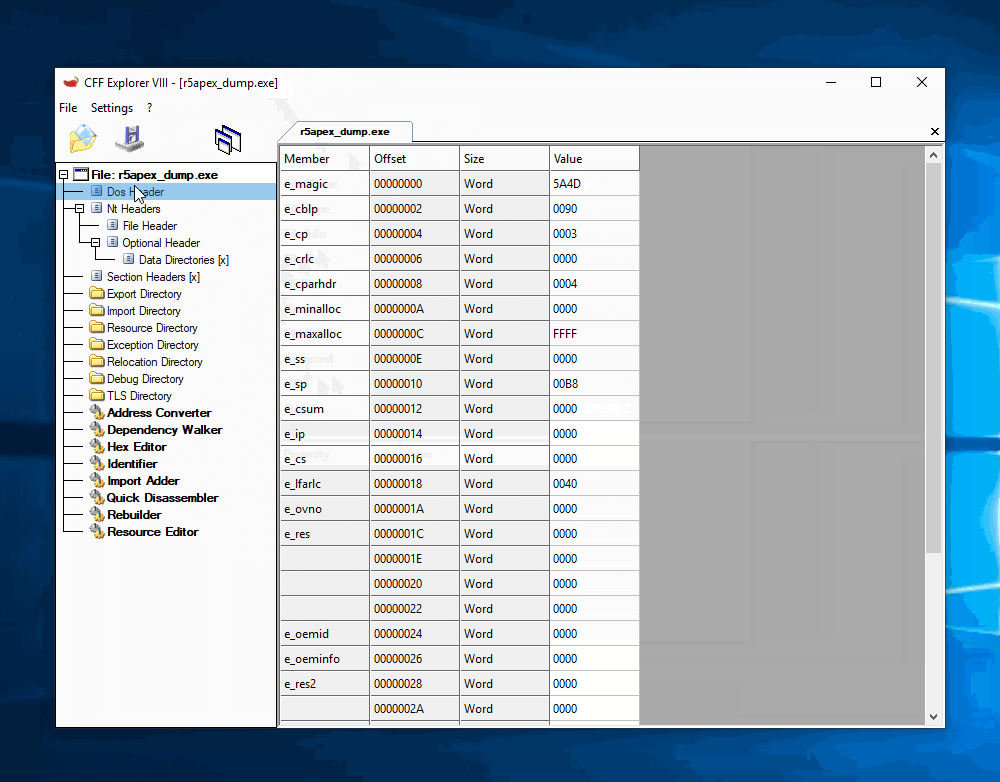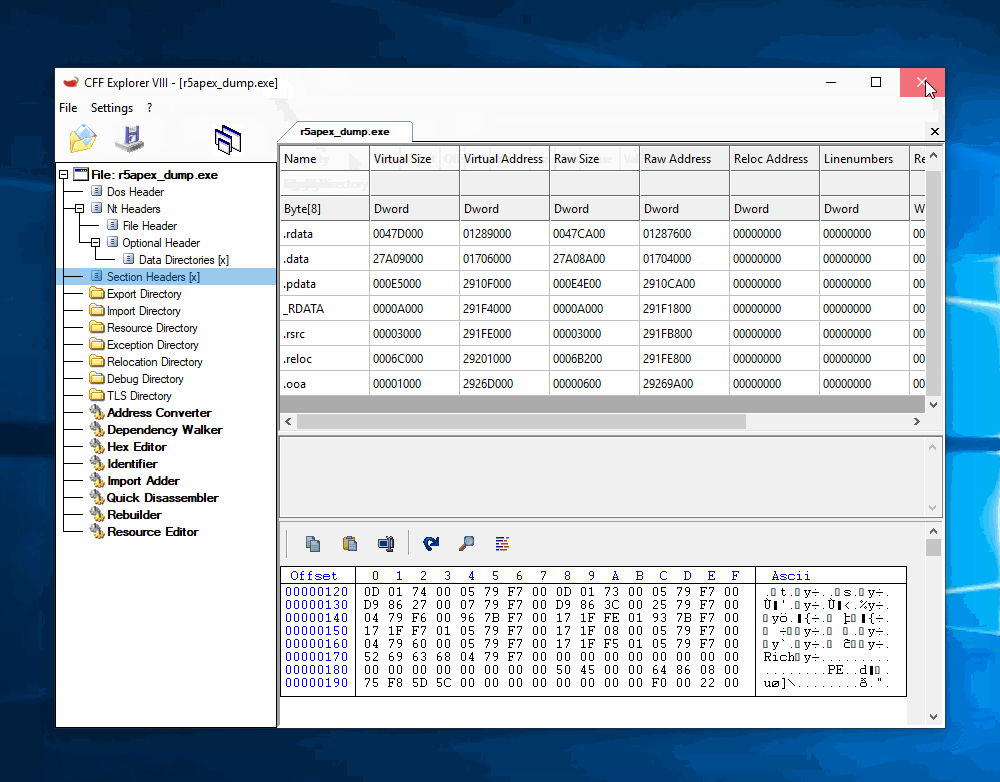
Driver/LoadCapcom.bat como Administrador. ¡No presiones ninguna tecla ni cierres la ventana aún!Driver/LoadUnsignedDriver.bat como Administrador.LoadCapcom para descargar el controlador.KsDumperClient.exe.Nota: El controlador permanece cargado hasta que reinicies, así que si cierras KsDumperClient.exe, ¡puedes volver a abrirlo! Nota2: Aunque puede volcar procesos tanto x86 como x64, esto debe ejecutarse en Windows x64.
Este proyecto fue una forma para mí de aprender sobre el kernel de Windows, la estructura de archivos PE y las interacciones entre el espacio de kernel y usuario. Se ha puesto a disposición solo con fines informativos y educativos.
Considerando la naturaleza de este proyecto, se recomienda encarecidamente ejecutarlo en un Entorno Virtual. No soy responsable de ningún bloqueo o daño que pudiera ocurrir en tu sistema.
Importante: Esta herramienta no intenta ocultarse. Si apuntas a juegos protegidos, el anti-trampas podría marcar esto como un tramposo y banearte después de un tiempo. ¡Usa un Entorno Virtual!
