
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SlackPirate — Herramienta de Enumeración y Extracción de Slack - extraer información sensible de un espacio de trabajo de Slack | Kitploit
Herramientas/GitHubGitHub/emtunc/slackpirate
OSINT (Inteligencia de Fuentes Abiertas)Exfiltración de DatosRecopilación de InformaciónPruebas de PenetraciónSeguridad en la NubeRed Teaming
GitHubemtunc/slackpirate

SlackPirate

Herramienta de Enumeración y Extracción de Slack - extraer información sensible de un espacio de trabajo de Slack

Ver Repositorio
78010716hace 1 añoRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

SlackPirate - Herramienta de Enumeración y Extracción de Slack

Build Status

Esta es una herramienta desarrollada en Python que utiliza las APIs nativas de Slack para extraer información 'interesante' de un espacio de trabajo de Slack dado un token de acceso.

Desde mayo de 2018, Slack tiene más de 8 millones de clientes y ese número está aumentando rápidamente: las posibilidades de integración y 'ChatOps' son infinitas y permiten a los equipos (¡no solo desarrolladores!) crear flujos de trabajo realmente potentes e interacciones de bots/aplicaciones de Slack.

Como suele ocurrir en corporaciones grandes y pequeñas, no es raro que herramientas como Slack pasen desapercibidas bajo el radar de gobierno/política de Seguridad de la Información, lo que finalmente conduce a situaciones precarias donde información sensible y confidencial termina en lugares donde no debería.

El propósito de esta herramienta es doble:

  • Los equipos rojos pueden usar esto para identificar y extraer información sensible, documentos, credenciales, etc. de Slack dado una cuenta de bajo privilegio en el Espacio de Trabajo de la organización. Esto podría permitir a un atacante pivotar hacia otros sistemas y/o obtener un conocimiento mucho más íntimo y los entresijos de sistemas/aplicaciones corporativas.
  • Los equipos azules pueden usar esto para identificar y detectar información sensible en el Espacio de Trabajo que quizás no debería existir allí en primer lugar. Los equipos azules pueden usar esta información para fines de capacitación y concienciación interna demostrando la salida de la herramienta y el tipo de 'cosas' que podrían ser utilizadas y abusadas por atacantes (tanto internos como externos).

La herramienta le permite recopilar fácilmente información sensible para su visualización sin conexión según su conveniencia.

Nota: Soy un n00b de Python y no tengo dudas de que el script puede optimizarse y mejorarse enormemente; no dudes en hacer pull requests; ¡los revisaré y fusionaré según corresponda!

Recopilación de Información

La herramienta utiliza las APIs nativas de Slack para extraer información 'interesante' y busca la siguiente información, hoy en día:

  • Imprime en la salida estándar los dominios (si los hay) que están permitidos para registrarse en el Espacio de Trabajo; he visto dominios antiguos, viejos y olvidados aquí que pueden comprarse y usarse para registrarse en el Espacio de Trabajo
  • Enlaces a buckets de S3
  • Contraseñas
  • Claves de acceso/secreto de AWS
  • Claves privadas
  • Mensajes fijados en todos los Canales
  • Referencias a enlaces y URLs que podrían proporcionar acceso adicional a materiales sensibles; piensa: Google Docs, invitaciones de Trello, enlaces a sistemas internos, etc.
  • Archivos que podrían contener información sensible como .key, .sh, las palabras "password" o "secret" incrustadas en un documento, etc.

Cookie de Slack

La aplicación web de Slack utiliza varias cookies; la de especial interés se llama, espera... d. Esta cookie d es la misma en todos los Espacios de Trabajo a los que la víctima tiene acceso. Lo que esto significa en realidad es que una única cookie d robada permitiría a un atacante obtener acceso a todos los Espacios de Trabajo en los que la víctima ha iniciado sesión; mi experiencia con la aplicación web de Slack es que una vez que inicias sesión, permaneces conectado indefinidamente.

Token de Slack

El token de la API de Slack es un token por espacio de trabajo. Un token no puede (hasta donde sé) acceder a otros espacios de trabajo de la misma manera que la cookie d anterior permite el acceso a todos los Espacios de Trabajo.

Para que la herramienta busque y extraiga información, necesitarás proporcionarle un token de API además de una Cookie de Slack. Este token se incluye en los datos de formulario de las solicitudes enviadas a la API de Slack desde el cliente. Por lo tanto, para usar SlackPirate, deberás proporcionar la siguiente información:

  • Proporciona a la herramienta una cookie d usando el flag --cookie. La herramienta mostrará los Espacios de Trabajo y tokens asociados
  • Proporciona a la herramienta un token usando el flag --token. Puedes encontrarlo usando las herramientas de desarrollador u otra forma de monitoreo de red, o extrayendo la memoria del proceso de Slack. Comienza con xoxc-

Asegúrate de pasar tanto un token como una cookie: necesitas ambos para poder autenticarte

Construcción

El script ha sido desarrollado, probado y confirmado funcionando en Python 3.5, 3.6 y 3.7. Una prueba rápida en Python 2 presentó algunos problemas de compatibilidad.

Linux con virtualenv

  • git clone https://github.com/emtunc/SlackPirate
  • pip install virtualenv
  • virtualenv SlackPirate
  • source SlackPirate/bin/activate
  • pip install -r requirements.txt
  • ./SlackPirate.py --help

Linux sin virtualenv

  • git clone https://github.com/emtunc/SlackPirate
  • chmod +x SlackPirate.py
  • pip install -r requirements.txt
  • ./SlackPirate.py --help

Windows con virtualenv

  • git clone https://github.com/emtunc/SlackPirate
  • pip install virtualenv
  • virtualenv SlackPirate
  • SlackPirate\Scripts\activate.bat
  • pip install -r requirements.txt
  • python SlackPirate.py --help

Windows sin virtualenv

  • git clone https://github.com/emtunc/SlackPirate
  • pip install -r requirements.txt
  • python SlackPirate.py --help

Uso

python3 SlackPirate.py --help

  • Muestra el menú de ayuda: incluye información sobre todos los módulos de escaneo que puedes seleccionar o ignorar explícitamente

python3 SlackPirate.py --interactive

  • El modo interactivo indica a la herramienta que te permita proporcionar un token o cookie, y elegir escaneos a ejecutar a través de una interfaz de consola en lugar de mediante argumentos de línea de comandos.

python3 SlackPirate.py --cookie <cookie>

Esto hará lo siguiente:

  • Encuentra cualquier Espacio de Trabajo asociado que pueda ser accedido usando esa cookie
  • Conecta a cualquier Espacio de Trabajo que se haya devuelto
  • Busca Tokens de API en cada Espacio de Trabajo devuelto
  • Imprime en la salida estándar para su uso en el siguiente comando

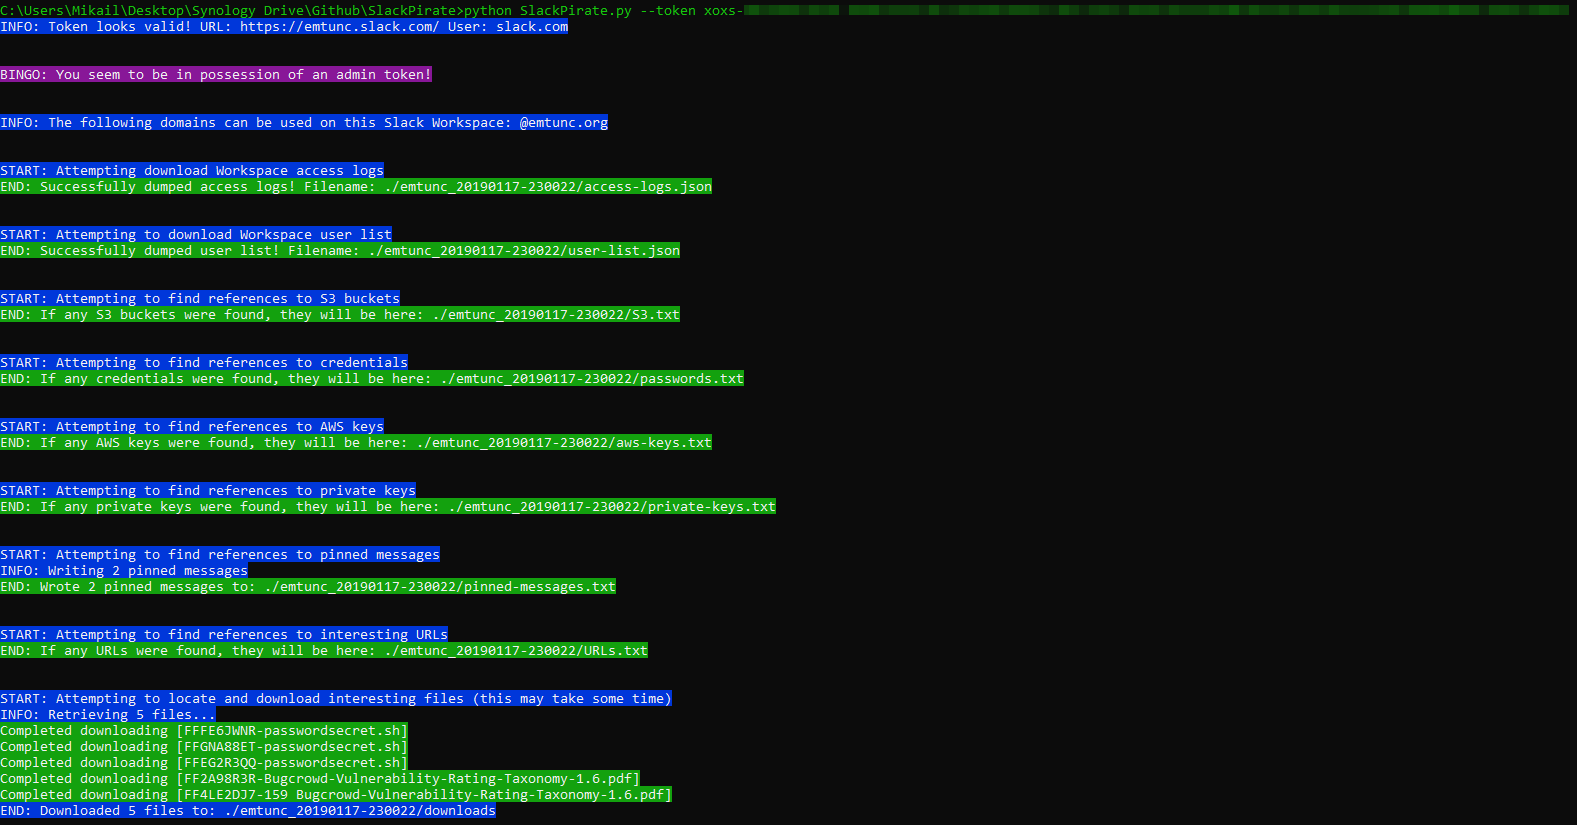
python3 SlackPirate.py --token <token>

Esto hará lo siguiente:

  • Verifica la validez del Token y solo continúa si Slack devuelve True
  • Imprime en la salida estándar si el token proporcionado tiene privilegios de admin, owner o primary_owner
  • Imprime en la salida estándar si la herramienta encontró algún @dominio que pueda usarse para registrarse en el Espacio de Trabajo de Slack (puede que te sorprenda lo que encuentres aquí; si tienes suerte encontrarás un dominio antiguo, no utilizado y registrable aquí)
  • Vuelca los registros de acceso del equipo en formato .json si el token proporcionado es un token privilegiado
  • Vuelca la lista de usuarios en formato .json
  • Encuentra referencias a buckets de S3
  • Encuentra referencias a contraseñas y otras credenciales
  • Encuentra referencias a claves de AWS
  • Encuentra referencias a claves privadas
  • Encuentra referencias a mensajes fijados en todos los canales de Slack
  • Encuentra referencias a URLs y enlaces interesantes
  • Por último, la herramienta intentará descargar archivos basados en palabras clave predefinidas

python3 SlackPirate.py --token <token> --s3-scan

  • Esto indicará a la herramienta que solo ejecute el escaneo S3
Descargar herramienta