PCAPdroid
PCAPdroid es una aplicación de código abierto respetuosa con la privacidad que te permite rastrear, analizar y bloquear las conexiones realizadas por otras aplicaciones en tu dispositivo. También te permite exportar un volcado PCAP del tráfico, inspeccionar HTTP, descifrar tráfico TLS y mucho más.
PCAPdroid simula una VPN para capturar el tráfico de red sin necesidad de root. No utiliza un servidor VPN remoto, sino que los datos se procesan localmente en el dispositivo.
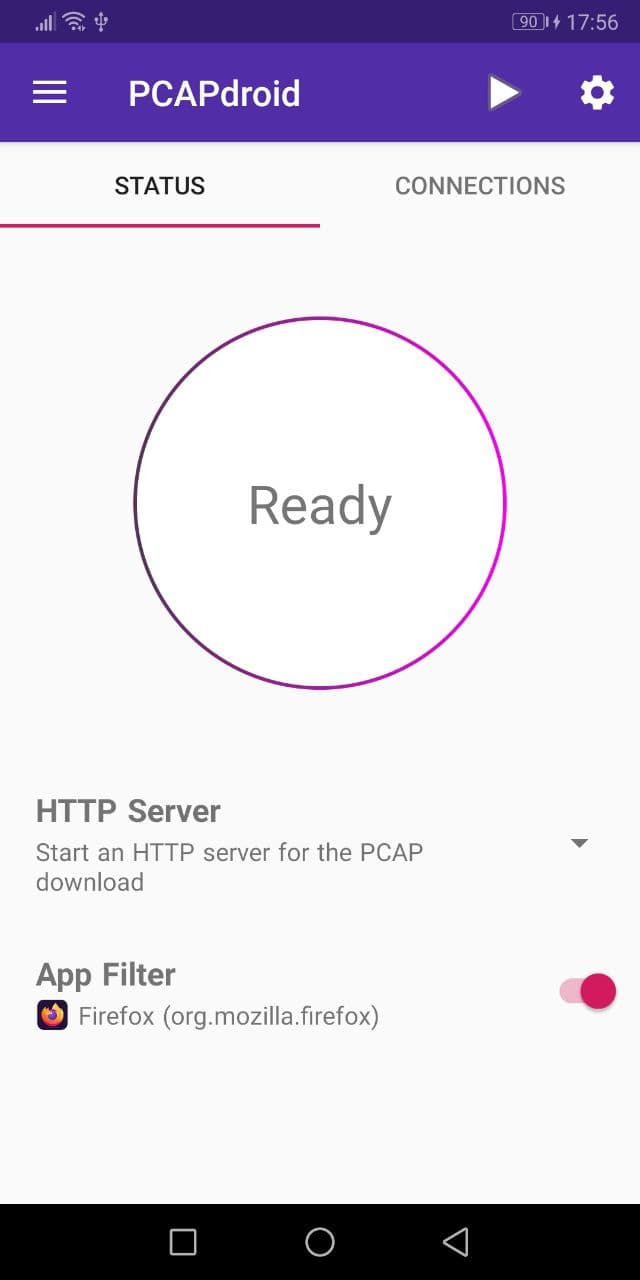
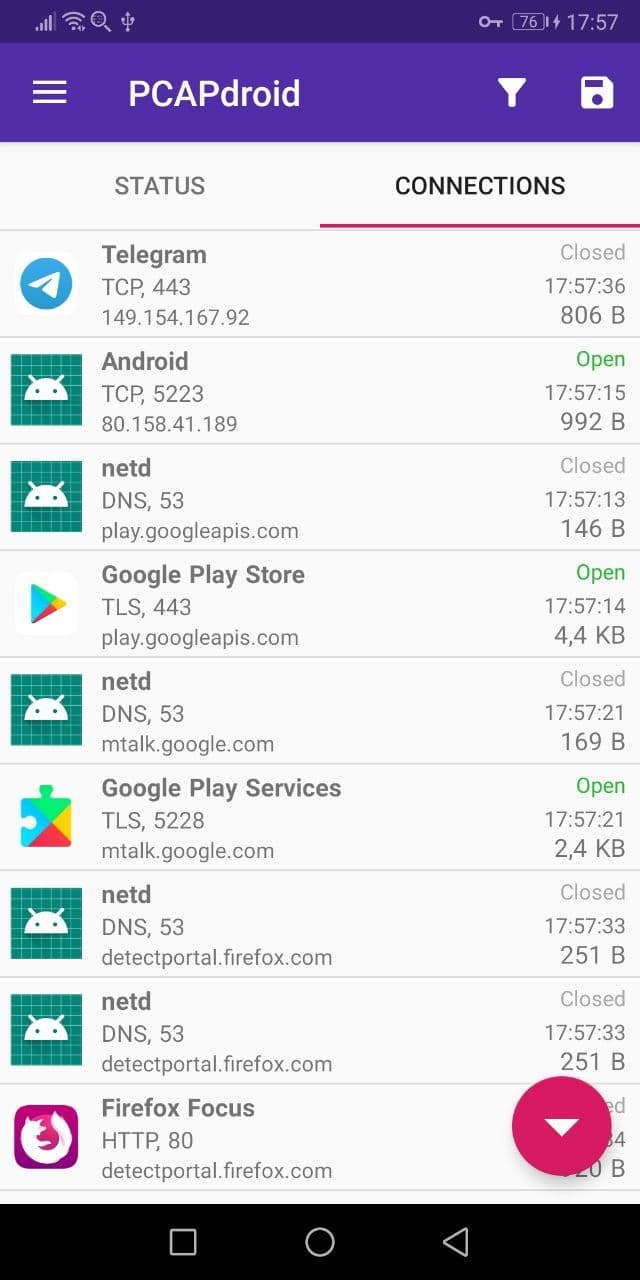
Características:
- Registrar y examinar las conexiones realizadas por aplicaciones de usuario y del sistema
- Extraer el SNI, consulta DNS, URL HTTP y la dirección IP remota
- Inspeccionar solicitudes y respuestas HTTP gracias a los decodificadores integrados
- Inspeccionar el payload completo de las conexiones como volcado hexadecimal/texto
- Descifrar el tráfico HTTPS/TLS y exportar el SSLKEYLOGFILE
- Volcar el tráfico a un archivo PCAP, descargarlo desde un navegador o transmitirlo a un receptor remoto para análisis en tiempo real (por ejemplo, Wireshark)
- Crear reglas para filtrar el tráfico bueno y detectar anomalías fácilmente
- Identificar el país y ASN del servidor remoto mediante consultas a bases de datos offline
- En dispositivos rooteados, capturar el tráfico mientras otras aplicaciones VPN están en funcionamiento
Funciones de pago:
- Firewall: crear reglas para bloquear aplicaciones, dominios y direcciones IP individuales
- Detección de malware: detectar conexiones maliciosas utilizando listas negras de terceros
- Formato PCAPng: facilita la exportación y análisis del tráfico descifrado
Si planeas usar PCAPdroid para realizar análisis de paquetes, consulta la sección específica del manual.


Puedes probar las últimas características antes del lanzamiento oficial añadiendo el repositorio Beta a la aplicación F-Droid.
Guía de usuario
Consulta las instrucciones de inicio rápido o la Guía de usuario completa.
Patrocinadores
El proyecto PCAPdroid está patrocinado por AVEQ GmbH.
Si deseas patrocinar este proyecto, envíame un correo electrónico.
Comunidad
Puedes ayudar al proyecto PCAPdroid de muchas maneras:
- Discute nuevas características
- Mejora el tema y la disposición de la aplicación
- Dale una estrella al proyecto en Github y en Google Play
- ¡Por supuesto, envía solicitudes de extracción de código!
Únete a la comunidad internacional de PCAPdroid en Telegram o en Matrix.
Integración en tu aplicación
Algunas características de PCAPdroid se pueden integrar en una aplicación de terceros para proporcionar capacidades de captura de paquetes.
- Para dispositivos rooteados, el demonio pcapd se puede integrar directamente en tu APK para capturar paquetes de red.
- Para todos los dispositivos, PCAPdroid expone una API para controlar la captura de paquetes y enviar los paquetes capturados a través de UDP a tu aplicación. Esto requiere instalar PCAPdroid junto con tu aplicación.
Código abierto
PCAPdroid está impulsado por tecnologías de código abierto.
- nDPI: biblioteca de inspección profunda de paquetes, proporciona los metadatos de las conexiones
- mitmproxy: un proxy local para el descifrado TLS
- zdtun: pila TCP/IP mínima para la captura sin root
Para la lista completa de bibliotecas de terceros, consulta la página "Acerca de" en la aplicación.
Compilación
- En Windows, instala gitforwindows
- Clona este repositorio
- Dentro del directorio del repositorio, ejecuta
git submodule update --init. El directorio submodules debería poblarse.
- Abre el proyecto en Android Studio, instala el SDK apropiado y el NDK
- Compila la aplicación
Nota: Si obtienes "No valid CMake executable was found", asegúrate de instalar la versión de CMake utilizada por PCAPdroid (actualmente 3.22.1) desde el administrador de SDK
 emanuele-f/pcapdroid









