
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Dagon — Manipulación avanzada de hashes | Kitploit
Herramientas/GitHubGitHub/ekultek/dagon
Descifrado de ContraseñasAtaques de ContraseñasAnálisis de Hash
GitHubekultek/dagon

Dagon

Manipulación avanzada de hashes

Ver Repositorio
1775540hace 8 añosRevisado por Kitploit
Compartir

Dagon - Manipulación Avanzada de Hashes

Llamado así por el príncipe del Infierno, Dagon (day-gone) es un sistema avanzado de cracking y manipulación de hashes, capaz de realizar fuerza bruta en múltiples tipos de hash, crear diccionarios de fuerza bruta, verificación automática de algoritmos de hash, generación de sal aleatoria de Unicode a ASCII, y mucho más.

Screenshots

La fuerza bruta simplificada con un creador de listas de palabras incorporado si no especificas una. La lista de palabras creará 100,000 cadenas para usar bruteforce

Verifica qué algoritmo se usó para crear ese hash que estás intentando descifrar. Puedes especificar ver todos los algoritmos posibles proporcionando la bandera -L (algunos algoritmos aún no están implementados) hash_verification

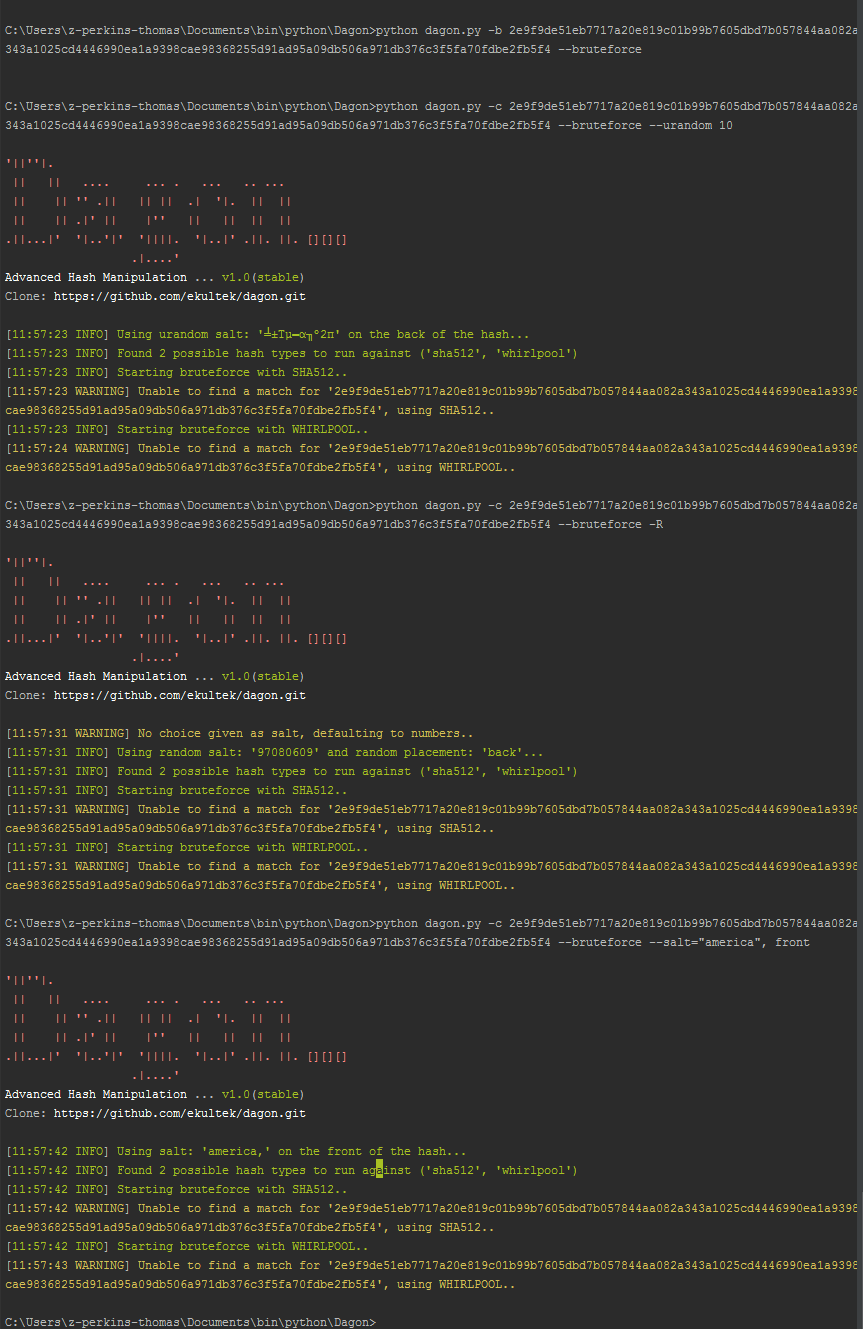
Salado aleatorio, salado aleatorio Unicode, o puedes hacer tu propia elección de la sal. salting
Demo video

demo

Download

Preferiblemente puedes clonar el repositorio con git clone https://github.com/ekultek/dagon.git o alternativamente descargar el zip o tarball aquí

Basic usage

Para la funcionalidad completa de Dagon, por favor consulta la página de inicio aquí o el manual de usuario

python dagon.py -h This will run the help menu and provide a list of all possible flags

python dagon.py -c <HASH> --bruteforce This will attempt to bruteforce a given hash

python dagon.py -l <FILE-PATH> --bruteforce This will attempt to bruteforce a given file full of hashes (one per line)

python dagon.py -v <HASH> This will try to verify the algorithm used to create the hash

python dagon.py -V <FILE-PATH> This will attempt to verify each hash in a file, one per line

Installation

Dagon requiere la versión 2.7.x de Python para funcionar correctamente.

  • git clone https://github.com/ekultek/dagon.git
  • cd Dagon
  • pip install -r requirements.txt

Esto debería instalar todas las dependencias que necesitarás para ejecutar Dagon

Contributions

Todas las contribuciones son muy apreciadas y útiles. Cuando contribuyas, tu nombre se colocará en la página de inicio debajo de contribuciones con un enlace a tu contribución. También recibirás un gran respeto de mi parte, y eso es algo bastante genial. Lo que busco en las contribuciones es algo de lo siguiente:


  • Creación de algoritmos de hash, específicamente; un algoritmo MD2 más rápido, algoritmos Tiger completos, algoritmos Keychain para nube y ágil
  • Más listas de palabras para descargar, asegúrate de que el enlace esté codificado
  • Implementación de ataque de tablas arcoíris
  • Más expresiones regulares para verificar diferentes tipos de hash
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





