
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Follina-MSDT-Vulnerability-CVE-2022-30190- — Detección y remediación de la vulnerabilidad Follina de MSDT (CVE-2022-30190) | Kitploit
Herramientas/GitHubGitHub/ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesAuditoría de ConfiguraciónRespuesta a Incidentes
GitHubekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-

Follina-MSDT-Vulnerability-CVE-2022-30190-

Detección y remediación de la vulnerabilidad Follina de MSDT (CVE-2022-30190)

Ver Repositorio
3110hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Follina-MSDT-Vulnerability-CVE-2022-30190-

Detección y remediación de la vulnerabilidad Follina MSDT (CVE-2022-30190)

Para obtener información detallada sobre Follina-MSDT-Vulnerability-CVE-2022-30190-, visita https://msrc-blog.microsoft.com/2022/05/30/guidance-for-cve-2022-30190-microsoft-support-diagnostic-tool-vulnerability/

Cómo usar el script follina.ps1

  1. Descarga el script y muévelo a la unidad C en tu máquina Windows

  2. Ejecuta Windows PowerShell como Administrador y ejecuta el script

  .\folina.ps1 

Este script tiene tres funciones

  1. Comprobará si el MSDT URL Protocol sigue habilitado en el sistema

  2. Luego, el script te dirá si tu máquina es vulnerable a la vulnerabilidad Follina CVE-2022-30190 y te preguntará si deseas deshabilitar el MSDT URL Protocol y respaldar la clave del registro.

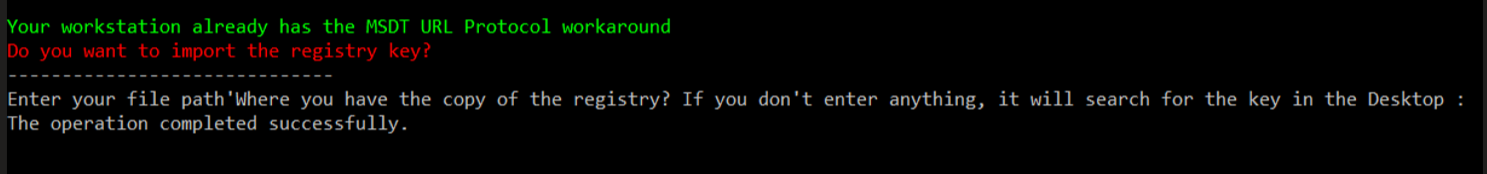
  3. Si tu máquina no es vulnerable debido a la ausencia de la clave del registro, te preguntará si deseas volver a importar la clave del registro para uso futuro o con fines de prueba

image

Para importar la clave, ejecuta el script nuevamente!!!
image

Descargar herramienta