Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/effortlessdevsec/ninjasworkout
Escáneres de VulnerabilidadesSeguridad WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubeffortlessdevsec/ninjasworkout

ninjasworkout

Aplicación web Node.js deliberadamente vulnerable que contiene 19+ fallos de seguridad (XSS, SSRF, Prototype Pollution, RCE) para pruebas de penetración prácticas y formación en seguridad.

Ver Repositorio
972540hace 2 añosRevisado por Kitploit
Compartir

Aplicación NodeJS Vulnerable a Propósito

Inicio Rápido

Download the Repo => 

run npm i

Después de instalar todas las dependencias, simplemente ejecute la aplicación

node app.js or nodemon app.js
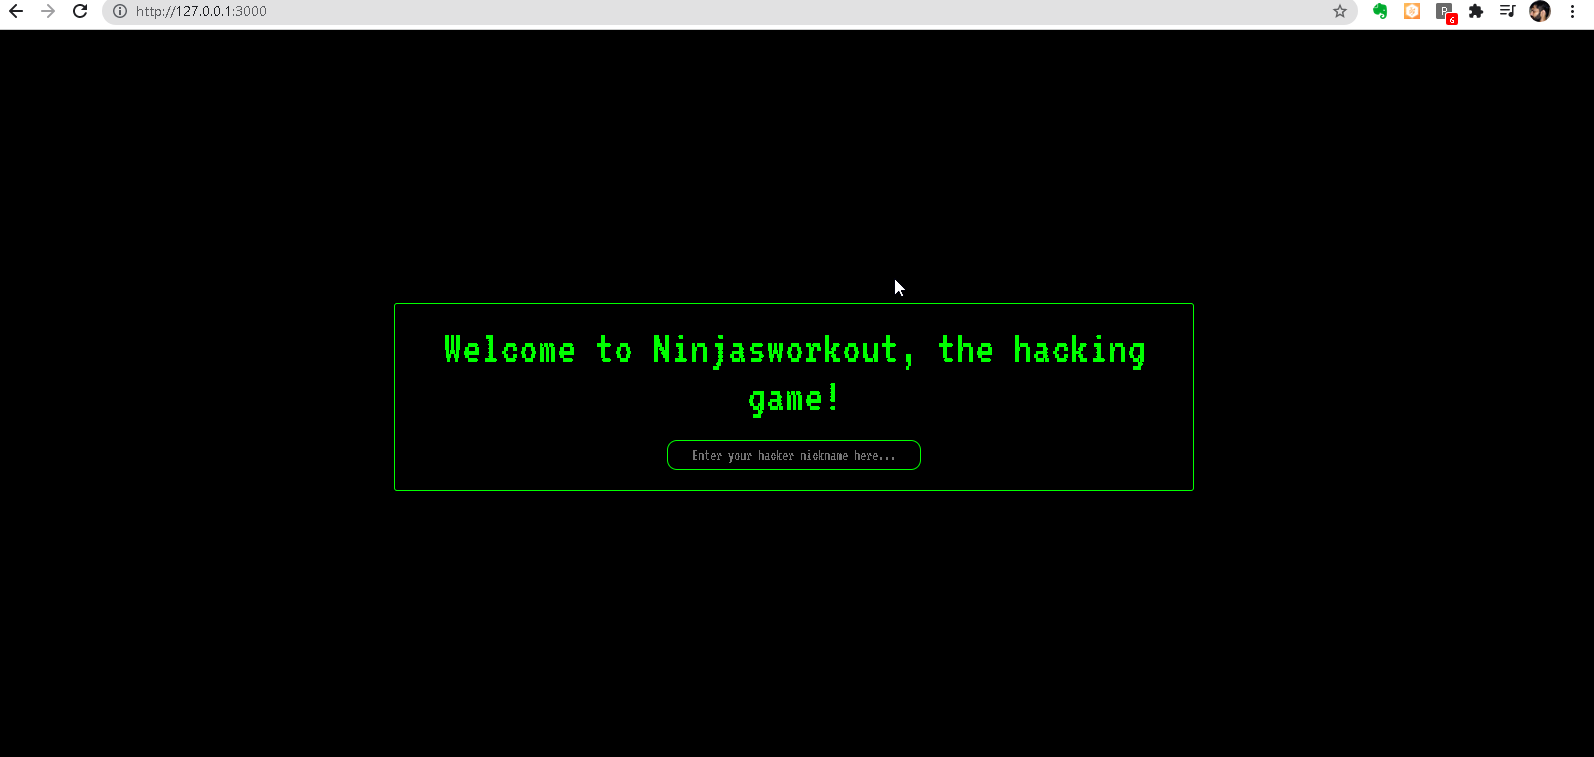
image

VULNERABILIDADES AGREGADAS

  • Contaminación de Prototipos ✅1
  • Inyección NoSQL ✅2
  • Cross-site Scripting (XSS) ✅3
  • Control de Acceso Roto ✅4
  • Gestión de Sesiones Rota ✅5
  • Implementación de Expresiones Regulares Débil ✅ 6
  • Condición de Carrera ✅7
  • CSRF - Falsificación de Solicitudes entre Sitios ✅8
  • Protección Débil contra Fuerza Bruta ✅9
  • Enumeración de Usuarios ✅10
  • Fuga de token de restablecimiento de contraseña en Referer ✅11
  • Errores de restablecimiento de contraseña ✅12
  • Exposición de Datos Sensibles ✅13
  • Colisión de Mapeo de Mayúsculas/Minúsculas Unicode ✅14
  • Subida de Archivos ✅ 15
  • SSRF ✅ 16
  • XXE
  • Redirección Abierta ✅ 17
  • Recorrido de Directorios ✅ 18
  • Deserialización Insegura => Ejecución Remota de Código ✅ 19
  • Inyección de Plantillas del Lado del Servidor 🚶‍♂️🚶‍♂️🚶‍
  • Ataque de Tiempo 🚶‍♂️🚶‍♂️🚶‍

⚠️⚠️ ¡El módulo de restablecimiento de contraseña no funcionará! ¡Debe configurar SMTP! en utils=>sendmail.js⚠️⚠️

POR HACER

  • Mejora en la Interfaz de Usuario
  • Agregar nuevas vulnerabilidades semanalmente
  • Agregar documentación de todas las vulnerabilidades

Problemas

  • En caso de errores en la aplicación, no dude en crear un issue en GitHub.

Contribución

  • No dude en crear un pull request para cualquier contribución.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








