 ebrasha/abdal-cve-2026-63030

Abdal CVE-2026-63030 es un escáner profesional de vulnerabilidades de WordPress diseñado para detectar la exposición a CVE-2026-63030 mediante análisis de versiones y comprobaciones de seguridad de la API REST. Desarrollado por Ebrahim Shafiei (EbraSha) para investigación en ciberseguridad, pruebas de penetración y evaluación de seguridad de WordPress.
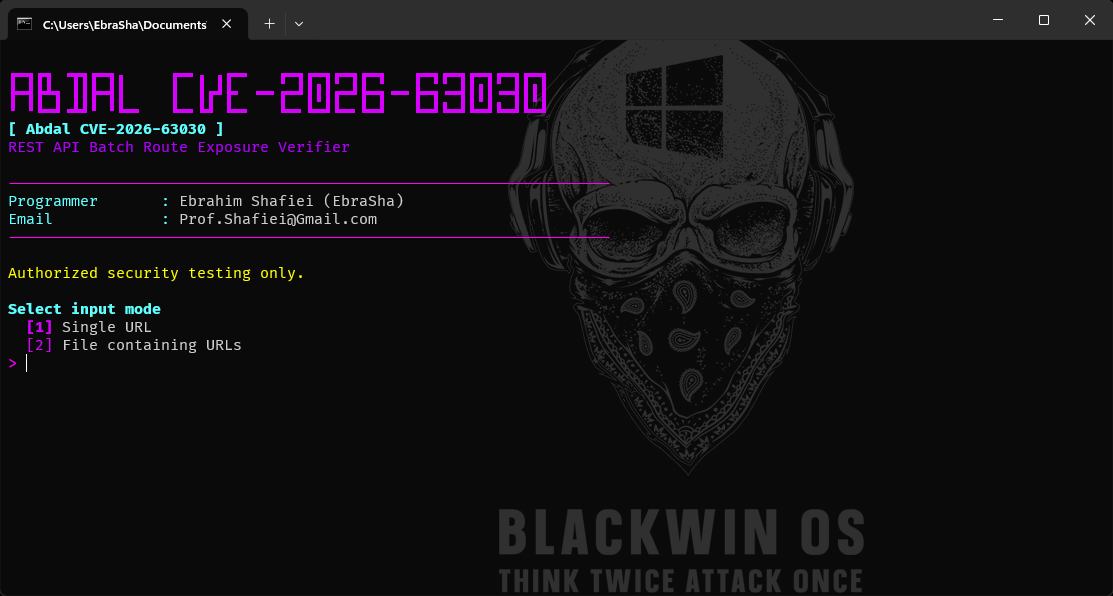
Abdal CVE-2026-63030 es un verificador defensivo de exposición para WordPress que detecta la confusión de rutas en el endpoint por lotes de la API REST, rastreada como CVE-2026-63030. El problema puede encadenarse con CVE-2026-60137 en versiones afectadas de WordPress y puede conducir a la ejecución remota de código.
La herramienta ayuda a administradores, equipos de respuesta a incidentes y equipos de seguridad autorizados a clasificar rápidamente un sitio web o una lista de sitios web sin reproducir la cadena de vulnerabilidades armada.
Verificar muchas instalaciones de WordPress manualmente es lento e inconsistente. Este verificador automatiza la inspección HTTP segura, el descubrimiento de la versión de WordPress, las comprobaciones del endpoint por lotes de REST y la clasificación de veredictos para que los sistemas expuestos puedan priorizarse para su remediación.
| Rama de WordPress | Versiones afectadas | Versión corregida |
|---|
| 6.9.x | 6.9.0 hasta 6.9.4 | 6.9.5 o posterior |
| 7.0.x | 7.0.0 hasta 7.0.1 | 7.0.2 o posterior |
Los sitios en ramas antiguas o no compatibles deben migrarse a una versión de WordPress actualmente mantenida, incluso si no están incluidos en el rango afectado anterior.
/wp-json/batch/v1 como /?rest_route=/batch/v1.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID o ERROR cuando corresponde.Ejecute el ejecutable de Windows:
Abdal-CVE-2026-63030.exe
Luego siga las indicaciones interactivas:
Ejemplo de archivo de objetivos:
https://wordpress.example
https://blog.example
Solo escanee sistemas que posea o para los que tenga autorización explícita de evaluación.
| Veredicto | Significado |
|---|---|
VULNERABLE | La versión observada y el comportamiento del endpoint coinciden fuertemente con el perfil afectado. |
AFFECTED | La versión detectada está dentro del rango afectado, pero la evidencia del endpoint es incompleta. |
AFFECTED-WAF | La versión parece afectada mientras que un WAF o control de acceso puede estar interfiriendo con la verificación. |
PATCHED | La versión de WordPress detectada incluye la corrección del proveedor. |
NOT-AFFECTED | La versión detectada está fuera del rango afectado publicado. |
UNKNOWN | La evidencia disponible es insuficiente para una clasificación fiable. |
NOT-WORDPRESS | No se pudo identificar WordPress en el objetivo. |
INVALID | El objetivo proporcionado no es una URL o entrada válida. |
ERROR | Un error de red, TLS, tiempo de espera o procesamiento HTTP impidió la verificación. |
Este software se proporciona únicamente para pruebas de seguridad defensivas legales, verificación por parte del propietario de activos, educación e investigación autorizada. Usted es responsable de obtener permiso antes de escanear cualquier sistema y de cumplir con todas las leyes, contratos y políticas aplicables.
El software y sus resultados se proporcionan tal cual, sin garantías ni seguridades de precisión, disponibilidad, idoneidad para un propósito particular o ausencia de falsos positivos y falsos negativos. El programador y los colaboradores no son responsables por uso indebido, interrupción del servicio, pérdida de datos, incidentes de seguridad o cualquier daño directo o indirecto derivado del uso de este proyecto.
Si encuentra algún problema o tiene problemas de configuración, comuníquese por correo electrónico a [email protected]. También puede informar problemas en GitLab o GitHub.
Si encuentra útil este proyecto y desea apoyar su desarrollo continuo, considere hacer una donación:
Elaborado con Pasión por Ebrahim Shafiei (EbraSha)
Este proyecto está licenciado bajo la Licencia AGPLv3.
