 ebrasha/abdal-cve-2026-60137

Abdal CVE-2026-60137 es un escáner de seguridad avanzado para WordPress diseñado para identificar sistemas potencialmente afectados por la vulnerabilidad de inyección SQL CVE-2026-60137. Desarrollado por Ebrahim Shafiei (EbraSha) para evaluación de vulnerabilidades, investigación de seguridad y pruebas de penetración autorizadas.
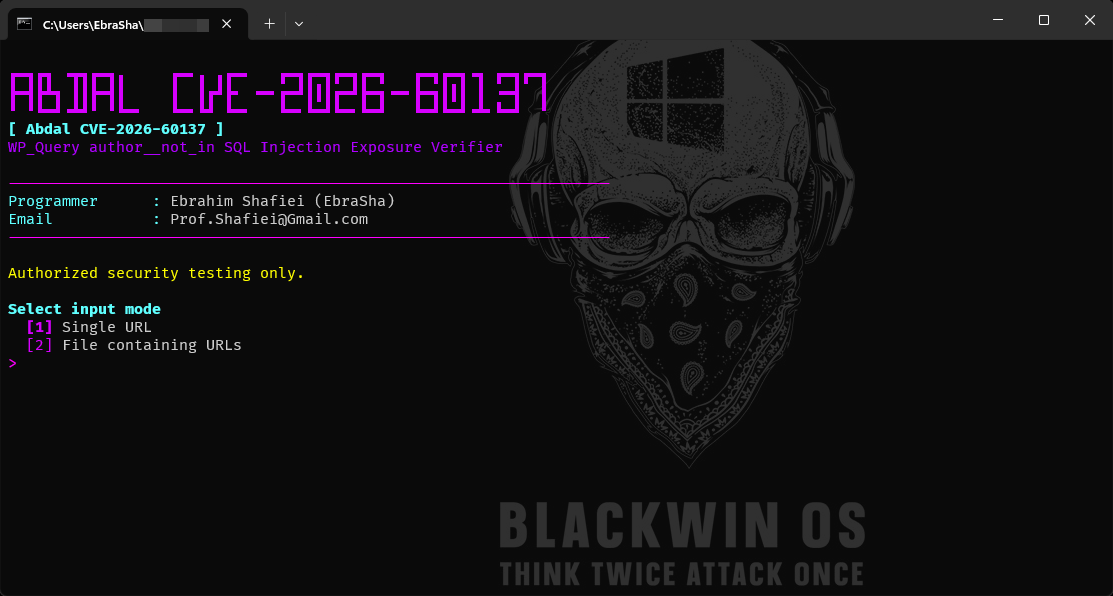
Abdal CVE-2026-60137 es un verificador defensivo de exposición para WordPress que detecta la sanitización insuficiente del parámetro author__not_in en WP_Query, registrado como CVE-2026-60137. La vulnerabilidad puede permitir inyección SQL cuando una entrada no confiable llega al parámetro afectado. En las versiones afectadas de WordPress 6.9 y 7.0, puede encadenarse con CVE-2026-63030 como parte de la ruta de ejecución remota de código wp2shell.
La herramienta ayuda a administradores y equipos de seguridad autorizados a identificar versiones de WordPress potencialmente afectadas y exposición sospechosa de endpoints REST por lotes, sin intentar demostrar la inyección SQL mediante una carga útil destructiva de base de datos.
El descubrimiento de versiones y el comportamiento de los endpoints pueden proporcionar un triaje defensivo rápido en muchas instalaciones de WordPress. Este verificador combina esas señales en veredictos claros para que los administradores puedan priorizar la aplicación de parches y la inspección de seguimiento.
| Rama de WordPress | Versiones afectadas | Versión corregida |
|---|---|---|
| 6.8.x | 6.8.0 hasta 6.8.5 | 6.8.6 o posterior |
| 6.9.x | 6.9.0 hasta 6.9.4 |
Para WordPress 6.8.x, el problema publicado se refiere a la inyección SQL facilitada. La cadena completa wp2shell que involucra CVE-2026-63030 se aplica a las ramas afectadas 6.9.x y 7.0.x.
/wp-json/batch/v1 como /?rest_route=/batch/v1 como señales defensivas de exposición.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID o ERROR cuando corresponde.Ejecute el ejecutable:
Luego siga las indicaciones interactivas:
Ejemplo de archivo de objetivos:
https://wordpress.example
https://blog.example
Solo escanee sistemas que le pertenezcan o para los cuales tenga autorización explícita de evaluación.
[!IMPORTANT] El veredicto es una evaluación heurística de exposición. No es una prueba independiente de que la inyección SQL haya tenido éxito o de que un objetivo haya sido comprometido.
WP_Query, especialmente el parámetro author__not_in.Este software se proporciona únicamente para pruebas de seguridad defensivas legales, verificación de propietarios de activos, educación e investigación autorizada. Usted es responsable de obtener permiso antes de escanear cualquier sistema y de cumplir con todas las leyes, contratos y políticas aplicables.
El software y sus resultados se proporcionan tal cual, sin garantías ni seguridades de precisión, disponibilidad, idoneidad para un propósito particular, o ausencia de falsos positivos y falsos negativos. El programador y los colaboradores no son responsables por uso indebido, interrupción del servicio, pérdida de datos, incidentes de seguridad o cualquier daño directo o indirecto que surja del uso de este proyecto.
Si encuentra algún problema o tiene problemas de configuración, comuníquese por correo electrónico a [email protected]. También puede reportar problemas en GitLab o GitHub.
Si encuentra este proyecto útil y desea apoyar su desarrollo continuo, considere hacer una donación:
Elaborado con Pasión por Ebrahim Shafiei (EbraSha)
Este proyecto está licenciado bajo la Licencia AGPLv3.
| 6.9.5 o posterior |
| 7.0.x | 7.0.0 hasta 7.0.1 | 7.0.2 o posterior |
| Veredicto | Significado |
|---|
VULNERABLE | La versión detectada y las señales de exposición observadas coinciden fuertemente con el perfil afectado de la herramienta. |
AFFECTED | La versión detectada está dentro del rango afectado publicado, pero la evidencia del endpoint es incompleta. |
AFFECTED-WAF | La versión parece afectada mientras que un WAF o control de acceso puede estar interfiriendo con la verificación. |
PATCHED | La versión de WordPress detectada incluye la corrección del proveedor. |
NOT-AFFECTED | La versión detectada está fuera del rango afectado publicado. |
UNKNOWN | La evidencia disponible es insuficiente para una clasificación confiable. |
NOT-WORDPRESS | No se pudo identificar WordPress en el objetivo. |
INVALID | El objetivo proporcionado no es una URL o entrada válida. |
ERROR | Un error de red, TLS, tiempo de espera o procesamiento HTTP impidió la verificación. |
