 duy-31/cve-2023-51764
Contrabando SMTP en Postfix - Script Expect POC

Postfix SMTP Smuggling - POC de script Expect
envía un correo electrónico legítimo, pero dentro del correo hay muchos otros correos (diferentes remitentes, destinatarios, asunto, etc.). El correo inicial se verifica con SPF/DKIM/DMARC, ¡los demás que están dentro no!
uso: ./cve-2023-51764.sh mx.fqdn port
./cve-2023-51764.sh mail.mydomain.com 25

notas:
chmod +x cve-2023-51764.sh
requiere la aplicación expect
requiere una IP de remitente legítima y un remitente de correo legítimo (para pasar SPF, DKIM, DMARC)
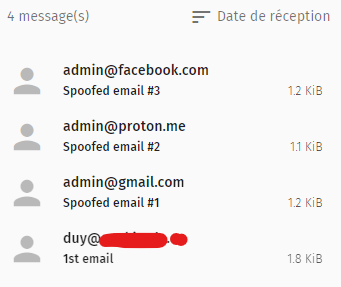
resultado:
Créditos: https://sec-consult.com/blog/detail/smtp-smuggling-spoofing-e-mails-worldwide
Solución alternativa/Corrección: https://www.postfix.org/smtp-smuggling.html
más sobre mí ;) https://www.linkedin.com/in/duy-huan-bui/
⚠️ Aviso legal: IMPORTANTE: Este script se proporciona SOLO para fines educativos, pruebas éticas y uso legal. No lo utilice en ningún sistema o red sin permiso explícito. El acceso no autorizado a sistemas informáticos y redes es ilegal, y los usuarios que sean sorprendidos realizando actividades no autorizadas están sujetos a acciones legales. El autor NO es responsable de ningún daño causado por el mal uso de este script.
