
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾
𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 es un marco de reconocimiento automatizado de Inteligencia de Fuentes Abiertas (OSINT) Pasivo

𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 puede ser utilizado por investigadores de seguridad informática, testers de penetración, cazadores de bugs para encontrar información profunda, más activos, IPs que evitan WAF/CDN, infraestructura interna/externa, fugas públicamente expuestas y mucho más sobre su objetivo. Se requiere una clave de API Premium de Shodan para usar esta automatización. La salida de 𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 se muestra en la pantalla y se guarda en archivos/directorios.
ℹ Sobre la API Premium de Shodan, consulte el sitio de Shodan para más información.
Sitio web de Shodan: Shodan Website
API : Developer API
Características
- Resultados potentes y flexibles mediante Shodan Dorks
- Búsqueda de suma de verificación/huella digital SSL SHA1
- Solo impactar IPs dentro del alcance
- Verificar cada IP con coincidencia del emisor del certificado SSL/TLS mediante RegEx
- Proporcionar IPs fuera del alcance
- Descubrir todos los puertos, incluyendo conocidos/poco comunes/dinámicos
- Obtener todas las vulnerabilidades del objetivo relacionadas con CVEs
- Captura de banner para cada IP, producto, SO, servicios y organización, etc.
- Obtener iconos favicon
- Generar hash de favicon usando el módulo python3 mmh3
- Detección de tecnología de favicon usando plantilla personalizada de nuclei
- Escaneo ASN
- Vecino BGP
- Prefijos IPv4 e IPv6 para ASN
- Fugas interesantes como Indexación, NDMP, SMB, Inicio de sesión, Registro, OAuth, SSO, Estado 401/403/500, VPN, Citrix, Jfrog, Paneles de control, OpenFire, Paneles de control, Wordpress, Laravel, Jetty, S3 Buckets, Cloudfront, Jenkins, Kubernetes, Exportaciones de Node, Grafana, RabbitMQ, Contenedores, GitLab, MongoDB, Elastic, FTP anónimo, Memcached, Recursión DNS, Kibana, Prometheus, Contraseñas predeterminadas, Objetos protegidos, Moodle, Spring Boot, Django, Jira, Ruby, Clave secreta y muchos más...
Instalación
1. Clonar el repositorio
# git clone https://github.com/Dheerajmadhukar/karma_v2.git
2. Instalar el módulo python shodan y mmh3
# python3 -m pip install shodan mmh3
3. Instalar el analizador JSON [JQ]
# apt install jq -y
4. Instalar httprobe @tomnomnom para sondear las solicitudes
# go install -v github.com/tomnomnom/httprobe@master
5. Instalar Interlace @codingo para multihilo [Siga las instrucciones del repositorio interlace de codingo]
# git clone https://github.com/codingo/Interlace.git & install accordingly.
# go install -v github.com/projectdiscovery/nuclei/v2/cmd/nuclei@latest
7. Instalar lolcat
# apt install lolcat -y
8. Instalar anew
# go install -v github.com/tomnomnom/anew@master
Bien, ¿cómo lo uso?
# cat > .token
SHODAN_PREMIUM_API_HERE
Uso
Puede usar este comando para ver la ayuda:
$ bash karma_v2 -h
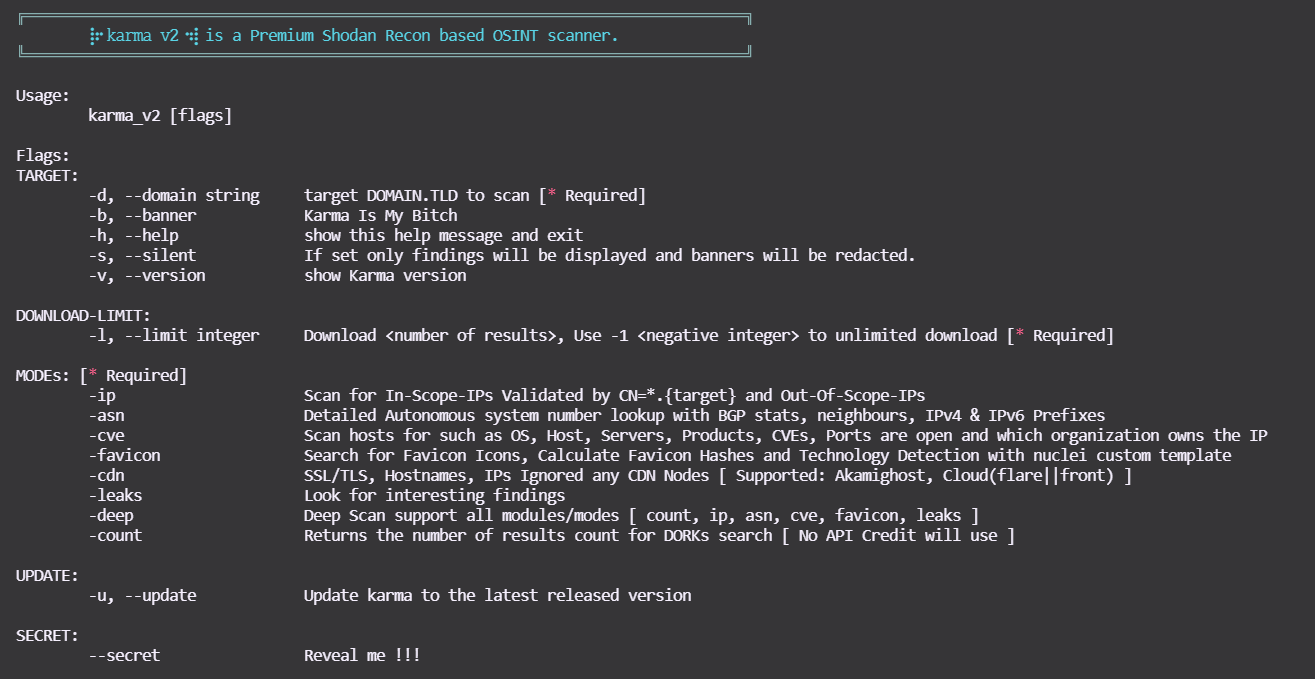
MODOS
| MODO | Ejemplos |
|---|
| -ip | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -ip |
| -asn | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -asn |
| -cve | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -cve |
| -cveid | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -cveid CVE-2021-34473 |
| -favicon | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -favicon |
| -leaks | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -leaks |
| -deep | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -deep |
| -count | bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -count |
Demo
- karma_v2 [modo -ip]

- karma_v2 [modo -asn]

- karma_v2 [modo -cve]

- karma_v2 [modo -favicon]


-deep soporta todos los modos anteriores, por ejemplo, -count, -ip, -asn, -favicon, -cve, -leaks !
Output
output/bugcrowd.com-YYYY-MM-DD/
.
├── ASNs_Detailed_bugcrowd.com.txt
├── Collect
│ ├── host_domain_domain.tld.json.gz
│ ├── ssl_SHA1_12289a814...83029f8944b6088d60204a92e_domain.tld.json.gz
│ ├── ssl_SHA1_17537bf84...73cb1d684a495db7ea5aa611b_domain.tld.json.gz
│ ├── ssl_SHA1_198d6d4ec...681b77585190078b07b37c5e1_domain.tld.json.gz
│ ├── ssl_SHA1_26a9c5618...d60eae2947b42263e154d203f_domain.tld.json.gz
│ ├── ssl_SHA1_3da3825a2...3b852a42470410183adc3b9ee_domain.tld.json.gz
│ ├── ssl_SHA1_4d0eab730...68cf11d2db94cc2454c906532_domain.tld.json.gz
│ ├── ssl_SHA1_8907dab4c...12fdbdd6c445a4a8152f6b7b7_domain.tld.json.gz
│ ├── ssl_SHA1_9a9b99eba...5dc5106cea745a591bf96b044_domain.tld.json.gz
│ ├── ssl_SHA1_a7c14d201...b6fd4bc4e95ab2897e6a0bsfd_domain.tld.json.gz
│ ├── ssl_SHA1_a90f4ddb0...85780bdb06de83fefdc8a612d_domain.tld.json.gz
│ ├── ssl_domain_domain.tld.json.gz
│ ├── ssl_subjectCN_domain.tld.json.gz
│ └── ssl_subject_domain.tld.json.gz
| └── . . .
├── IP_VULNS
│ ├── 104.x.x.x.json.gz
│ ├── 107.x.x.x.json.gz
│ └── 99.x.x.x.json.gz
| └── . . .
├── favicons_domain.tld.txt
├── host_enum_domain.tld.txt
├── ips_inscope_domain.tld.txt
├── main_domain.tld.data
├── . . .
Nuevos Shodan Dorks añadidos en karma_v2
- SonarQube
- Nodo Apache Hadoop
- Listado de directorios
- Inteligencia de Negocios Oracle
- Inicio de sesión web Oracle
- Ejecución Docker
- Estado Apache
- Apache-Coyote/1.1 Tomcat-5.5
- Swagger UI
- H-SPHERE
- Splunk
- JBoss
- phpinfo
- ID_VC
- Confluence
- TIBCO_Jaspersoft
- Shipyard_Docker_management
- Credenciales AWS de información PHP Symfony
- Ignorado por CDNs
- Django Expuesto
- Nodo de clúster etcd
- Aplicación SAP NetWeaver