 devzinh/ghosttrace
Escáner forense de solo lectura para Windows que rastrea restos de software — persistencia, artefactos de ejecución (Prefetch, Shimcache, BAM), actividad del usuario y correlación de Tareas Fantasma. Más de 20 módulos mapeados a MITRE ATT&CK.

# GhostTrace
> **Encuentra lo que el software dejó atrás en Windows, antes de que regrese.**
GhostTrace es un cazador local de rastros forenses de Windows para respondedores de incidentes, administradores de sistemas y usuarios avanzados con mentalidad de seguridad. Mapea persistencia, ejecución, actividad y artefactos residuales en un registro revisable, y luego ofrece una limpieza estrictamente limitada solo cuando la eliges explícitamente.
[](https://github.com/Devzinh/GhostTrace/actions/workflows/ci.yml)
[](https://github.com/Devzinh/GhostTrace/releases/latest)


[](LICENSE)
**[Descargar](https://github.com/Devzinh/GhostTrace/releases/latest)** | **[Requisitos](#requirements)** | **[Inicio rápido](#quick-start)** | **[Capacidades](#what-it-collects)** | **[Modelo de seguridad](#forensic-safety)** | **[Hoja de ruta](https://github.com/devzinh/ghosttrace/blob/main/docs/roadmap.md)** | **[Portugués (Brasil)](https://github.com/devzinh/ghosttrace/blob/main/docs/README_PT_BR.md)**
---
## Por qué GhostTrace
Desinstalar una aplicación no siempre elimina su huella operativa. Entradas de inicio, tareas programadas, evidencia de ejecución en caché, valores del Registro, servicios y carpetas pueden permanecer mucho después de que el instalador reporte éxito.
GhostTrace convierte esa pregunta amplia en una investigación local y enfocada:
- **Una búsqueda enfocada** en <!-- CONFIRME: número real de módulos, debe coincidir con las tablas siguientes --> NN módulos forenses.
- **Evidencia por fuente**, con hallazgos, errores y metadatos mantenidos por módulo.
- **Sin conexión por diseño**, sin telemetría, cargas ni dependencia de la nube.
- **Salida lista para auditoría**, incluidos registros TXT, salidas JSON para recolectores dirigidos y registros de limpieza.
- **Limpieza controlada por humanos**, nunca remediación automática.
## Requisitos
| Elemento | Requisito |
| --- | --- |
| Sistema operativo | Windows 10 u 11, x64 |
| Privilegios | Administrador, necesario para leer artefactos protegidos |
| Runtime | Ninguno. El MSI es autocontenido. |
| Disco | <!-- CONFIRME --> ~NN MB instalados, más espacio para la salida del informe |
## Verifica tu descarga
GhostTrace lee artefactos protegidos de Windows y se ejecuta con privilegios elevados. Verifica el instalador antes de ejecutarlo, especialmente en un host que estás investigando.
```powershell
Get-FileHash .\GhostTrace-1.5.0-x64.msi -Algorithm SHA256
```
Compara el resultado con `SHA256SUMS.txt` publicado con cada versión.
<!-- CONFIRME: publique el SHA256SUMS.txt junto con cada versión, de lo contrario elimine el bloque anterior -->
El instalador aún no está firmado con código, por lo que SmartScreen y algunos productos EDR lo marcarán en la primera ejecución. Verifica el hash en lugar de descartar la advertencia.
## Inicio rápido
### Instalar
Descarga el MSI x64 más reciente desde [Releases](https://github.com/Devzinh/GhostTrace/releases/latest):
```text
GhostTrace-<version>-x64.msi
```
El paquete es autocontenido, por lo que la máquina de destino no necesita un runtime .NET preinstalado. Ejecuta GhostTrace como Administrador para acceder a los artefactos protegidos de Windows.
### Buscar un nombre de software
```powershell
GhostTrace.CLI scan --name nvidia
```
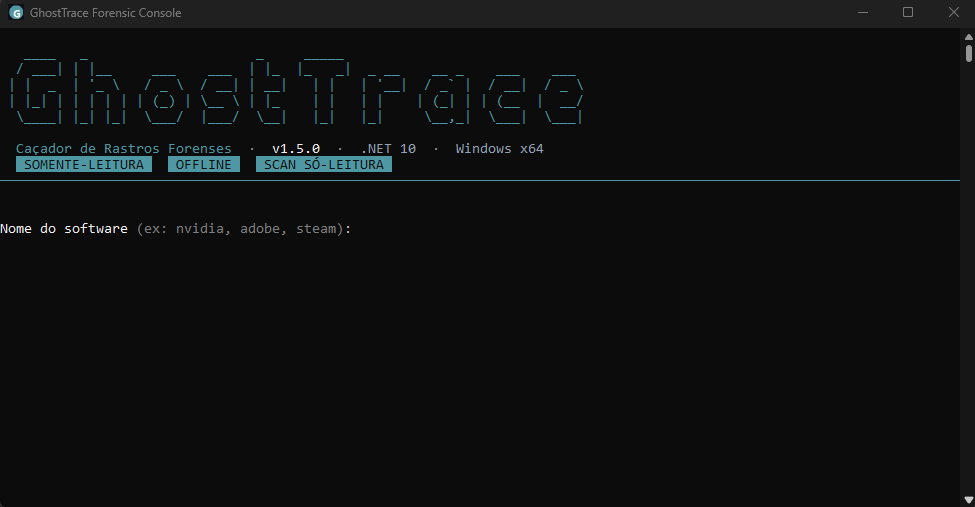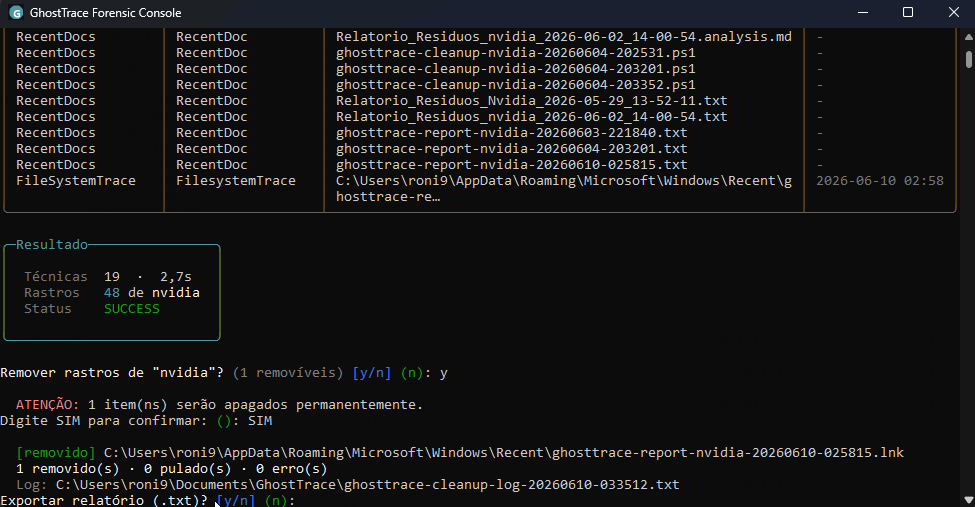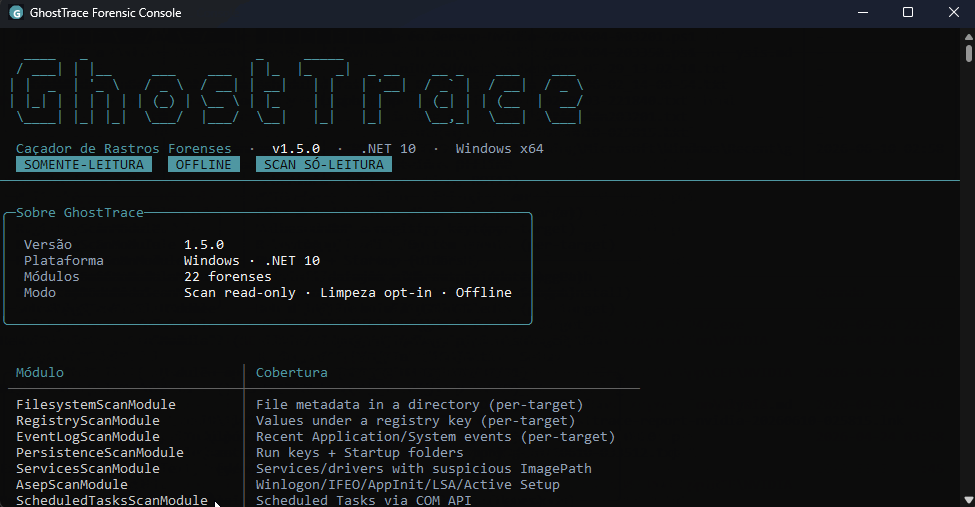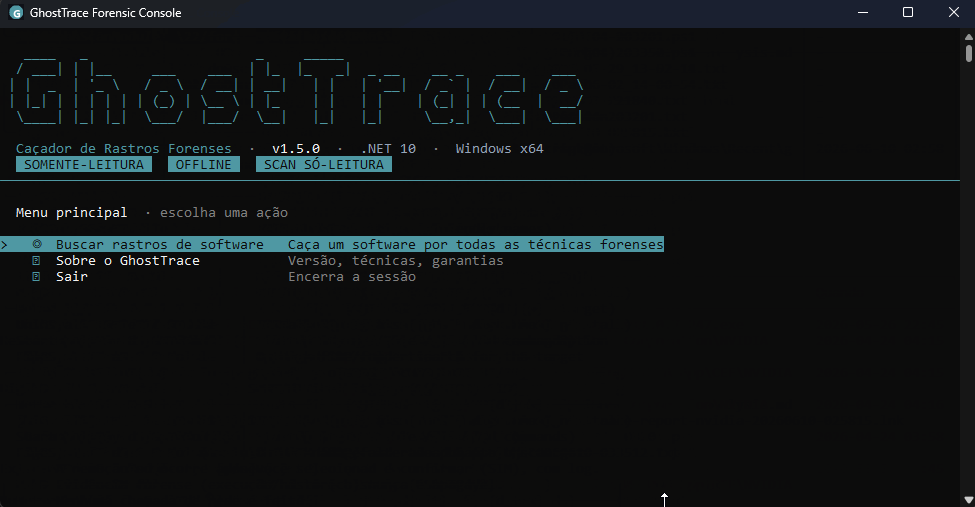
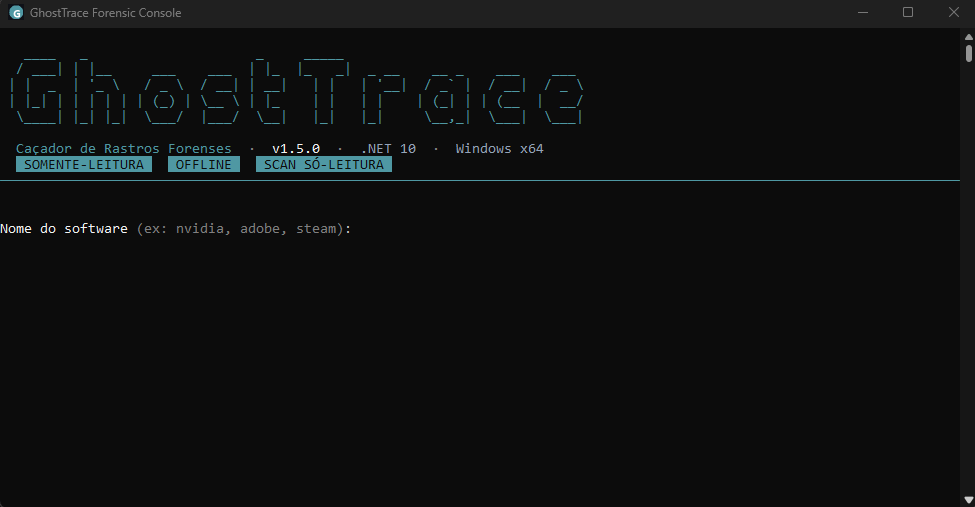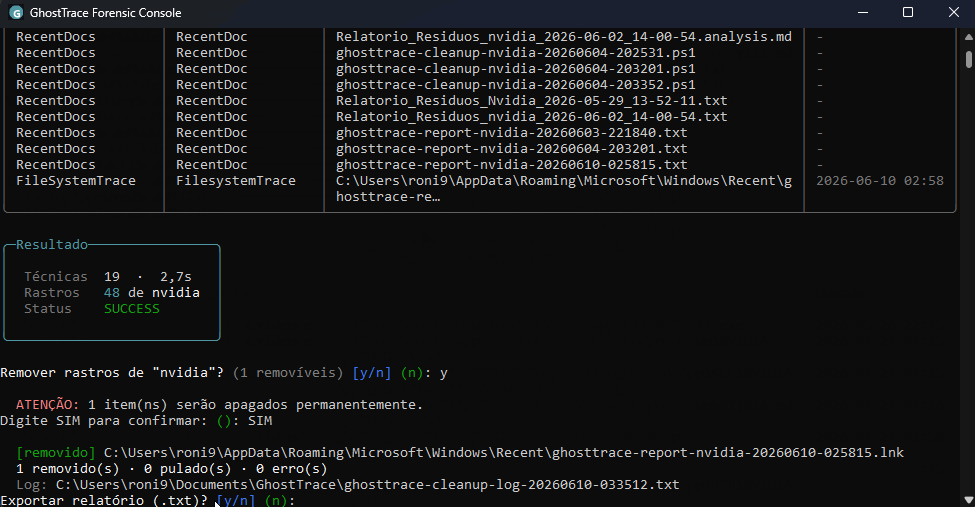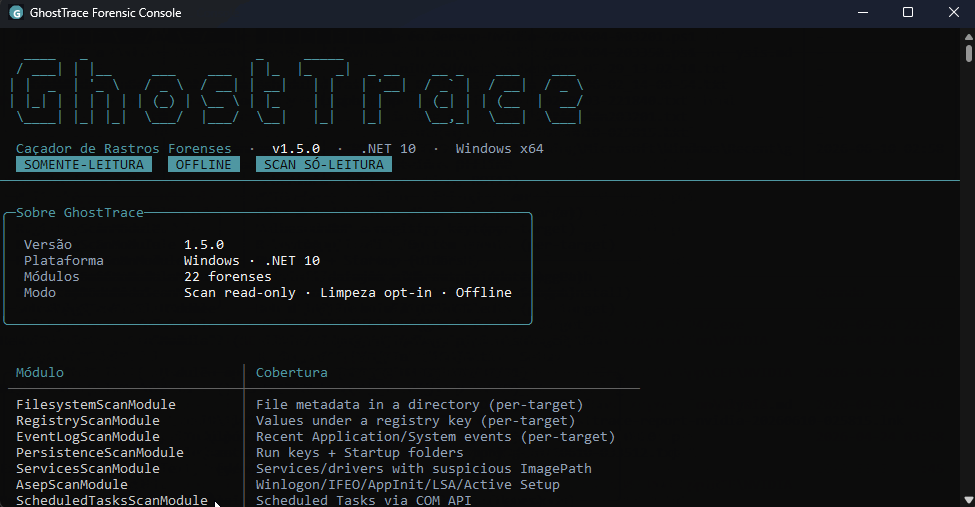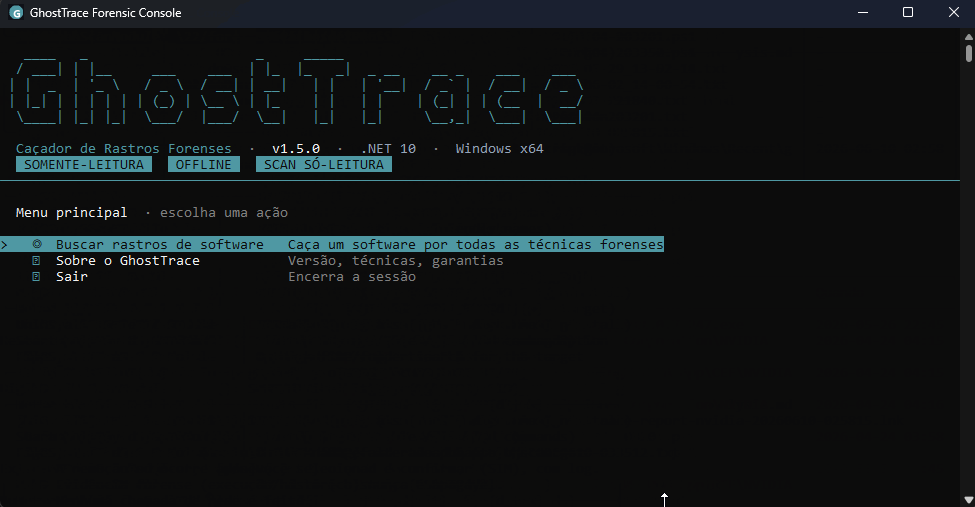
El flujo interactivo muestra el progreso, agrupa los hallazgos por técnica y puede exportar un registro de la investigación. Si existen candidatos seguros de limpieza, debes seleccionarlos y escribir una frase de confirmación antes de que ocurra cualquier eliminación.
Un ejemplo recortado de lo que produce:
```text
$ GhostTrace.CLI scan --name nvidia
MODULE FINDINGS STATUS
PersistenceScanModule 2 OK
ScheduledTasksScanModule 1 OK
TaskCacheScanModule 1 PartialSuccess
PrefetchScanModule 4 OK
[Persistence] HKLM\...\Run\NvBackend
-> C:\Program Files\NVIDIA Corporation\Update Core\NvBackend.exe (missing)
[Ghost Task] TaskCache\Tree entry with no COM counterpart (T1053.005)
\NvProfileUpdaterOnLogon_{...}
TaskCacheScanModule: PartialSuccess. 2 keys unreadable (access denied).
```
<!-- CONFIRME: reemplace con la salida real de una ejecución suya, redactada -->
### Ejecutarlo en automatización
```powershell
GhostTrace.CLI scan --name nvidia --quiet --output C:\Cases\Host1
```
`--quiet` crea un registro TXT no interactivo. Un fallo al escribir el informe devuelve un código de salida distinto de cero, por lo que la automatización no tiene éxito en silencio sin un artefacto.
### Comandos esenciales
| Objetivo | Comando |
| --- | --- |
| Abrir el menú interactivo | `GhostTrace.CLI` |
| Ejecutar un triaje completo | `GhostTrace.CLI scan` |
| Buscar una aplicación con nombre | `GhostTrace.CLI scan --name <n>` |
| Escribir un registro de escaneo apto para scripts | `GhostTrace.CLI scan --name <n> --quiet --output <directorio>` |
| Correlacionar COM del Programador de tareas y TaskCache | `GhostTrace.CLI scan-tasks-correlate-json --output <report.json>` |
| Inspeccionar un directorio, clave del Registro o Registro de eventos | `scan-fs-json`, `scan-reg-json`, `scan-evt-json` |
Elige el idioma de la interfaz con `--lang`:
```powershell
GhostTrace.CLI scan --name nvidia --lang en
GhostTrace.CLI --lang pt-BR
```
### Códigos de salida
<!-- CONFIRME: ajuste a los códigos realmente implementados -->
| Código | Significado |
| --- | --- |
| `0` | Escaneo completado y cualquier informe solicitado fue escrito |
| `1` | Argumentos inválidos o entorno no compatible |
| `2` | Fallo al escribir el informe |
| `3` | Cancelado por el operador |
## De la recolección a la revisión

1. GhostTrace ejecuta los módulos disponibles para la recolección seleccionada.
2. Cada módulo devuelve sus propios hallazgos, errores y metadatos.
3. La CLI muestra un resumen conciso y escribe un registro local cuando se solicita.
4. Cualquier operación de limpieza seleccionada se escribe en un registro de auditoría separado.
## Qué recopila
| Área | Fuentes de evidencia |
| --- | --- |
| Persistencia | Run/RunOnce, Inicio, servicios, Winlogon, IFEO, AppInit, LSA, Active Setup, WMI y tareas programadas |
| Ejecución | Prefetch, Shimcache, BAM/DAM, UserAssist y MUICache |
| Actividad del usuario | Historial de PowerShell, historial de RDP saliente, RecentDocs, USB y artefactos de red |
| Software instalado y restos | Entradas de desinstalación, StartupApproved, Program Files, ProgramData y rastros de AppData |
| Correlación de tareas programadas | Discrepancias entre COM y TaskCache utilizadas para investigar Ghost Tasks (T1053.005) |

<details>
<summary>Referencia de módulos (nombres internos de recolectores)</summary>
**Persistencia**
| Módulo | Fuente |
| --- | --- |
| `PersistenceScanModule` | Carpetas Run/RunOnce e Inicio |
| `ServicesScanModule` | Valores `ImagePath` de servicios y controladores |
| `AsepScanModule` | Winlogon, IFEO, AppInit, LSA y Active Setup |
| `ScheduledTasksScanModule` | COM del Programador de tareas, incluidas tareas ocultas |
| `TaskCacheScanModule` | Anomalías de `TaskCache\Tree` |
| `WmiPersistenceScanModule` | `__EventFilter`, `__EventConsumer` y enlaces |
**Ejecución y actividad**
| Módulo | Fuente |
| --- | --- |
| `PrefetchScanModule` | Archivos `.pf` de Windows 10/11, incluida la compresión XPRESS-Huffman |
| `ShimcacheScanModule` | AppCompatCache |
| `BamScanModule` | Registros BAM/DAM por SID |
| `UserAssistScanModule` | Lanzamientos de GUI y contadores de uso |
| `MuiCacheScanModule` | MUICache del shell |
| `PowerShellHistoryScanModule` | Historial de PSReadLine y señales de comandos sospechosos |
| `RdpConnectionScanModule` | Historial de conexiones RDP salientes |
| `RecentDocsScanModule` | RecentDocs del Explorador |
| `UsbDeviceScanModule` | Historial de USBSTOR |
| `NetworkArtifactsScanModule` | Archivo Hosts y perfiles de red conocidos |
<!-- CONFIRME: complete con los módulos restantes de "Software instalado y restos" para cerrar el recuento declarado arriba -->
</details>
## Seguridad forense
GhostTrace es un **recolector de solo lectura por defecto**. Su flujo de limpieza se dirige a restos de software, no a remediación automática de malware.
- No se requieren llamadas de red, telemetría, carga de evidencia ni cuenta en la nube.
- La limpieza comienza sin ningún elemento preseleccionado y requiere selección explícita más confirmación escrita.
- Las cachés de ejecución y los historiales de actividad nunca son candidatos de limpieza.
- Un directorio solo se puede eliminar cuando está directamente bajo una raíz de confianza, coincide exactamente con el nombre objetivo y no es una unión (junction) ni un enlace simbólico.
- Las coincidencias parciales de nombre se convierten en `FilesystemTraceHint`: reportables, nunca eliminables.
- Los informes JSON se escriben atómicamente, preservando un informe existente hasta que un reemplazo se complete.
- `Ctrl+C` cancela cooperativamente la correlación de tareas programadas y la lectura de archivos Prefetch.
> Un hallazgo es evidencia, no un veredicto. Interprétalo con la línea de tiempo del host, tu entorno y tu proceso de respuesta a incidentes.
### Lo que GhostTrace no es
- No es un antivirus ni una herramienta de remediación de malware.
- No es una herramienta de forensia de memoria. Solo lee artefactos de disco y del Registro.
- No es un recolector remoto. Inspecciona el host local.
- No es un motor de veredictos. Reporta evidencia para que un analista la interprete.
## Salidas que se adaptan a la investigación
| Salida | Mejor para |
| --- | --- |
| Tabla interactiva | Revisión rápida del analista |
| Informe TXT | Registro local de `scan`, incluida la automatización con `--quiet` |
| Informe JSON | Recolectores dirigidos y correlación de tareas programadas |
| Registro de limpieza | Auditoría de acciones de limpieza eliminadas, omitidas y fallidas |
`PartialSuccess` significa que un módulo produjo hallazgos pero también encontró una limitación. Lee los errores de ese módulo antes de tratar un resultado ausente como una fuente limpia.
## Diseñado para ser confiable
- Las solicitudes de extracción restauran, compilan y prueban en Windows con .NET 10.
- La puerta de lanzamiento prueba la solución completa `GhostTrace.sln` antes de compilar el MSI.
- Tanto `src/GhostTrace.Tests` como `tests/GhostTrace.Tests.Unit` están incluidos en la solución y en CI.
- Las versiones estables solo aceptan etiquetas `v<major>.<minor>.<patch>`.
- GhostTrace se publica bajo la [Licencia MIT](https://github.com/devzinh/ghosttrace/blob/main/LICENSE).
## Desinstalación
Elimina GhostTrace a través de **Configuración > Aplicaciones > Aplicaciones instaladas**, o desde un símbolo del sistema elevado:
```powershell
msiexec /x GhostTrace-1.5.0-x64.msi /qn
```
Los informes y registros de limpieza escritos en tu directorio de salida no se eliminan con el desinstalador. Bórralos manualmente cuando el caso esté cerrado.
## Documentación
- [Manual de correlación de tareas programadas](https://github.com/devzinh/ghosttrace/blob/main/docs/playbooks/scheduled-tasks-correlation.md)
- [Hoja de ruta del producto](https://github.com/devzinh/ghosttrace/blob/main/docs/roadmap.md)
- [Decisiones de UX y arquitectura](https://github.com/devzinh/ghosttrace/blob/main/docs/design/ux-architecture-decisions.md)
- [Guía del proyecto de pruebas](https://github.com/devzinh/ghosttrace/blob/main/tests/README.md)
- [README en portugués (Brasil)](https://github.com/devzinh/ghosttrace/blob/main/docs/README_PT_BR.md)
## Contribuciones
Las contribuciones son bienvenidas. Mantén los recolectores de solo lectura, propaga `CancellationToken`, expón las brechas de cobertura como errores de resultado e incluye pruebas con los cambios de comportamiento. La [hoja de ruta](https://github.com/devzinh/ghosttrace/blob/main/docs/roadmap.md) destaca las próximas áreas de alto impacto.
---
GhostTrace respalda la investigación. Valida cada artefacto en el contexto del host, su línea de tiempo y tus procedimientos operativos.