 derv82/wifite2
Reescritura del popular auditor de redes inalámbricas, 'wifite'

Este repositorio es una reescritura completa de wifite, un script de Python para auditar redes inalámbricas.
Wifite ejecuta las herramientas de auditoría inalámbrica existentes por ti. ¡Deja de memorizar argumentos y opciones de comandos!
Wifite está diseñado para utilizar todos los métodos conocidos para obtener la contraseña de un punto de acceso inalámbrico (router). Estos métodos incluyen:
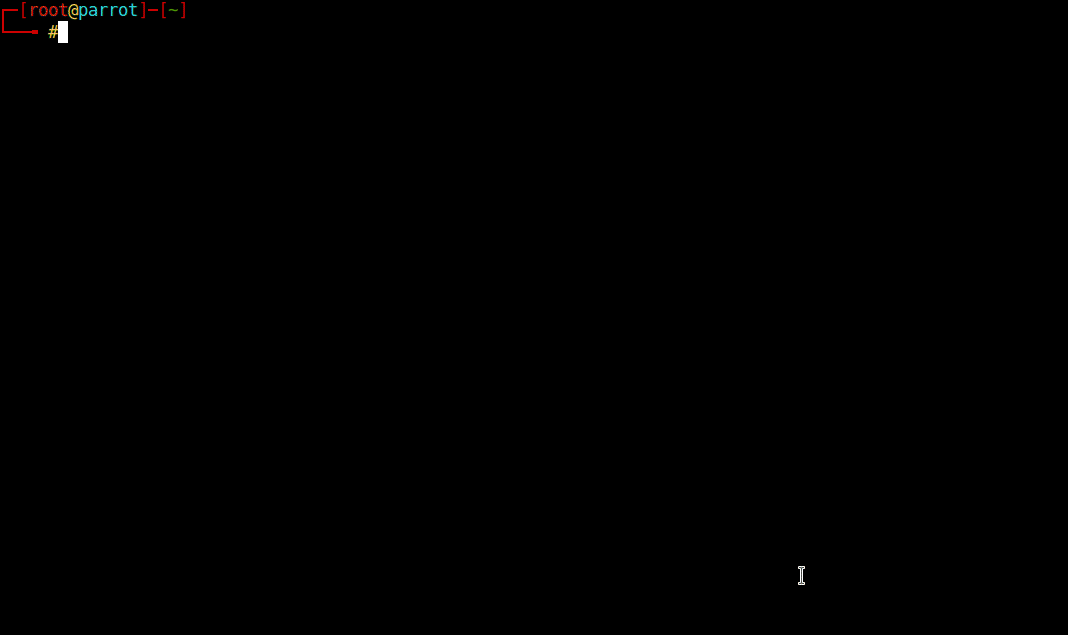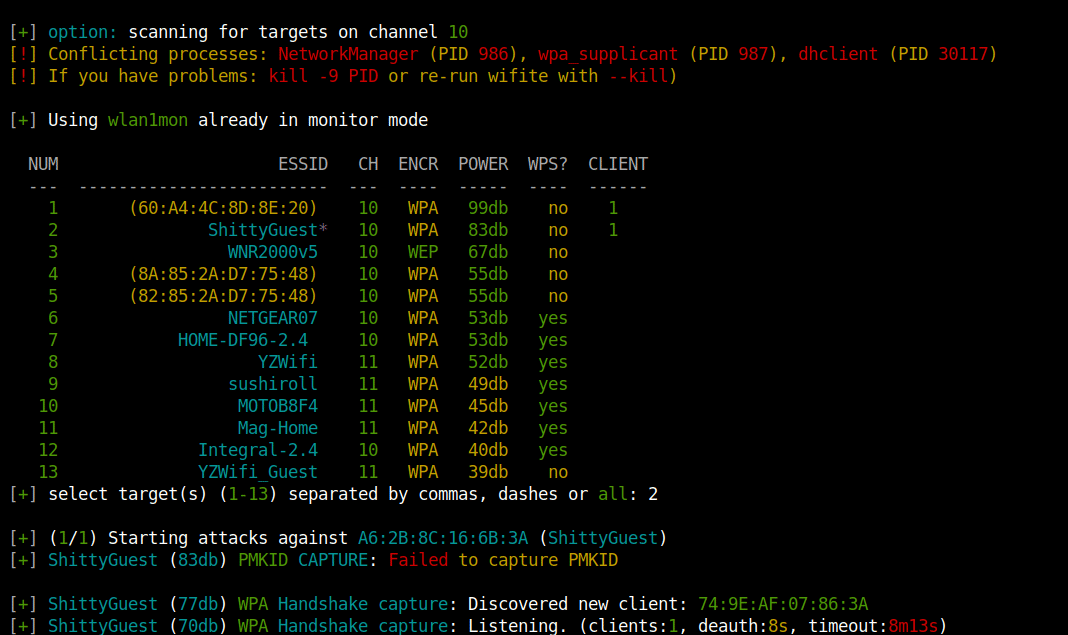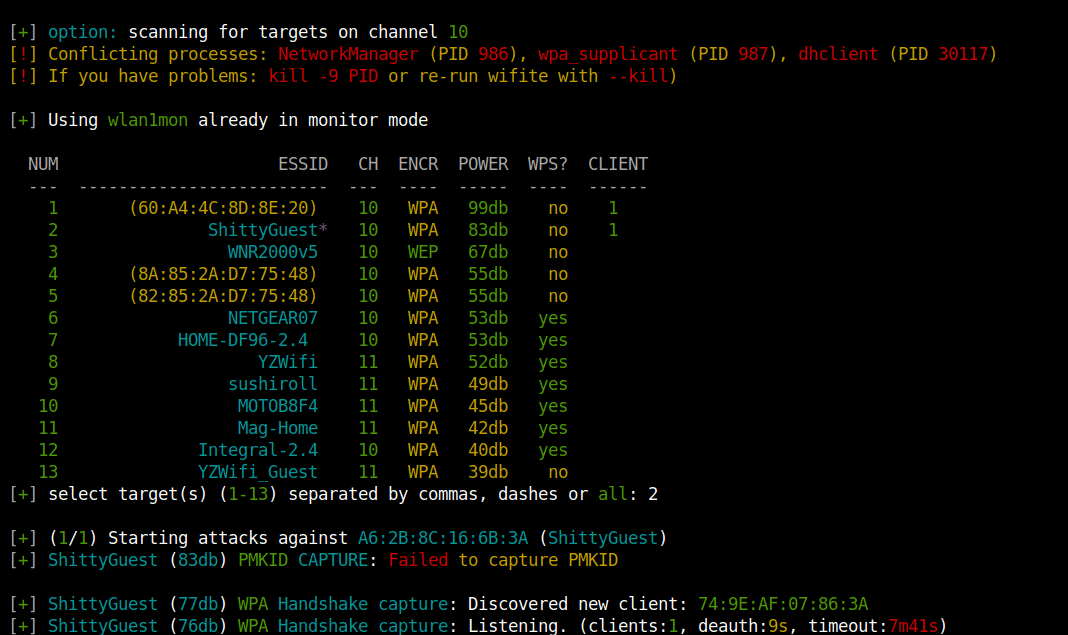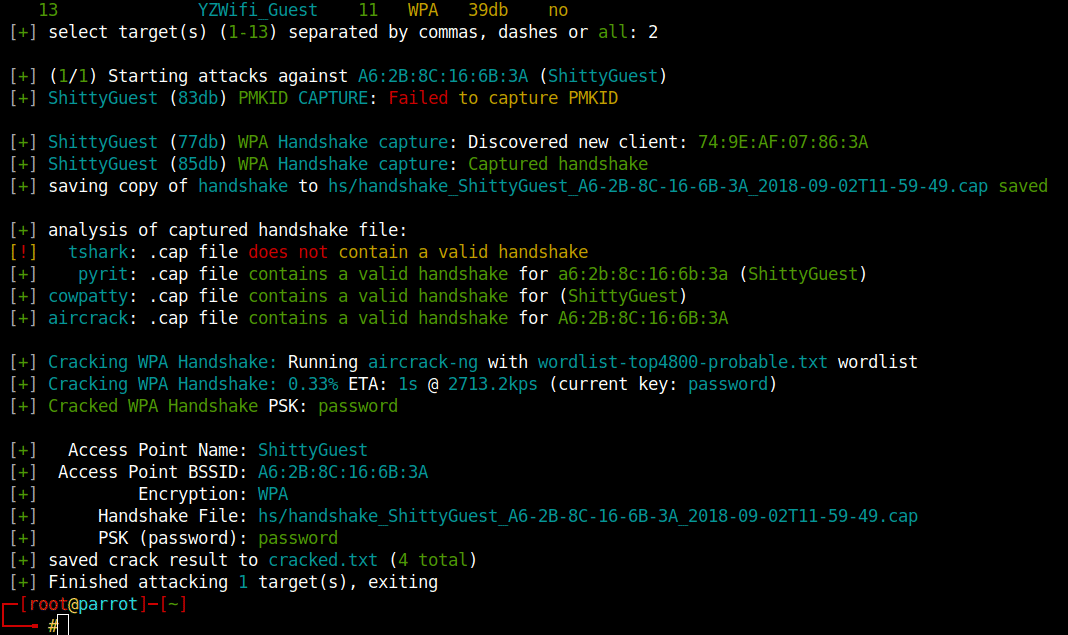
Ejecuta wifite, selecciona tus objetivos, y Wifite comenzará automáticamente a intentar capturar o descifrar la contraseña.
Wifite está diseñado específicamente para la última versión de Kali Linux. ParrotSec también es compatible.
Otras distribuciones de pruebas de penetración (como BackBox o Ubuntu) tienen versiones desactualizadas de las herramientas utilizadas por Wifite. No esperes soporte a menos que estés usando las versiones más recientes de las Herramientas Requeridas, y también controladores inalámbricos parcheados que soporten inyección.
Primero y ante todo, necesitarás una tarjeta inalámbrica capaz de "Modo Monitor" e inyección de paquetes (mira este tutorial para verificar si tu tarjeta inalámbrica es compatible y también esta guía). Hay muchas tarjetas inalámbricas baratas que se conectan por USB disponibles en tiendas en línea.
Segundo, solo las últimas versiones de estos programas son compatibles y deben estar instaladas para que Wifite funcione correctamente:
Requerido:
python: Wifite es compatible tanto con python2 como con python3.iwconfig: Para identificar dispositivos inalámbricos que ya están en Modo Monitor.ifconfig: Para iniciar/detener dispositivos inalámbricos.Aircrack-ng, incluye:
airmon-ng: Para enumerar y habilitar el Modo Monitor en dispositivos inalámbricos.aircrack-ng: Para descifrar archivos .cap de WEP y capturas de handshake WPA.aireplay-ng: Para desautenticar puntos de acceso, reproducir archivos de captura, varios ataques WEP.airodump-ng: Para escaneo de objetivos y generación de archivos de captura.packetforge-ng: Para forjar archivos de captura.Opcional, pero Recomendado:
tshark: Para detectar redes WPS e inspeccionar archivos de captura de handshake.reaver: Para ataques WPS Pixie-Dust y de fuerza bruta.
wash de Reaver se puede usar para detectar redes WPS si no se encuentra tshark.bully: Para ataques WPS Pixie-Dust y de fuerza bruta.
--bully para usar Bully en lugar de Reaver.reaver no puede después de descifrar el PIN WPS.coWPAtty: Para detectar capturas de handshake.pyrit: Para detectar capturas de handshake.hashcat: Para descifrar hashes PMKID.
hcxdumptool: Para capturar hashes PMKID.hcxpcaptool: Para convertir capturas de paquetes PMKID al formato de hashcat.git clone https://github.com/derv82/wifite2.git
cd wifite2
sudo ./Wifite.py
Para instalar en tu computadora (para que puedas ejecutar wifite desde cualquier terminal), ejecuta:
sudo python setup.py install
Esto instalará wifite en /usr/sbin/wifite, el cual debería estar en tu ruta de terminal.
Nota: Desinstalar no es tan fácil. La única manera de desinstalar es registrar los archivos instalados por el comando anterior y eliminar esos archivos:
sudo python setup.py install --record files.txt \
  && cat files.txt | xargs sudo rm \
  && rm -f files.txt
--pmkid)--wps-only --pixie)--wps-only --no-pixie)--no-wps)pyrit, tshark, cowpatty y aircrack-ng (cuando estén disponibles)-c <canal>--no-deauths-5).
aireplay-ng)--cracked)
--crack)Comparando este repositorio con el "viejo wifite" @ https://github.com/derv82/wifite
wifite era malo en esto).--verbose (expandible a -vv o -vvv) muestra qué comandos se ejecutan y la salida de esos comandos.