 demining/pixnapping-attack-on-android
Ataque Pixnapping: Comprometer claves privadas y frases semilla mediante la vulnerabilidad CVE-2025-48561 representa una nueva amenaza crítica para la red Bitcoin y la infraestructura Android

Este artículo examina la evolución de las amenazas de seguridad en el ámbito del almacenamiento de criptomonedas, centrándose en los métodos modernos para comprometer claves privadas y frases semilla, que aseguran las carteras digitales. El ecosistema moderno de criptomonedas se enfrenta a una creciente amenaza de ciberataques dirigidos a comprometer claves privadas y frases semilla, que son la base de la seguridad de las carteras digitales. La complejidad y sofisticación de los ataques, que explotan no solo el software sino también el hardware de los dispositivos móviles modernos, aumenta cada año. Junto con las amenazas tradicionales como el secuestro del portapapeles, el keylogging, la suplantación de códigos QR y la explotación de vulnerabilidades en las implementaciones de carteras BIP32/BIP39, los investigadores identifican cada vez más nuevas formas de comprometer los datos criptográficos almacenados en los teléfonos inteligentes.
A principios de octubre de 2025, investigadores de la Universidad Carnegie Mellon y de varias universidades estadounidenses presentaron los resultados de un estudio que causó revuelo en las comunidades científica y criptográfica. Descubrieron una vulnerabilidad crítica en el sistema operativo Android, denominada "Pixnapping" y registrada bajo el identificador CVE-2025-48561. Esta vulnerabilidad permite a los atacantes reconstruir paso a paso el contenido de la pantalla de los dispositivos Android, extrayendo así información visual sensible, incluidas claves privadas, frases semilla y códigos de autenticación 2FA de un solo uso de aplicaciones como Google Authenticator.
La amenaza identificada por los investigadores se basa en la profunda interacción entre las capas de software y hardware de Android, desde las API del sistema hasta el motor de compresión gráfica de la GPU. Pixnapping combina técnicas de canal lateral GPU.zip con el uso legítimo de Android Intents y la API de desenfoque de ventanas, lo que permite una reconstrucción encubierta píxel a píxel de la pantalla. Este enfoque convierte un teléfono inteligente estándar en una fuente de posible fuga de información clave utilizada para gestionar activos digitales, incluidos Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), XRP y otras criptomonedas.
El peligro radica en que el usuario no necesita otorgar ningún permiso al atacante: la aplicación maliciosa puede ejecutarse en segundo plano, permaneciendo invisible para el sistema de seguridad de Android. Como resultado, el atacante puede obtener acceso visual a las frases semilla durante las copias de seguridad o retiros de la cartera, lo que equivale efectivamente a un control total sobre los activos criptográficos de la víctima.
La combinación de tales amenazas, desde ataques Pixnapping hasta fugas de hardware mediante Rowhammer, Spectre, Meltdown y métodos de canal lateral relacionados, pone de relieve la necesidad de replantear las estrategias de seguridad en la intersección de los sistemas operativos móviles y las tecnologías financieras. Cada nueva vulnerabilidad como CVE-2025-48561 demuestra cuán frágil puede ser el equilibrio entre la conveniencia del acceso móvil a las criptomonedas y la garantía de una seguridad criptográfica fundamental.
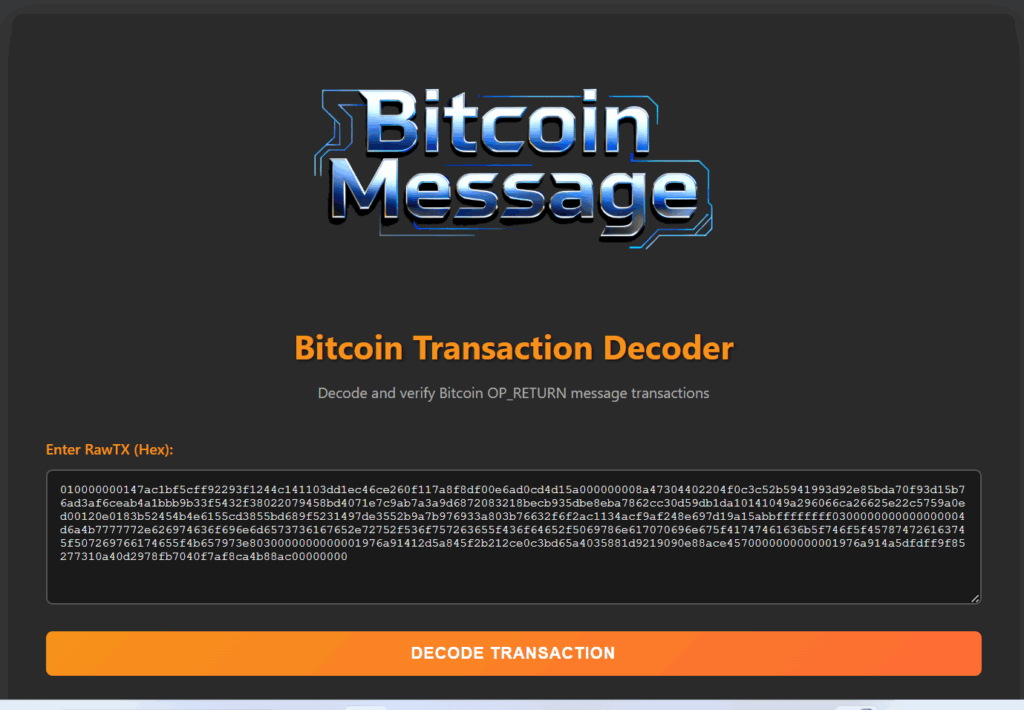
La transacción decodificada 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba representa evidencia documentada del trabajo de investigación, registrada en el libro mayor inmutable de la cadena de bloques de Bitcoin. Un análisis estructural de RawTX revela la arquitectura clásica de una transacción Bitcoin versión 1, que contiene un elemento crítico: el campo OP_RETURN con una URL incrustada que apunta a la investigación sobre el ataque Pixnapping.
https://github.com/zoeir/Bitcoin-Message-Transaction
Descomposición de la estructura de la transacción:
La transacción utiliza una única entrada (UTXO) de la transacción anterior y crea tres salidas: la primera salida, con un valor de cero, contiene el mensaje OP_RETURN (77 bytes de datos), la segunda salida transfiere 1000 satoshis (0.00001 BTC) a la dirección del destinatario 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr , y la tercera salida devuelve el cambio de 22.500 satoshis a la dirección del remitente 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW . La tarifa de transacción es de 1000 satoshis, lo que garantiza un procesamiento prioritario por parte de los mineros de la red.
