
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Digital-Signature-Forgery-Attack — Cómo las vulnerabilidades CVE-2025-29774 y el error SIGHASH_SINGLE amenazan los métodos operativos de las carteras multifirma con RawTX falsos | Kitploit
Herramientas/GitHubGitHub/demining/digital-signature-forgery-attack
Análisis de VulnerabilidadesExplotaciónCriptografíaCTFAprendizaje y EducaciónRecursos Curados
GitHubdemining/digital-signature-forgery-attack

Digital-Signature-Forgery-Attack

Cómo las vulnerabilidades CVE-2025-29774 y el error SIGHASH_SINGLE amenazan los métodos operativos de las carteras multifirma con RawTX falsos

Ver RepositorioSitio web
48hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Ataque de falsificación de firma digital: cómo las vulnerabilidades CVE-2025-29774 y el error SIGHASH_SINGLE amenazan los métodos operativos de billeteras multifirma con RawTX falso

En este artículo, analizaremos el ataque criptográfico de falsificación de firmas digitales (Digital Signature Forgery Attack), cuyas consecuencias representan una amenaza para la seguridad de las transacciones en la red Bitcoin, ya que las firmas digitales confirman la propiedad y autorización de las transferencias de criptomonedas. Consideraremos ejemplos del impacto de dichos ataques en Bitcoin basados en investigaciones modernas y vulnerabilidades identificadas.

Un ataque de falsificación de firma digital (Digital Signature Forgery Attack) es un intento de un atacante de crear una firma digital ECDSA falsa que la red Bitcoin reconocerá como válida. Este ataque permite autorizar transacciones sin conocer la clave privada del propietario, lo que pone en riesgo la seguridad de los fondos en la billetera criptográfica del poseedor de monedas BTC.


  • Tutorial: https://youtu.be/qbu1m_C1wyA
  • Tutorial: https://cryptodeeptech.ru/digital-signature-forgery-attack
  • Tutorial: https://dzen.ru/video/watch/68801dfc0c886621f7c1a0db
  • Google Colab: https://colab.research.google.com/drive/1TKrJ0bKsNgc72H9UvzpCnh2YPmRsyPdW

En criptografía, una firma digital proporciona confirmación de la autenticidad de un mensaje o transacción. La falsificación de firma significa que es posible crear un par “RawTX” que el sistema aceptará como válido, aunque en realidad no fue creado por el propietario de la clave privada. Esto abre el camino al fraude, el robo de fondos y la violación de la integridad de la cadena de bloques. El ataque de falsificación de firma digital (DSFA) como ataque criptográfico se implementa en componentes de software que utilizan la librería xml-crypto para verificar las firmas de documentos XML en la plataforma Node.js.

Ataque de falsificación de firma digital: cómo las vulnerabilidades CVE-2025-29774 y el error SIGHASH_SINGLE amenazan los métodos operativos de billeteras multifirma con RawTX falso

https://youtu.be/qbu1m_C1wyA


En primer lugar, esto afecta a soluciones de integración empresarial, servicios en la nube y sistemas de inicio de sesión único, como IBM App Connect Enterprise Certified Container y otras aplicaciones que dependen de xml-crypto para la autenticación y autorización SAML. Las vulnerabilidades de hardware no están asociadas con dispositivos físicos específicos, sino que se implementan en productos de software que utilizan la librería vulnerable.

Las vulnerabilidades CVE-2025-29774 y CVE-2025-29775, conocidas como Ataque de Falsificación de Firma Digital (Digital Signature Forgery Attack), se implementan en la librería de software  xml-crypto , una librería para firmar digitalmente y cifrar documentos XML en la plataforma Node.js.
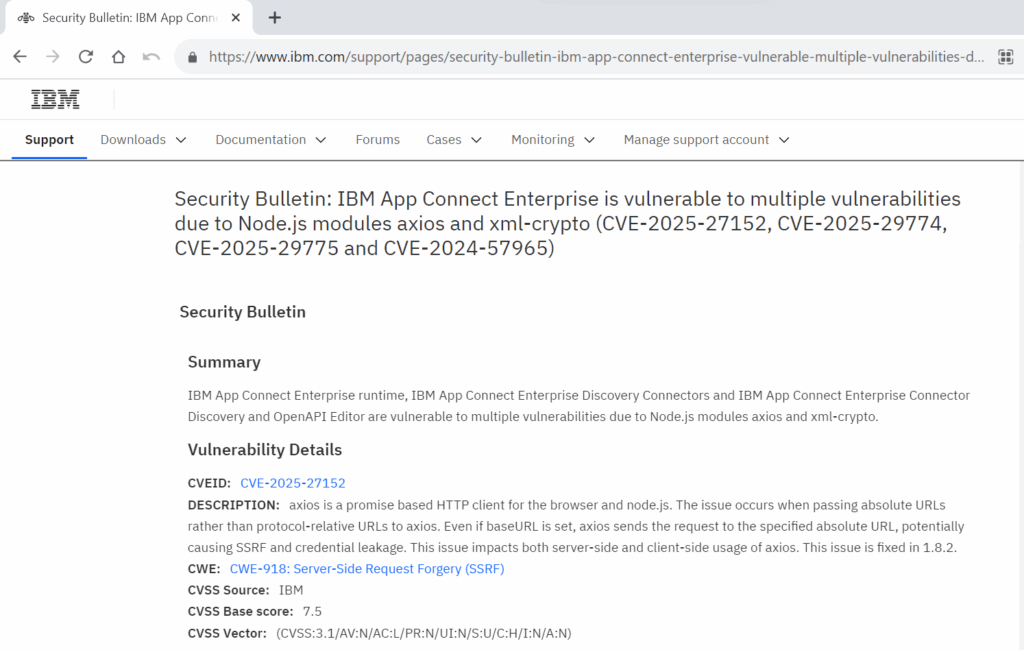

Ataque de falsificación de firma digital: cómo las vulnerabilidades CVE-2025-29774 y el error SIGHASH_SINGLE amenazan los métodos operativos de billeteras multifirma con RawTX falsoSecurity Bulletin: IBM App Connect Enterprise Certified Container operands are vulnerable to bypass signature validation in XML data [CVE-2025-29774] [CVE-2025-29775]
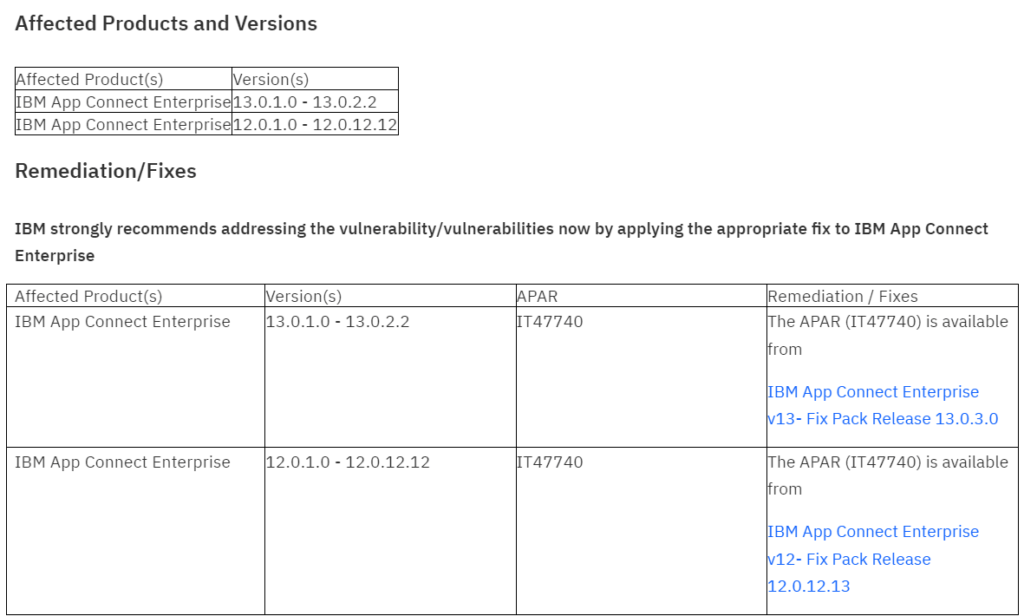
  • IBM App Connect Enterprise Certified Container  es un software de integración y procesamiento de datos que utiliza xml-crypto para verificar las firmas de documentos XML. Las vulnerabilidades permiten eludir la verificación de firmas digitales, lo que posibilita la falsificación y modificación de mensajes firmados, incluyendo respuestas SAML para autenticación y autorización.
  • Sistemas y aplicaciones que utilizan Node.js con la librería xml-crypto  para verificar mensajes XML firmados, especialmente en el contexto de autenticación SAML (por ejemplo, portales empresariales, sistemas de inicio de sesión único, servicios en la nube). La vulnerabilidad permite a un atacante modificar mensajes XML firmados válidos para que pasen la verificación de firma, lo que conduce a la elusión de autenticación y autorización, escalada de privilegios y suplantación de credenciales.

Ataque de falsificación de firma digital: cómo las vulnerabilidades CVE-2025-29774 y el error SIGHASH_SINGLE amenazan los métodos operativos de billeteras multifirma con RawTX falsoDisclosure for CVE-2025-29774 and CVE-2025-29775 (SAMLStorm).
  • Las vulnerabilidades están relacionadas con una verificación incorrecta de firmas criptográficas en xml-crypto , específicamente en el manejo del nodo DigestValue, donde un atacante puede insertar comentarios XML sin romper la verificación de firma.
Descargar herramienta