 delivr-to/detections
Un hogar para contenido de detección desarrollado por el equipo de delivr.to

Este repositorio sirve como hogar para el contenido de detección desarrollado por el equipo de delivr.to.
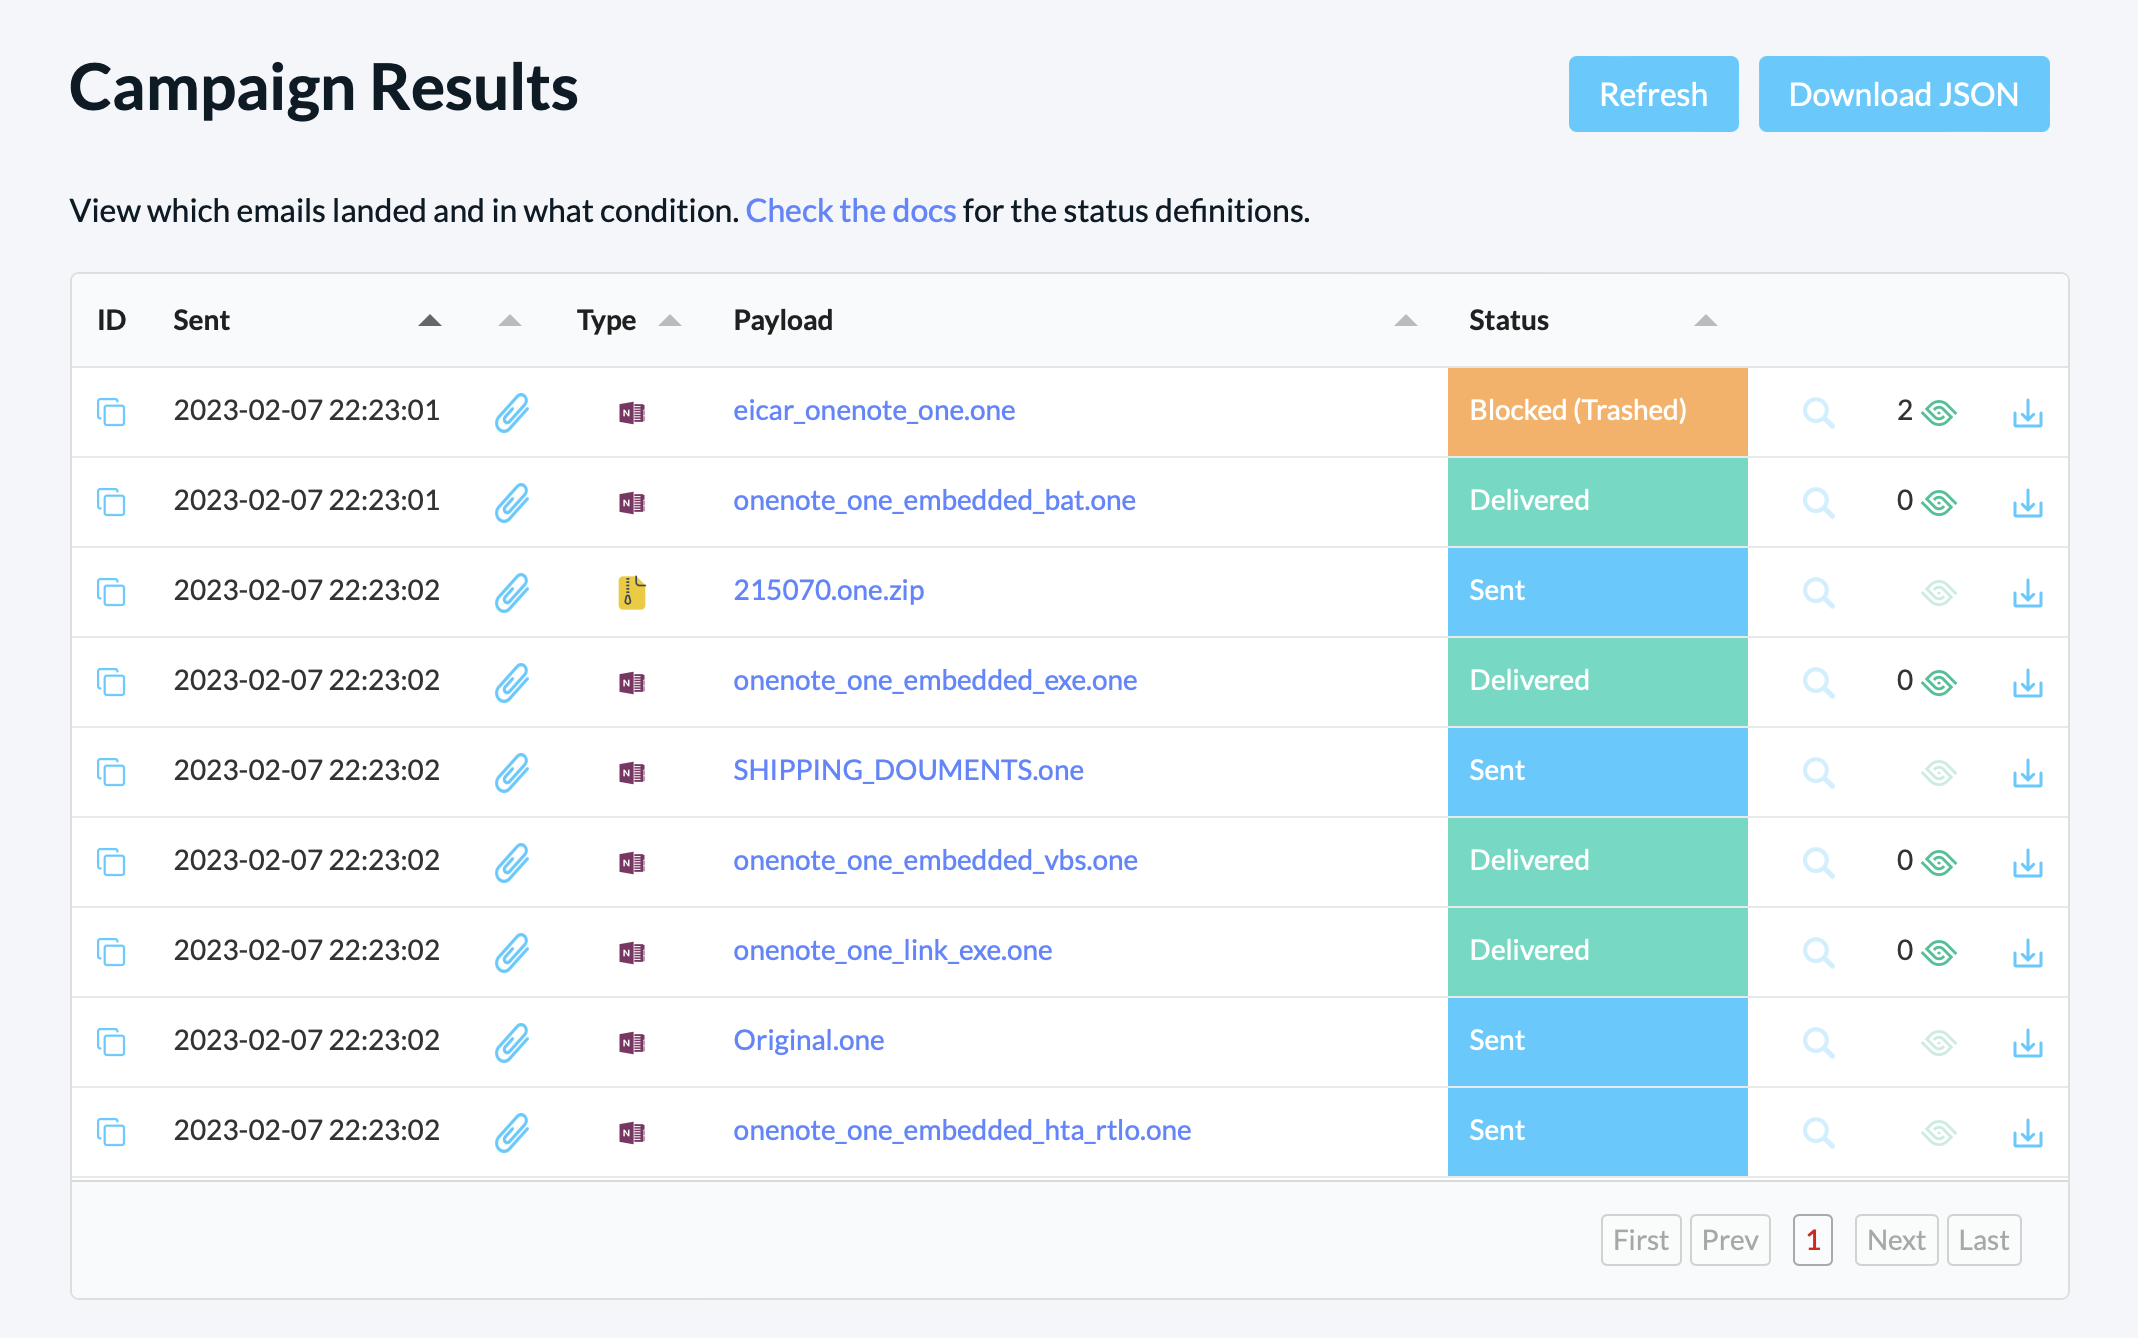
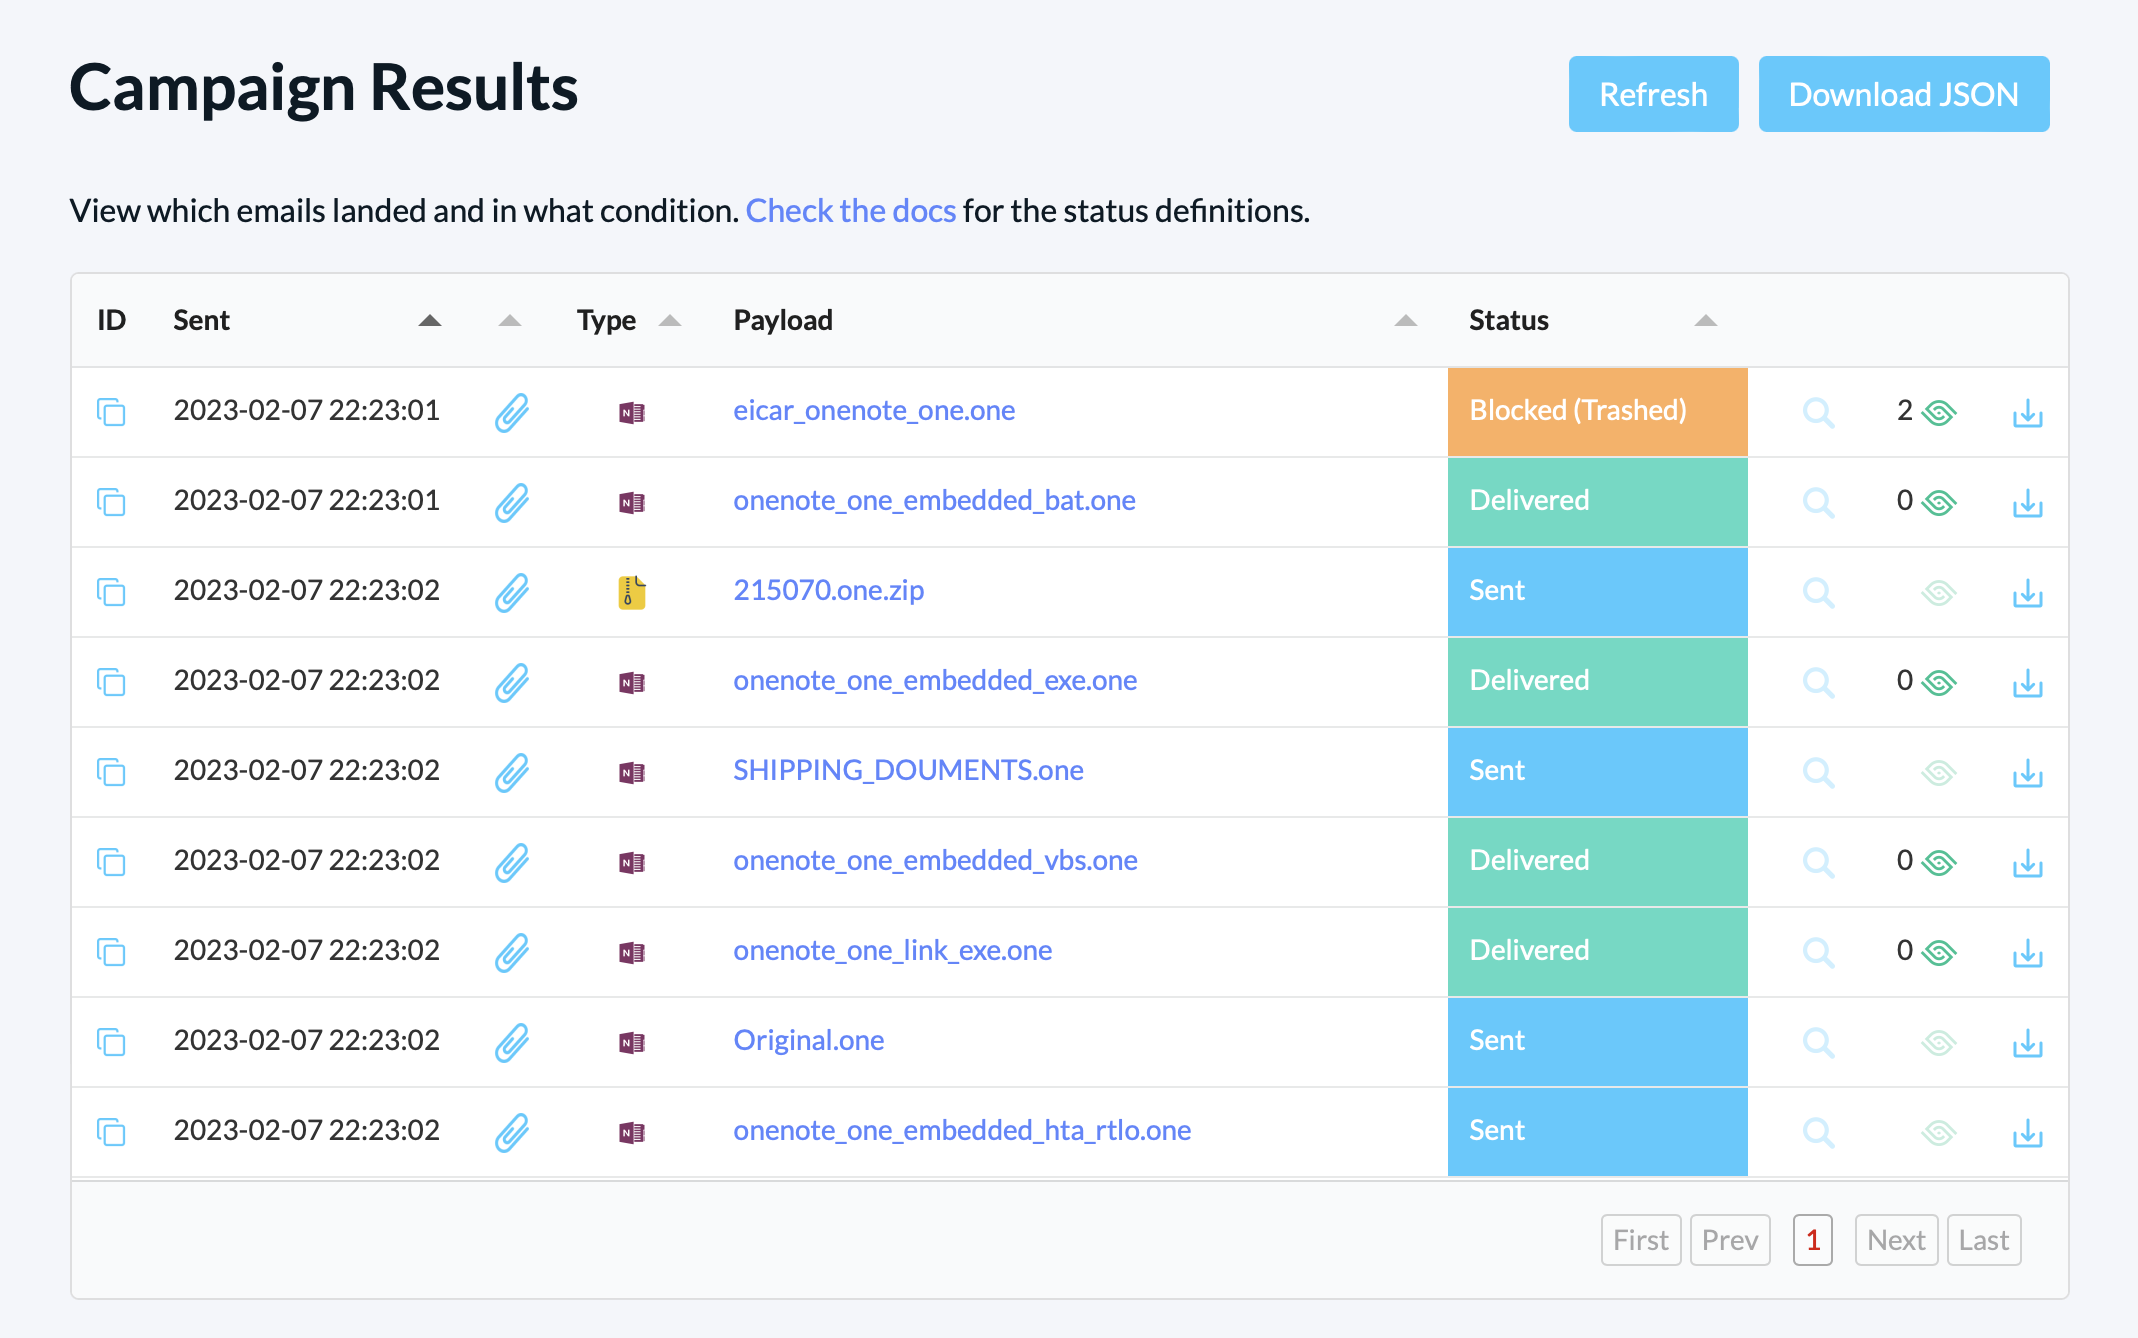
Todas las reglas presentes en este repositorio tienen payloads correspondientes (enlazados en las referencias y mostrados a continuación) que pueden utilizarse para probar el contenido de detección.
El repositorio actualmente contiene los siguientes tipos de detecciones:
A continuación se muestra la lista de reglas para Sublime Security, organizadas en las carpetas específicas General y Threat Intel.
También puedes integrar delivr.to directamente con Sublime como se menciona aquí y se documenta aquí.