 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Caso documentado de respuesta a incidentes para la explotación de CVE-2024-49138, con análisis de registros, validación de hashes, detección de C2 y procedimientos de contención para el entrenamiento del SOC.

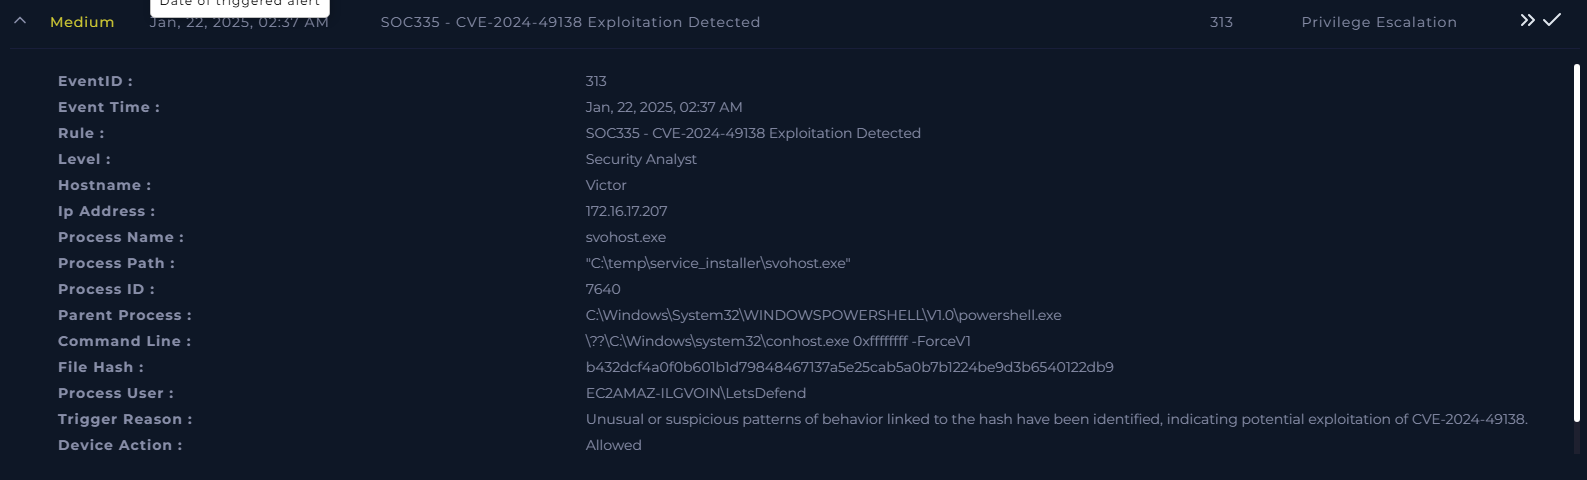
C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exeb432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9Este repositorio documenta un caso de respuesta a incidentes que involucra fallos de inicio de sesión, detección de actividad maliciosa y esfuerzos de contención.
Comenzamos investigando la alerta recibida y procedemos a analizar los registros de Gestión de Registros y Seguridad de Endpoints.
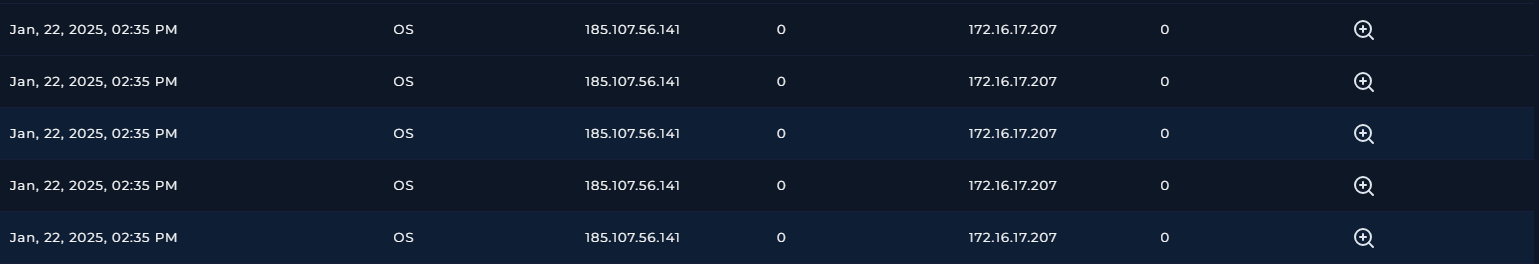
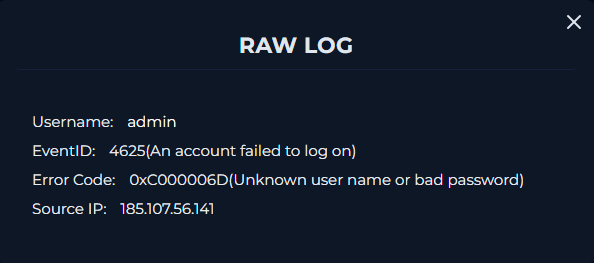
Hay múltiples tipos de SO, con cuentas de Administrador o Invitado que muestran el Código de Error 0xC000006D.
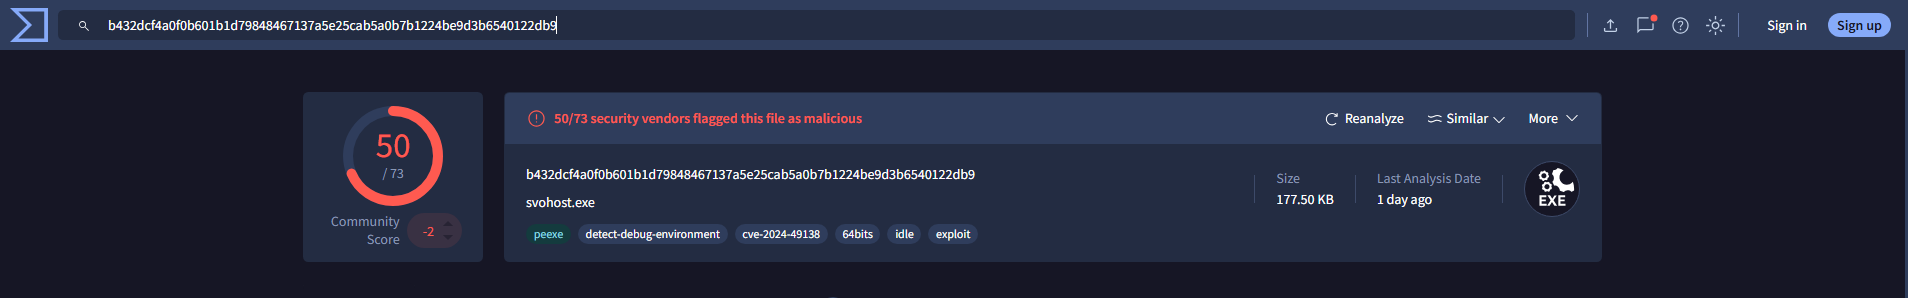
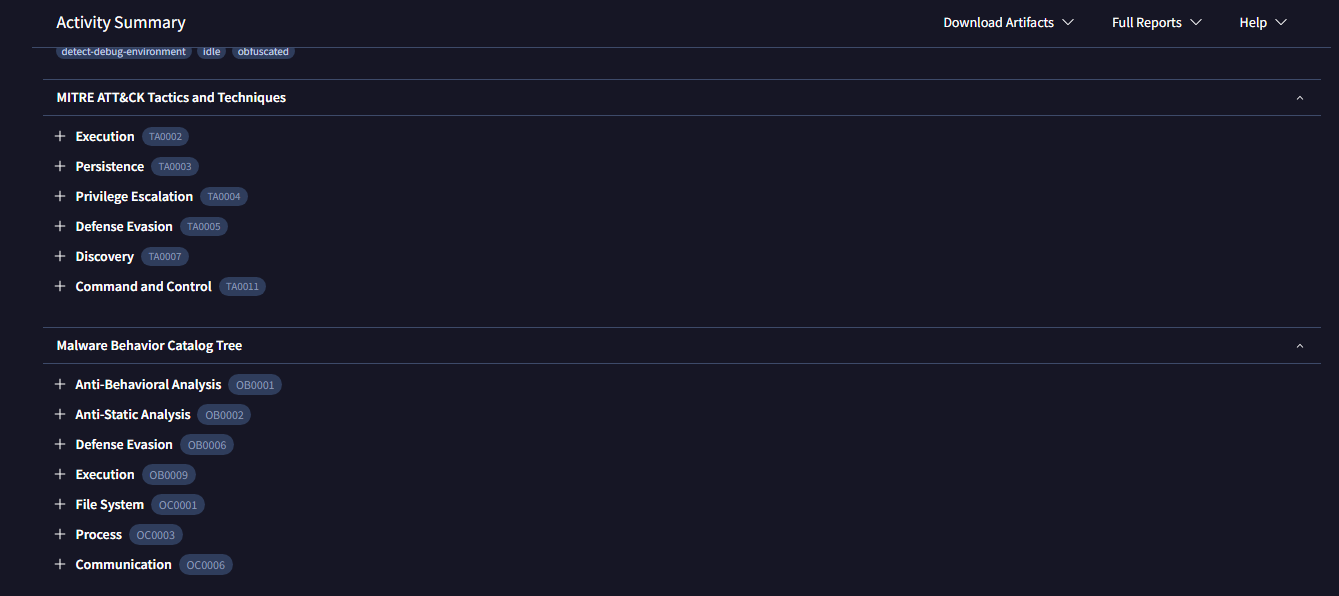
Analizamos el hash proporcionado en la alerta y lo confirmamos como malicioso. También se validaron el mapeo del marco MITRE ATT&CK y el comportamiento del malware.
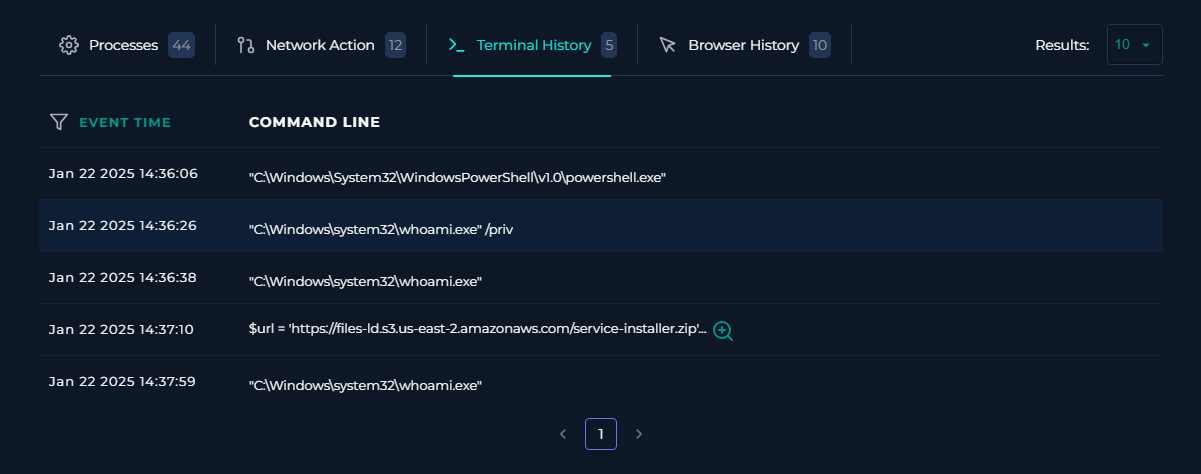
Al inspeccionar el historial de terminal, identificamos actividad sospechosa, incluido un comando $url que recuperaba una URL potencialmente maliciosa.
Usando la información recopilada, procedimos con los pasos apropiados del playbook para este caso.
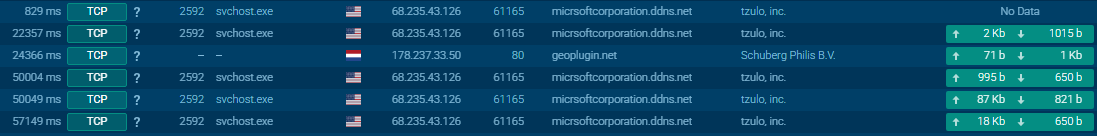
Analizamos el comportamiento del malware mediante AnyRun e identificamos la dirección de Comando y Control (C2). Esto se confirmó mediante el análisis del comportamiento de red.
Contuvimos con éxito el dispositivo afectado.
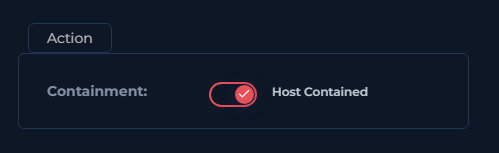
Finalizamos el caso con las notas del Analista SOC y la documentación de ejecución del playbook.
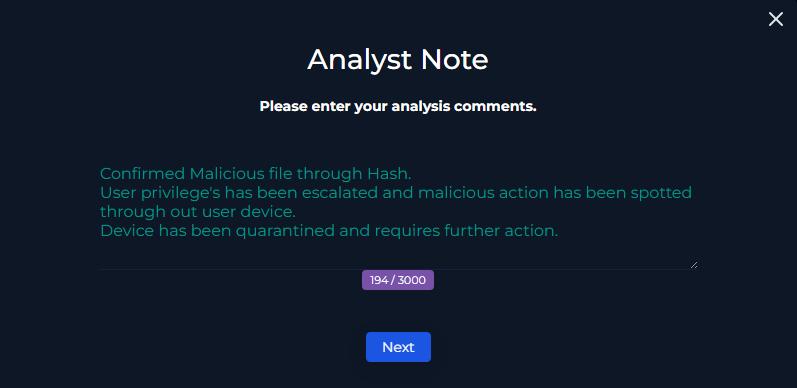
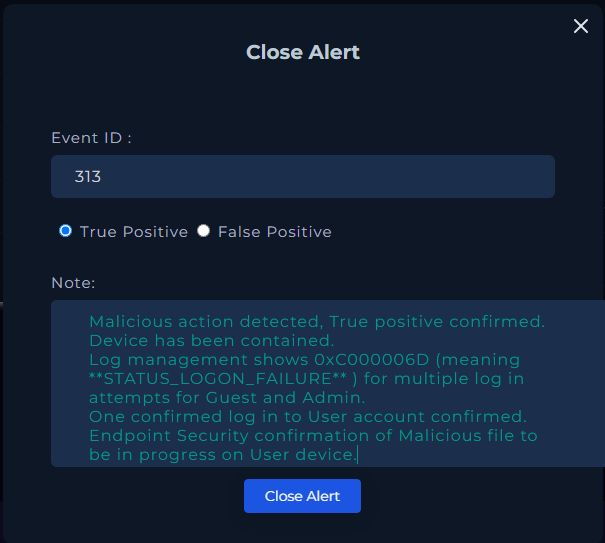
El caso se cerró con una revisión final y una puntuación para evaluar la precisión de las acciones tomadas durante la investigación.
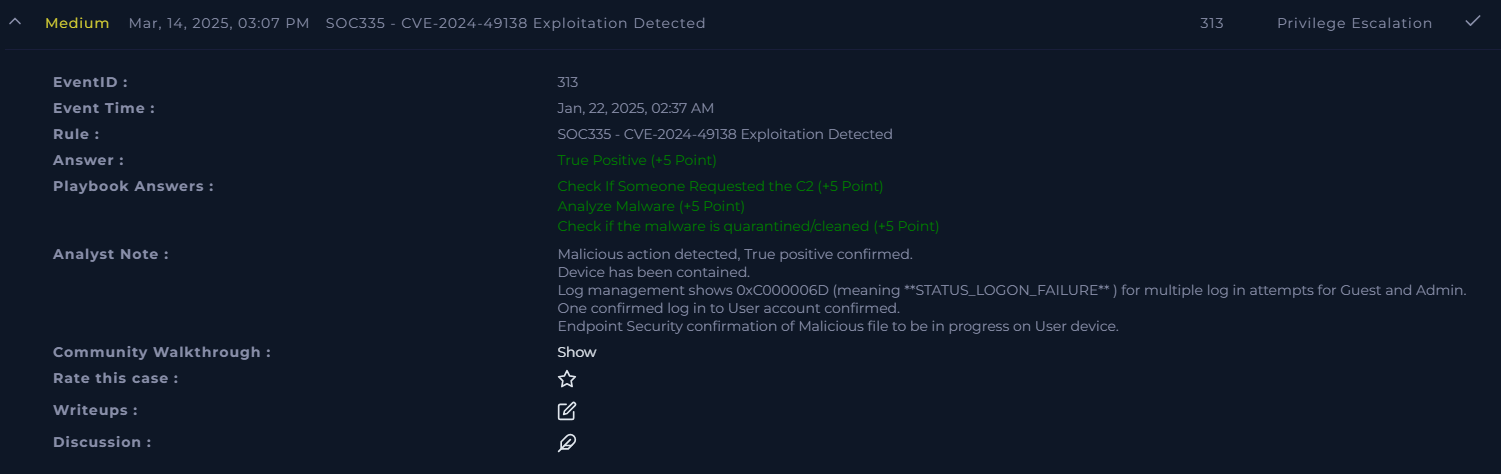
0xC000006D es fundamental para identificar actividad sospechosa.Este repositorio sirve como referencia para el manejo de incidentes similares. ¡Las contribuciones y discusiones son bienvenidas!
C:\Windows\System32\svchost.exe -k termsvcs -s TermServiceC:\Windows\System32\svchost.exe:
C:\Windows\System32\.-k termsvcs:
termsvcs) para esta instancia de svchost.exe.termsvcs está específicamente relacionado con Servicios de Terminal.-s TermService:
TermServiceC:\Windows\system32\svchost.exe -k netsvcs -p -s ScheduleC:\Windows\system32\svchost.exe:
C:\Windows\system32\.