 deepsecurity-pe/goghost
Herramienta Open Source de alto rendimiento, ligera y portátil para escaneo masivo de SMBGhost

GoGhost es una herramienta de código abierto de alto rendimiento, ligera y portátil para escaneo masivo de SMBGhost.

Puedes descargar el Binario de Windows o el Binario de Linux. Alternativamente, GoGhost utiliza bibliotecas nativas de Golang, por lo que la línea anterior es suficiente para compilarlo:
go build GoGhost.go

GoGhost escaneó 25,000 direcciones IP en menos de 3 segundos, mientras que NMAP tardó más de 600.

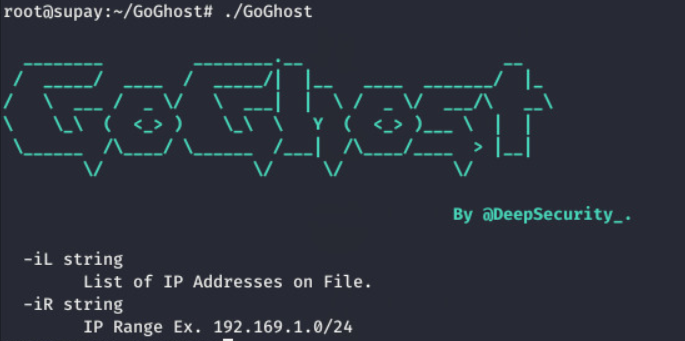
-iL [ARCHIVO]Usando la opción -iL puedes especificar un archivo de lista con CIDRs.
-iR [CIDR]Usando la opción -iR puedes especificar un rango de IP.
Si Windows está parcheado con KB4551762, GoGhost aún lo marcará como vulnerable. Si la lista de CIDRs en el archivo es mayor a 500,000 direcciones IP, puede marcar algunas vulnerables como Timeout.
Timeout => Puerto Cerrado
No vulnerable => No tiene compresión
Vulnerable => Compresión LZNT1 en SMB.
Esta herramienta fue creada para medir el impacto de SMBGhost en Latinoamérica y Deepsecurity no se hace responsable del uso de esta herramienta.
