Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DotGit — Una extensión para comprobar si .git está expuesto en los sitios web visitados. | Kitploit
Herramientas/GitHubGitHub/davtur19/dotgit
Escáneres de VulnerabilidadesRecopilación de InformaciónSeguridad Web
GitHubdavtur19/dotgit

DotGit

Una extensión para comprobar si .git está expuesto en los sitios web visitados.

Ver Repositorio
4794981hace 28 díasRevisado por Kitploit
Compartir

Usuarios de Firefox Usuarios de Chrome

DotGit

Una extensión para comprobar si .git está expuesto en los sitios web visitados

Características

  • Comprueba si existe una carpeta .git/.svn/.hg para cada sitio que visitas
  • Comprueba si existe un archivo .env para cada sitio que visitas
  • Comprueba si existe un archivo .DS_Store para cada sitio que visitas
  • Comprueba si el sitio es de código abierto (github/gitlab)
  • Comprueba si el sitio tiene security.txt
  • Se te notificará cuando se encuentre una carpeta
  • Lista de sitios expuestos encontrados
  • Descarga la carpeta .git completa en formato zip, incluso si los archivos no están listados en el sitio
  • Visualiza .git/config con un solo clic
  • Opciones para: colores, notificaciones, tiempos de espera y descargas

Algunas comprobaciones están desactivadas por defecto, abre la configuración para activarlas

Tiempos de espera

Toda solicitud de red (comprobaciones, descargas y la sonda de código abierto) se aborta tras el mismo tiempo de espera de solicitud, 15 segundos por defecto. Puedes cambiarlo en la configuración: auméntalo si tu conexión es lenta, redúcelo si quieres que las comprobaciones fallen rápido.

Cómo funciona la descarga

Hay una cola para las descargas, con un máximo de conexiones simultáneas; si se supera este número, los archivos posteriores se encolan y se inician en cuanto se libera una conexión. Una solicitud que no responde dentro del tiempo de espera de solicitud se cuenta como un error de red, de modo que un servidor caído no puede mantener la descarga abierta para siempre.

Nota:

  • La descarga es una función adicional de DotGit, no está pensada para descargar repositorios grandes (hay límites en la memoria que pueden usar las extensiones, y DotGit lo hace todo en RAM)
  • Se recomienda cambiar la configuración de descarga, ya que por defecto los valores se mantienen bajos para evitar problemas a quienes no tienen una buena conexión o una buena CPU; sin embargo, valores demasiado altos podrían congelar el navegador incluso en ordenadores potentes
  • Por defecto, svn, mercurial, dotenv y .DS_Store están desactivados; para activarlos basta con ir a la configuración y encenderlos

Captura de pantalla
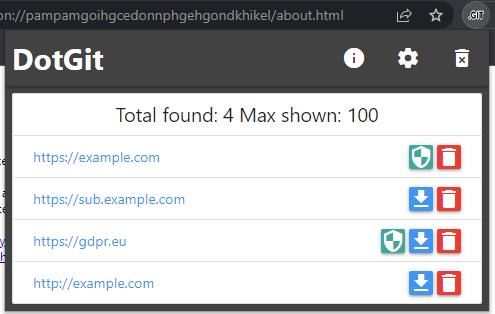
ScreenShot

Descargar: Firefox | Chrome

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →









