 datfooldive/ghostlock-emerald
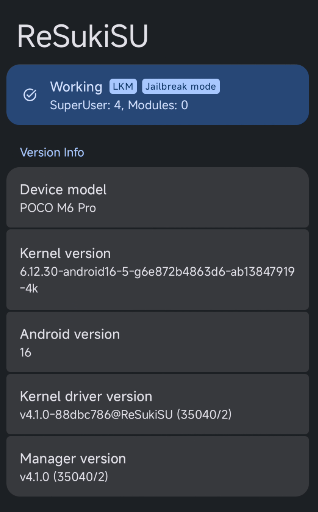
GhostLock (CVE-2026-43499) exploit de kernel para Poco M6 Pro (emerald) con bootloader bloqueado

GhostLock (CVE-2026-43499) es un use-after-free de 15 años de antigüedad en el código de herencia de prioridad de futex del kernel de Linux que permite a cualquier usuario local obtener root. Este proyecto lo utiliza para rootear el POCO M6 Pro (MediaTek Helio G99 Ultra / MT6789) e instalar KernelSU en un bootloader bloqueado.
Kernel: 6.12.30-android16-5-g6e872b4863d6-ab13847919-4k

Solo para fines autorizados de investigación de seguridad y educación.
