 datadog/hash
Marco de honeypot de baja interacción configurable mediante YAML para desplegar servidores de engaño basados en HTTP/HTTPS con honeytraps integrados e integración de registros de Datadog.

HASH es un framework para crear y lanzar honeypots de baja interacción.
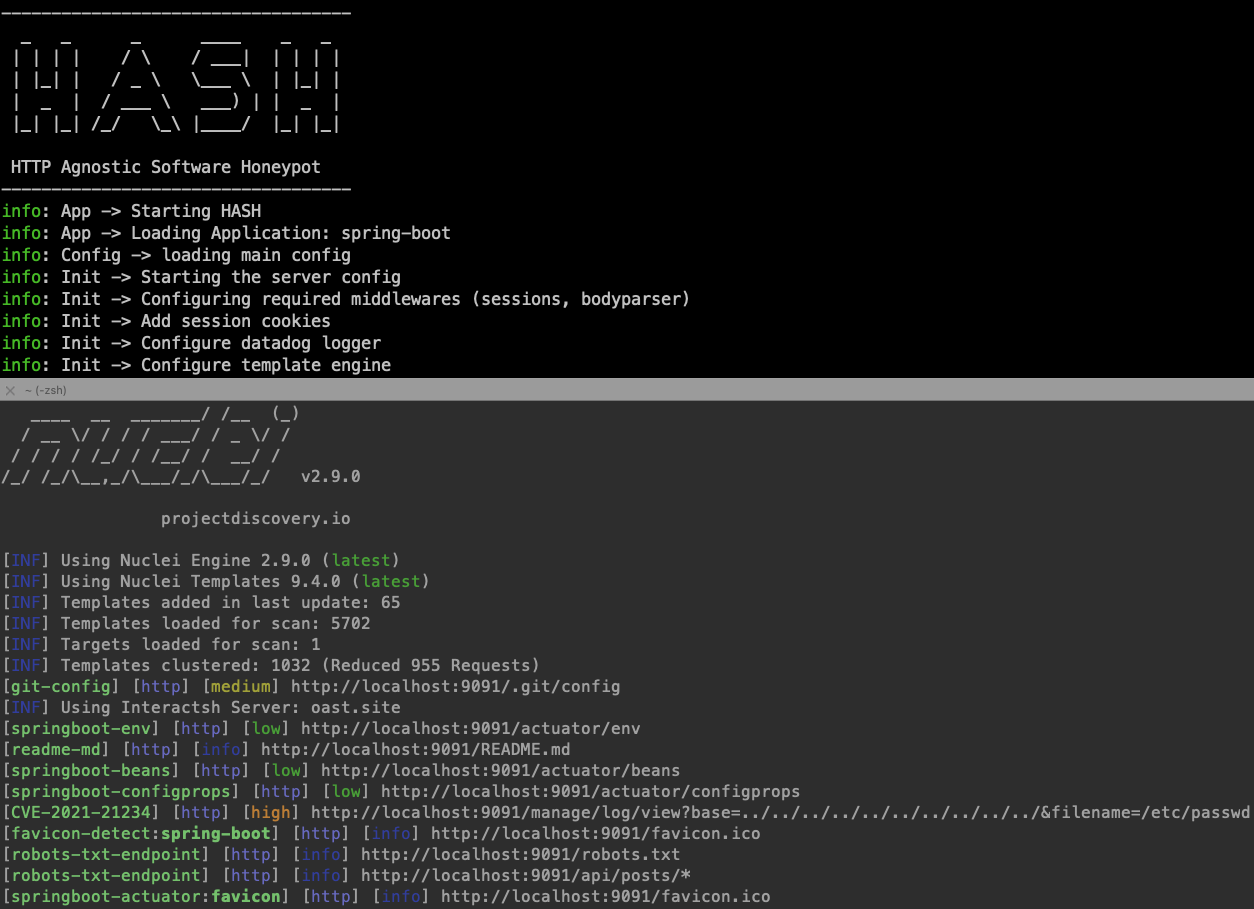
La filosofía principal de HASH es ser fácil de configurar y flexible para imitar cualquier software que se ejecute en HTTP/HTTPS. Con la mínima huella posible para evitar ser detectado como honeypot.
fakerjs para evitar la detección como honeypotHASH está construido con Node.js pero puede imitar cualquier lenguaje/servidor web basado en la configuración. Lea la documentación completa a continuación.
npm install -g hash-honeypot
docker run --rm ghcr.io/datadog/hash help
HASH utiliza archivos YAML para configurar cómo simula el software deseado. La estructura típica de la carpeta de perfil es la siguiente:
|____templates
|     |____resources
|     |     |____index.html
|     |     |____style.css
|     |     |____favicon.ico
|     |____404.yaml
|     |____default.yaml
|____init.yaml
Puede construirlo usted mismo o generarlo usando el comando generate
Usage: HASH generate [options] <folder>

Generate honeypot profile

Arguments:
  folder                         path/to the app

Options:
  -t --template <template_name>  base template (default: "default")
  -n --name <honeypot_name>      Honeypot name
  -s --swagger <swagger_file>    Path to swagger file to convert
  -h, --help                     display help for command
Ejemplo
hash-honeypot generate myhoneypot --name my-honey-pot --template default
También puede convertir archivos swagger a honeypot directamente desde el comando generate
Ejemplo de conversión de archivo(s) swagger a honeypot
hash-honeypot generate sample-swagger2 -n sample -s ./test-swagger/test-swagger.yaml
Usage: HASH run [options] <folder>

Run HASH

Arguments:
  folder                     path/to the template folder

Options:
  -l, --log <transport>      logging transport (default: "console,file,datadog")
  -f, --log_file <filename>  logging filename (default: "hash.log")
  -h, --help                 display help for command
ejemplo
hash-honeypot my-honeypot-profile -l file -f ./logs/hash.log
Si está usando Datadog para los logs, asegúrese de exportar la clave de API de Datadog
export DD_API_KEY=<your-api-key>
Puede personalizar su perfil de honeypot como desee.
Ejemplo de plantilla de solicitud:
id: sqli-error
info:
    title: 'SQL error honeytrap'
requests:
    - isTrap: false
      expect:
          method: GET
          path: '/author/:Id([0-9]+)'
      reply:
          status: 200
          headers:
              content-type: 'text/html'
          body:
              view: 'author.html'
    - isTrap: true
      expect:
          method: GET
          path: '/author/:Id'
      reply:
          status: 500
          headers:
              content-type: 'text/html'
          body:
              contents: "You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near '' at line 2"
Lea la referencia de configuración aquí o vea los ejemplos aquí.
Publicado bajo la licencia Apache-2.0, ¡las contribuciones son bienvenidas!
No dude en abrir un issue o contactarnos en [email protected].
