Preparado para: CyberTech Solutions
Preparado por: Victoria Simon
Fecha: 10 de abril de 2024
1. Resumen Ejecutivo
Este informe detalla los hallazgos de una evaluación integral de vulnerabilidades realizada en la infraestructura Linux y las aplicaciones web de CyberTech Solutions utilizando Nessus. La evaluación incluyó:
- Escaneos autenticados de servidores Linux
- Escaneos de vulnerabilidades en aplicaciones web
- Configuración de informes automatizados
- Gestión de parches mediante Ansible
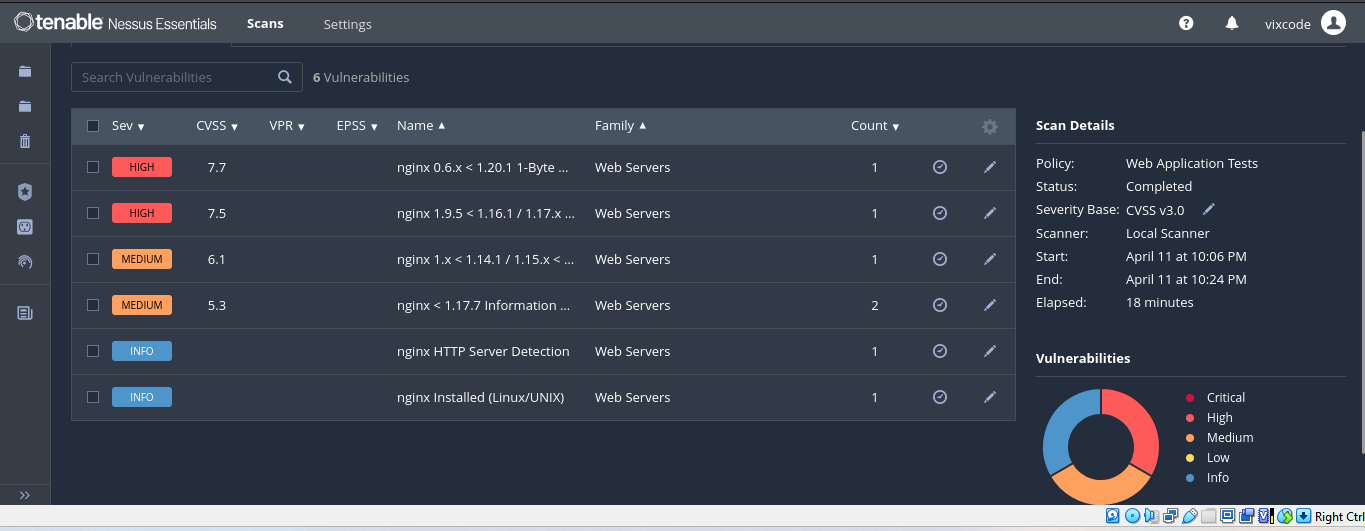
Los hallazgos clave incluyen vulnerabilidades críticas en Nginx y versiones obsoletas de OpenSSH. Se proporcionan recomendaciones inmediatas de parcheo y endurecimiento de seguridad.
2. Objetivos del Laboratorio
- Realizar escaneos de vulnerabilidades autenticados en sistemas Linux.
- Identificar y analizar vulnerabilidades en aplicaciones web.
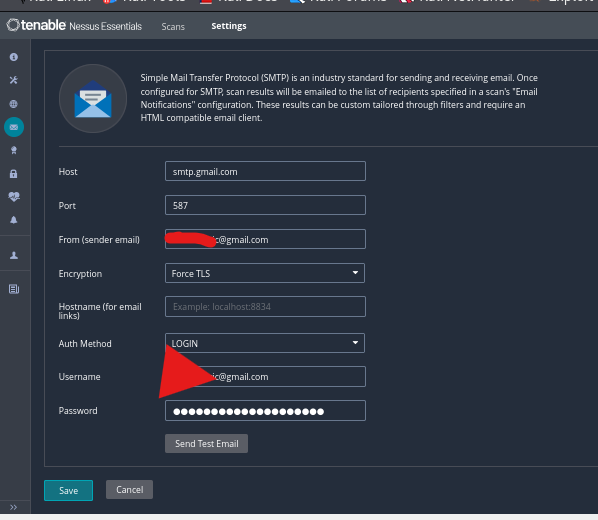
- Configurar Nessus para informes automatizados por correo electrónico.
- Parchear vulnerabilidades usando Ansible.
- Documentar los hallazgos para la revisión de los interesados.
3. Herramientas y Recursos Utilizados
| Herramienta | Propósito |
|---|
| Nessus | Escaneo de vulnerabilidades y generación de informes |
| Ansible | Gestión automatizada de parches |
| Gmail SMTP | Alertas automáticas por correo electrónico |
| OpenSSH | Acceso remoto a servidores |
| Nginx | Alojamiento de aplicaciones web |
4. Metodología
Tarea 1: Configuración del Escaneo Autenticado
-
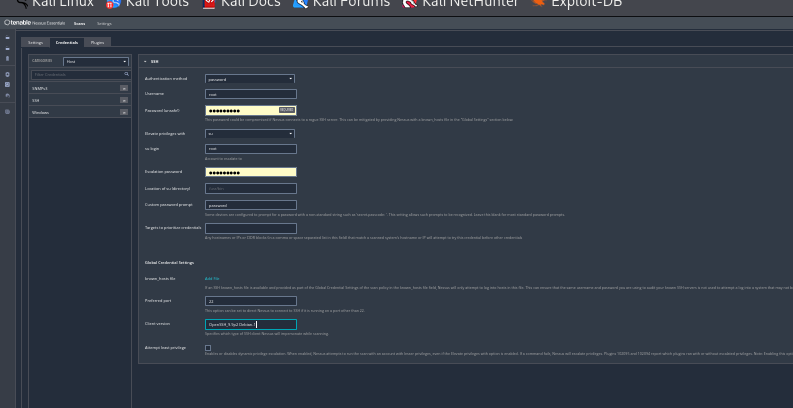
Configuración SSH:
- Instalación de OpenSSH (
sudo apt install openssh-server).
- Configuración de Nessus con credenciales SSH (usuario:
root, contraseña: kali).
- Habilitación de escalada de privilegios mediante
su.
-
Resultados del Escaneo:
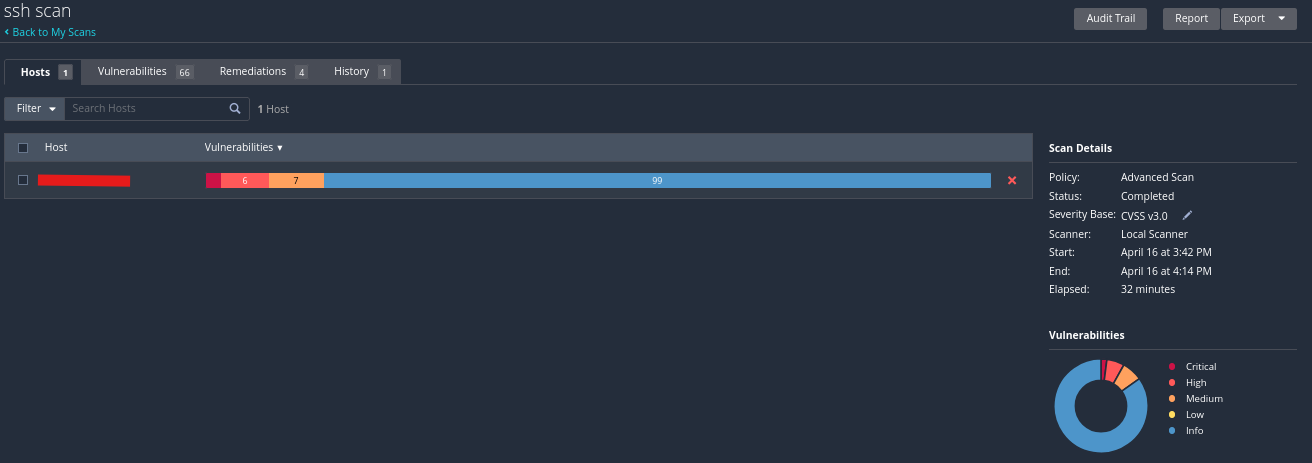
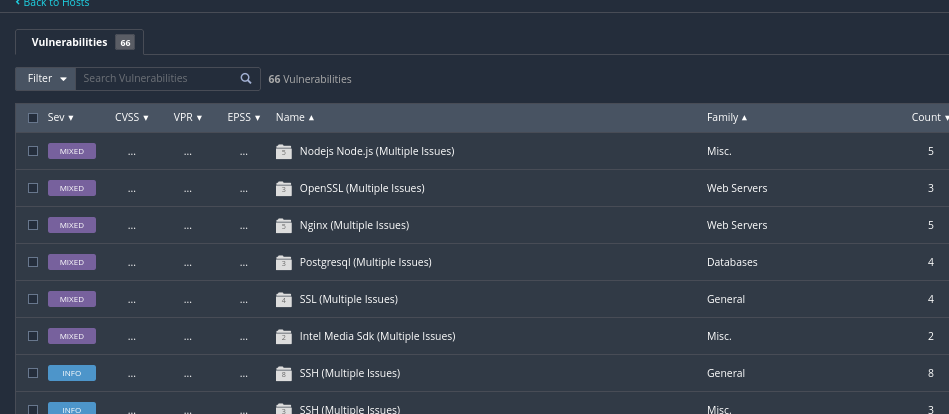
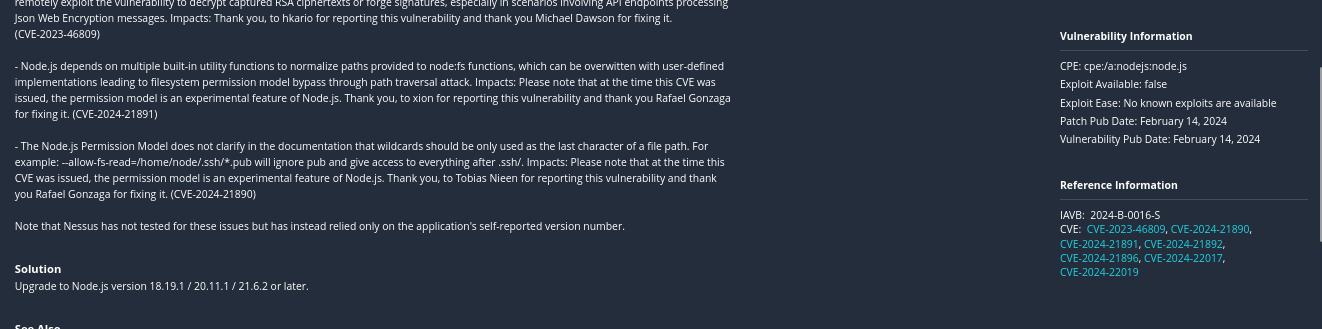
puntuación de vulnerabilidad SSH escaneada
RECOMENDACIONES
Tras el escaneo autenticado y la evaluación de vulnerabilidades en el servidor Linux y las aplicaciones alojadas, se recomiendan los siguientes pasos de remediación para mejorar la postura de seguridad de la organización:
- Parcheo de Sistemas y Software:
• Actualizar OpenSSH a la última versión segura para solucionar vulnerabilidades conocidas.
• Aplicar los parches más recientes del kernel de Linux, incluyendo actualizaciones urgentes como CVE-2022-0185.
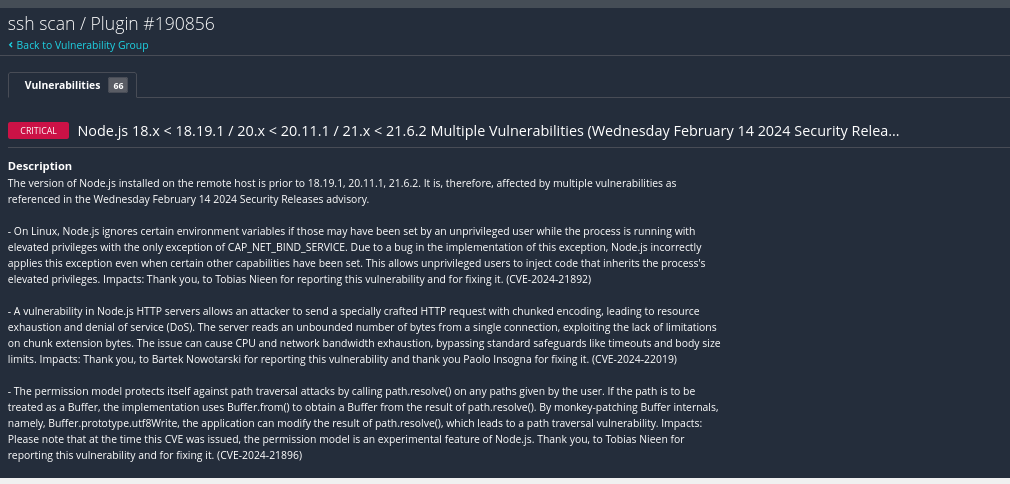
• Actualizar Node.js a la versión 18.20.1 o posterior para mitigar riesgos como el contrabando de solicitudes, aleatoriedad insegura y vulnerabilidades de gestión de memoria (p.ej., CVE-2024-27980, CVE-2024-21891, CVE-2024-21892).
• Habilitar actualizaciones automáticas de parches o integrar con un sistema centralizado de gestión de parches para garantizar la aplicación oportuna de correcciones de seguridad.
- Endurecimiento del Servicio SSH
• Deshabilitar algoritmos SSH débiles, cifrados (p.ej., CBC, Arcfour) y MACs.
• Imponer la autenticación basada en claves y deshabilitar el inicio de sesión con contraseña cuando sea posible.
• Configurar un puerto SSH personalizado y restringir el acceso SSH mediante reglas de cortafuegos o TCP wrappers.
• Limitar el acceso a IPs específicas e implementar autenticación de dos factores (2FA) para conexiones remotas.
- Control de Usuarios y Accesos
• Deshabilitar el inicio de sesión root mediante SSH; usar sudo para la elevación de privilegios.
• Eliminar cuentas de usuario no utilizadas o heredadas y aplicar políticas de contraseñas seguras.
• Configurar mecanismos de bloqueo de cuentas para prevenir ataques de fuerza bruta.
• Auditar grupos de usuarios y privilegios para garantizar que se aplique el principio de menor privilegio.
- Endurecimiento del Host y la Red
• Deshabilitar servicios innecesarios y cerrar puertos no utilizados.
• Usar herramientas de endurecimiento como Lynis, OpenSCAP o CIS Benchmarks para aplicar las mejores prácticas.
• Implementar reglas de cortafuegos para limitar la exposición de la red y prevenir el movimiento lateral.
- Monitoreo, Registro y Detección
• Habilitar el registro detallado de eventos de SSH, sudo y del sistema.
• Integrar los registros con una plataforma SIEM para monitoreo y alertas en tiempo real.
• Monitorear comportamientos sospechosos y patrones de acceso anómalos.
- Seguridad de Aplicaciones y Dependencias
• Ejecutar npm audit o yarn audit para escanear y corregir dependencias de Node.js.
• Probar regularmente las aplicaciones con herramientas de análisis dinámico y estático (DAST/SAST).
• Usar un cortafuegos de aplicaciones web (WAF) para bloquear ataques web conocidos.
- Respaldo y Recuperación
• Programar copias de seguridad periódicas de configuraciones y datos críticos.
• Probar periódicamente los procedimientos de recuperación ante desastres y restauración de copias de seguridad.
- Concienciación y Gobernanza de Seguridad
• Realizar capacitaciones periódicas en seguridad para administradores de sistemas y desarrolladores.
• Mantener políticas, procedimientos y documentación de activos de seguridad actualizados.
• Realizar evaluaciones periódicas de vulnerabilidades y pruebas de penetración para mantenerse proactivo.
Tarea 2: Escaneo de Aplicaciones Web
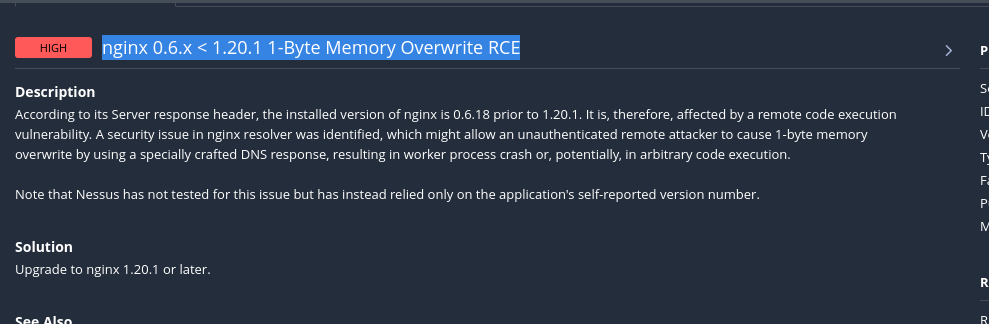
- Vulnerabilidades de Nginx:
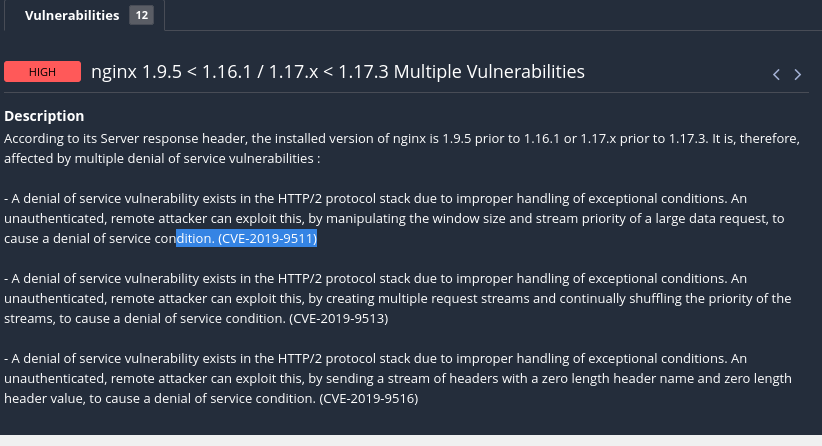
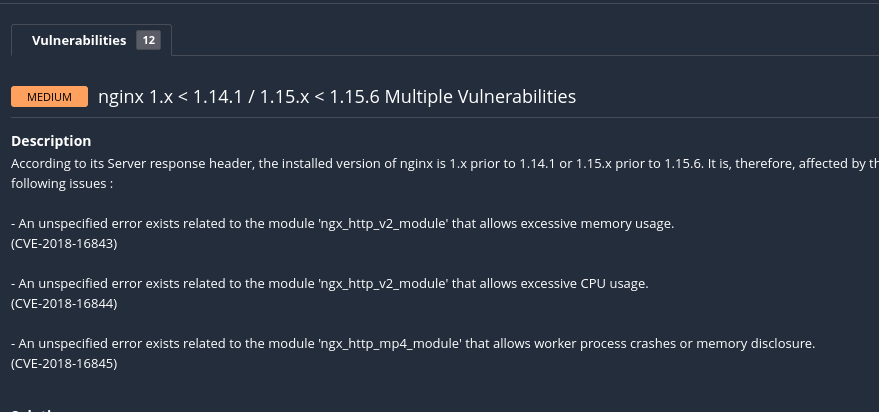
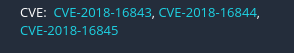
- Análisis de Vulnerabilidades:
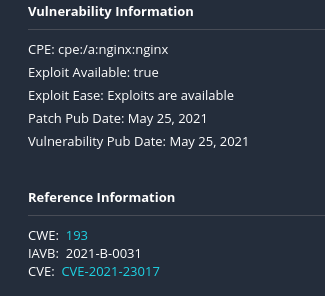
- Facilidad de Explotación: Baja complejidad (exploits públicos disponibles).
- Fechas de Parche:
- CVE-2021-23017: Parcheado en junio de 2021.
- CVE-2022-41741: Parcheado en octubre de 2022.
 cybervixy/vulnerability-management

