
Vulnerabilidad de Cross-Site Scripting (XSS) en Webkul Krayin CRM (Inyección HTML)
CVE: CVE-2026-36341
Resumen
La vulnerabilidad es particularmente crítica porque afecta al Panel de Administración. En muchos flujos de trabajo de CRM, los gerentes o administradores de nivel superior revisan las actividades registradas por el personal. Al inyectar una carga útil en un registro simple de "Llamada" o "Reunión", un atacante puede apuntar a cuentas de alto privilegio sin interacción directa con la víctima.
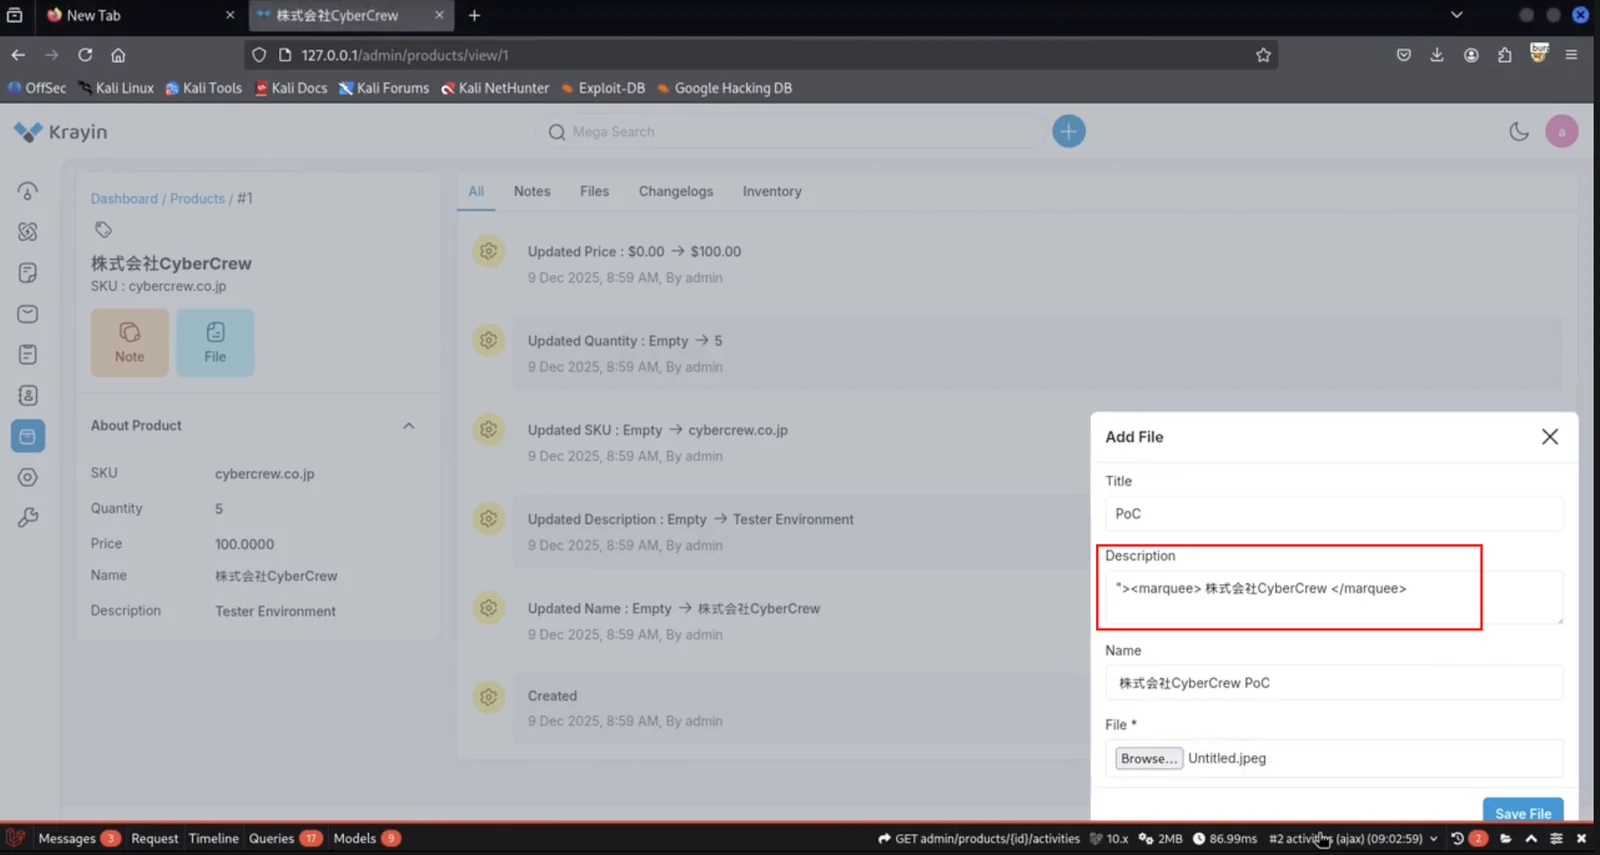
PoC
- Cree una descripción simple (con inyección HTML)
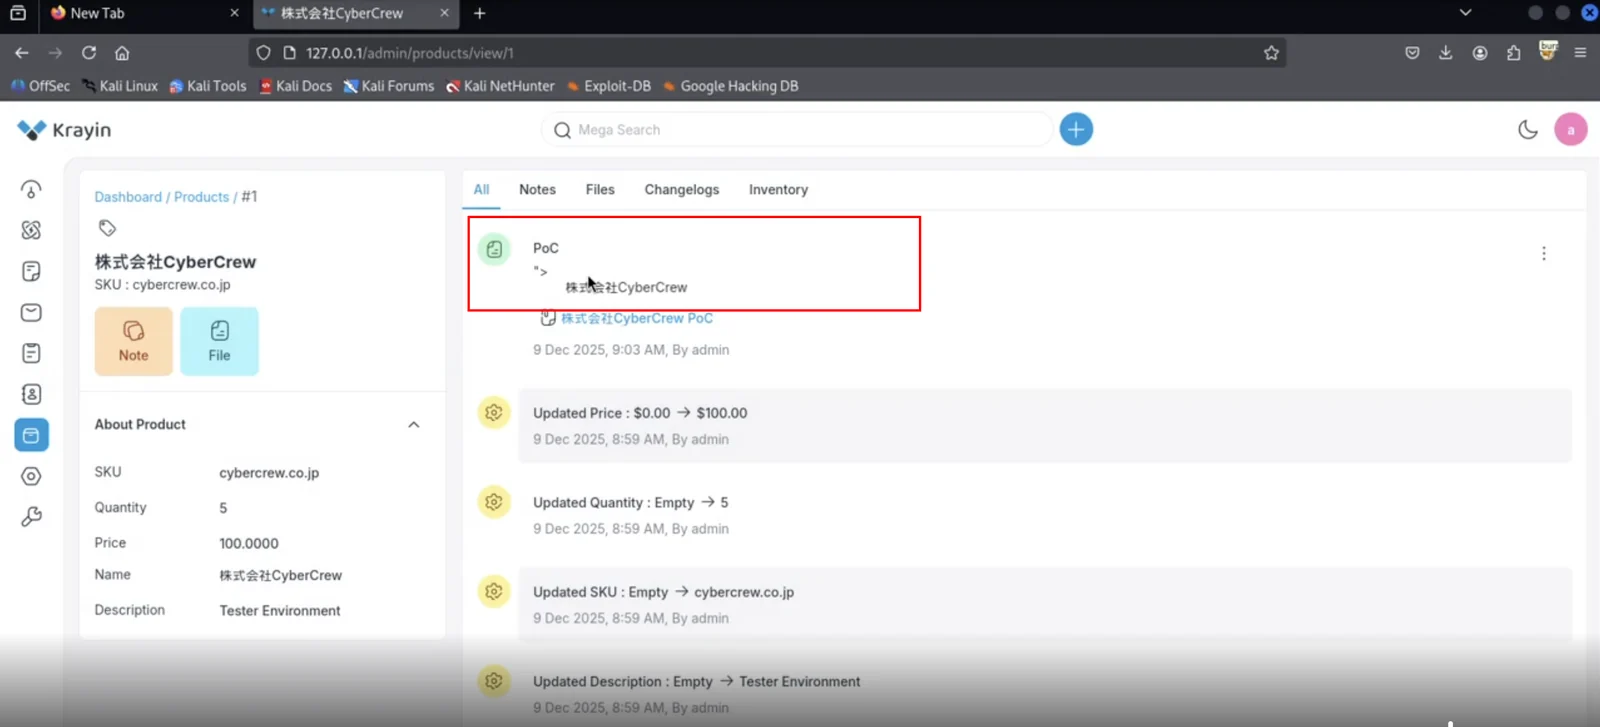
- Salida final
Referencias
https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6
Video PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4
Recomendaciones
- Siempre escape la entrada del usuario antes de renderizarla en HTML.
- Utilice motores de plantillas o frameworks con escape automático.
- Sanitice la entrada si permite HTML (por ejemplo, usando DOMPurify).
- Evite usar
innerHTML con datos del usuario; use textContent en su lugar.
- Nunca confíe en los datos almacenados: trátelos como no seguros al momento de la salida.
Impacto
- Los atacantes pueden robar cookies de sesión de los usuarios y secuestrar cuentas.
- Los scripts maliciosos pueden ejecutarse en el navegador de cada usuario que vea la página infectada.
- Se pueden extraer datos sensibles (tokens, información personal) de la víctima.
- Los atacantes pueden realizar acciones en nombre de los usuarios sin su consentimiento.
- Las cuentas de administrador pueden verse comprometidas si ven el contenido malicioso.