
 cybercrewinc/cve-2025-64027
Cross-Site Scripting Reflejado en el Flujo de Importación CSV de Snipe-IT

Snipe-IT es un sistema de gestión de activos de TI gratuito y de código abierto (FOSS) construido sobre Laravel. Proporciona seguimiento de activos de hardware, gestión de licencias de software, accesorios e inventario de consumibles para equipos de operaciones de TI. Se mantiene activamente y se actualiza con frecuencia.
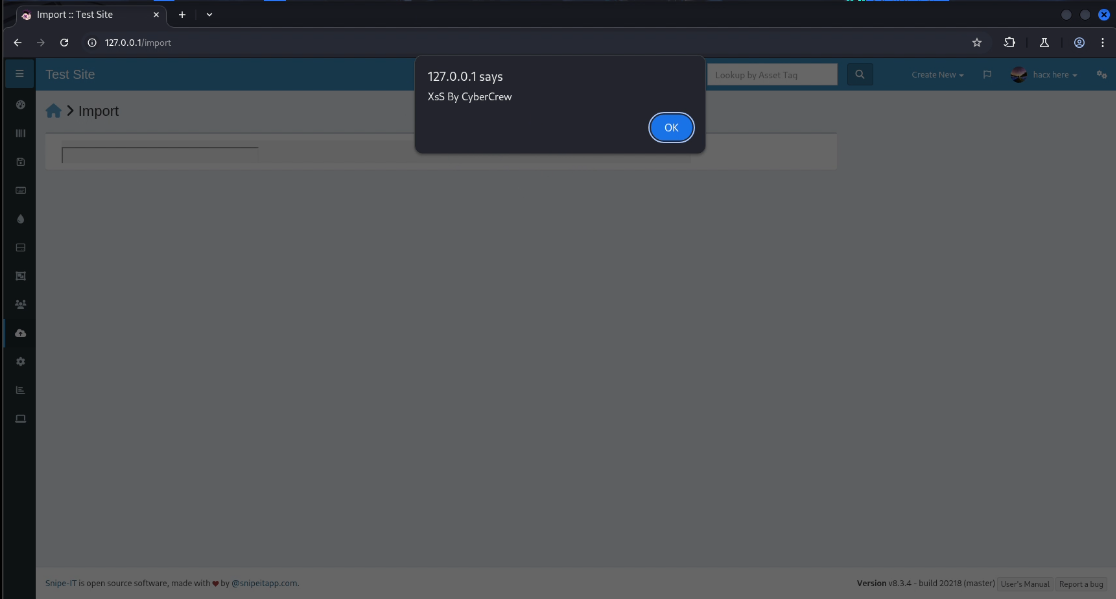
Existe una vulnerabilidad de cross-site scripting (XSS) reflejado en Snipe-IT v8.3.4 (build 202118) dentro del flujo de trabajo de importación CSV. Cuando se sube un archivo CSV inválido, la aplicación devuelve un valor progress_message que se renderiza como HTML sin procesar en la interfaz de administración. Un atacante puede interceptar y modificar la solicitud POST /livewire/update e inyectar JavaScript arbitrario en el parámetro progress_message.
Debido a que el servidor no desinfecta ni valida este campo antes de reflejarlo de vuelta al cliente, el payload inyectado se ejecuta en el navegador de cualquier administrador autenticado que vea la página de Importación, lo que lleva a la ejecución de JavaScript arbitrario en un contexto privilegiado.
/import)/livewire/updateprogress_messageAV:N/AC:L/PR:H/UI:R/S:U/C:H/I:H/A:L

Un atacante debe hacer que el administrador suba un archivo CSV inválido (o simular el flujo de trabajo). Durante el proceso, el cliente envía una actualización de Livewire que contiene el campo progress_message. Al interceptar esta solicitud a través de un proxy (Burp Suite, MitM, etc.), el atacante puede modificar el cuerpo de la solicitud e inyectar JavaScript en el progress_message.
El servidor acepta la entrada modificada sin desinfección y refleja el valor contaminado directamente en el HTML renderizado. Cuando el administrador carga o actualiza la pantalla de estado de importación, el payload inyectado se ejecuta.

/livewire/update

progress_message:{"progress_message":""}

https://nvd.nist.gov/vuln/detail/CVE-2025-24576
株式会社CyberCrew / サイバークル
✉️ お問い合わせ先 ご質問・ご相談などございましたら、お気軽にご連絡ください。
🏢 株式会社CyberCrew G1@4x 📞 Tel: 03-6853-5823 📧 Mail:[email protected]
📄 会社概要 項目 内容 会社名 株式会社CyberCrew 所在地 東京都千代田区外神田1-18-13 秋葉原ダイビル6階 🔐 主なサービス 🛡️ セキュリティ診断・リスク評価 組織の脆弱性を多角的に分析し、最適な改善策を提案します。
💻 ペネトレーションテスト 標的型・シナリオ型・LLMペンテスト まで対応。
🌒 ダークウェブモニタリング 機密情報の流出を早期に検知し、迅速に対応。
🎯 REDチーム演習・ソーシャルエンジニアリング 実践的な攻撃シナリオに基づく防御力評価を実施。
🧠 セキュアシステム設計・コンサルティング 開発初期段階からセキュリティを考慮した設計を支援します。
🌐 公式サイト:https://www.cybercrew.co.jp 🕒 CyberCrew — Su socio de confianza en seguridad.
