 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Guía paso a paso de respuesta a incidentes de SOC para la lectura arbitraria de archivos CVE-2024-24919 en gateways de Check Point, que cubre detección, análisis, contención y remediación con IOCs.

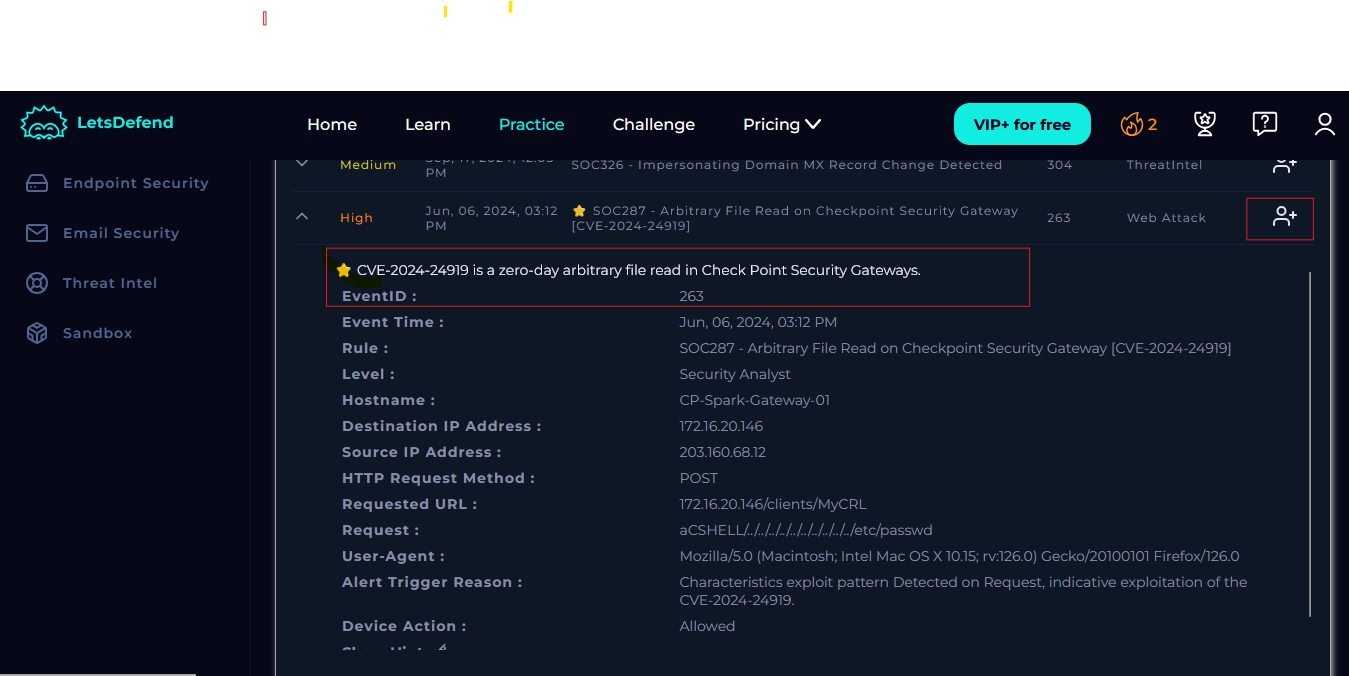
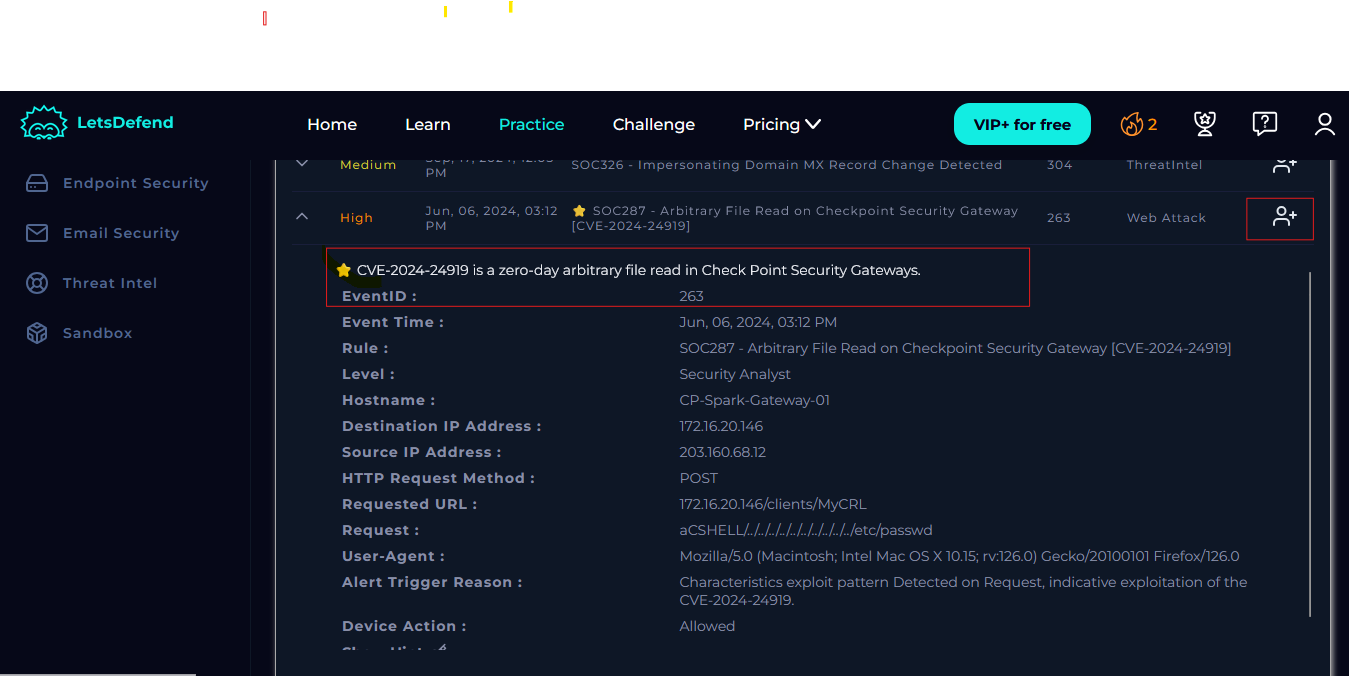
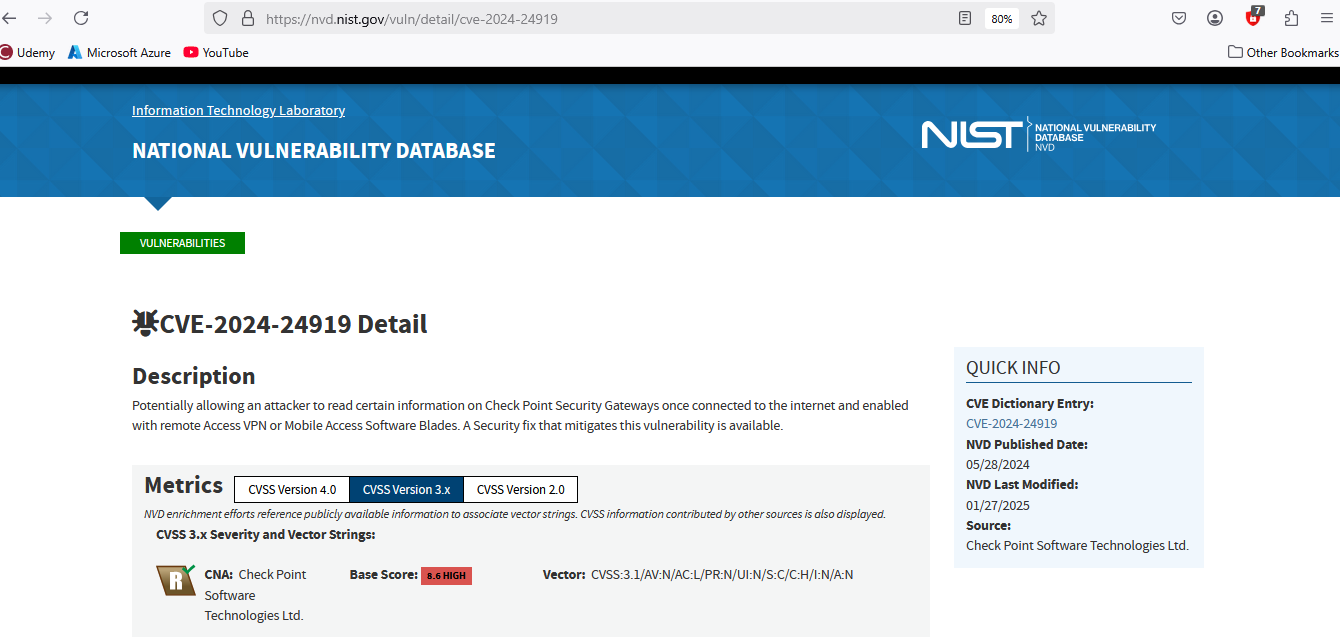
CVE-2024-24919 es una vulnerabilidad crítica de día cero en Check Point Security Gateways que permite a atacantes remotos no autenticados leer archivos arbitrarios de los sistemas afectados. Descubierta en mayo de 2024 y explotada activamente en el entorno real, la falla afecta a dispositivos con Remote Access VPN o Mobile Access Blade habilitados. Los atacantes pueden aprovechar esta vulnerabilidad para acceder a archivos sensibles como hashes de contraseñas y claves SSH, lo que potencialmente conduce al compromiso total del sistema. Debido a su gravedad y estado de explotación, se recomienda encarecidamente aplicar parches y mitigaciones de inmediato.
Para investigar y remediar la alerta, realicé los siguientes pasos;
Estos pasos se explican en detalle a continuación con imágenes.
La cola de tickets del Centro de Operaciones de Seguridad (SOC) es un componente crítico en la gestión y respuesta a incidentes de ciberseguridad. Las razones son seguimiento y gestión de incidentes, priorización y triaje, responsabilidad, reportes, análisis de tendencias, y cumplimiento y preparación para auditorías.
Cada ticket en la cola se asigna típicamente a un analista o equipo específico, asegurando una clara responsabilidad y rendición de cuentas para la resolución del incidente. Esto fomenta un enfoque estructurado y organizado para la gestión de incidentes. Tomé posesión de la alerta con EventID: 263
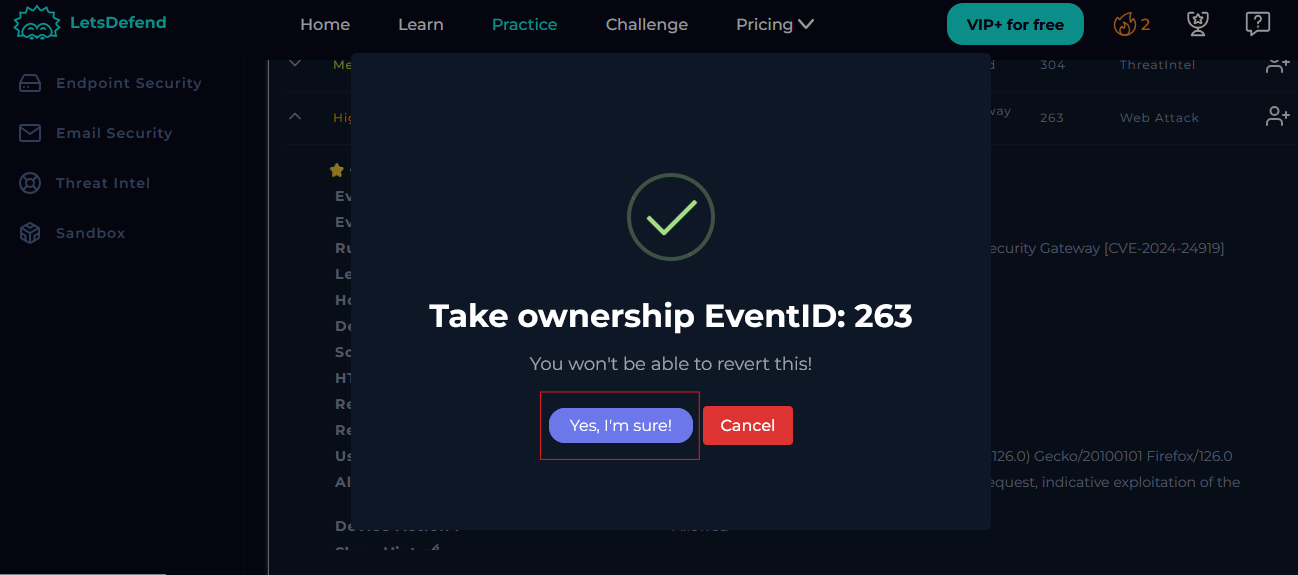
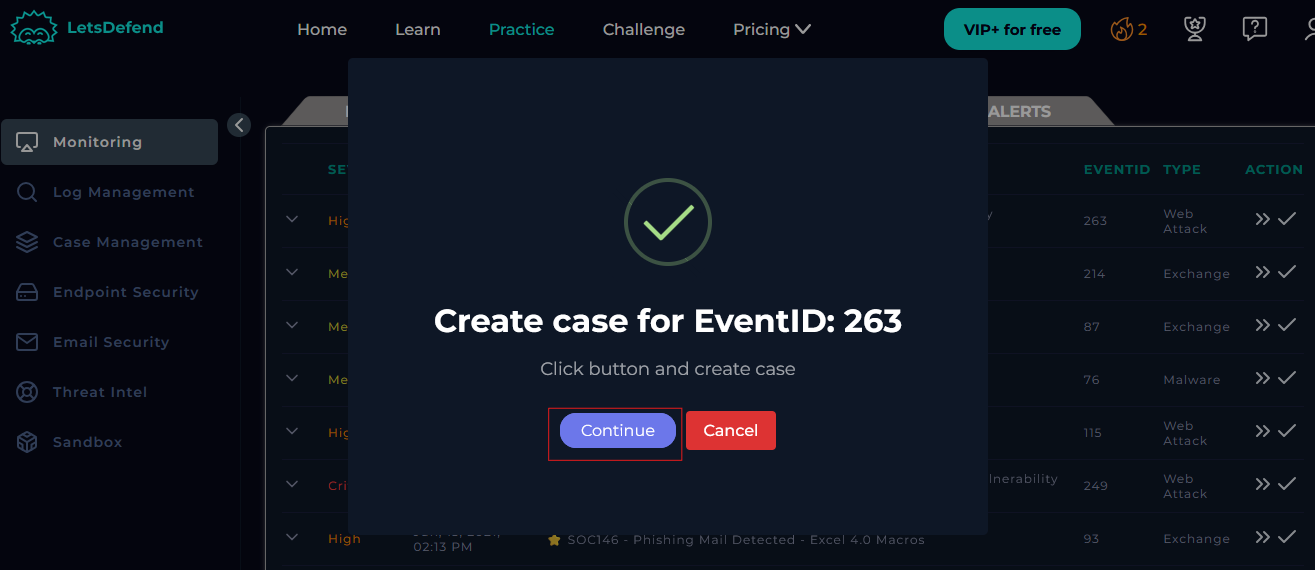
Al tomar posesión de la alerta, esta se envía automáticamente al canal de investigación, donde puedo iniciar un caso para analizar y responder al incidente de seguridad. Creé un caso para la alerta y pude ver los detalles del incidente.
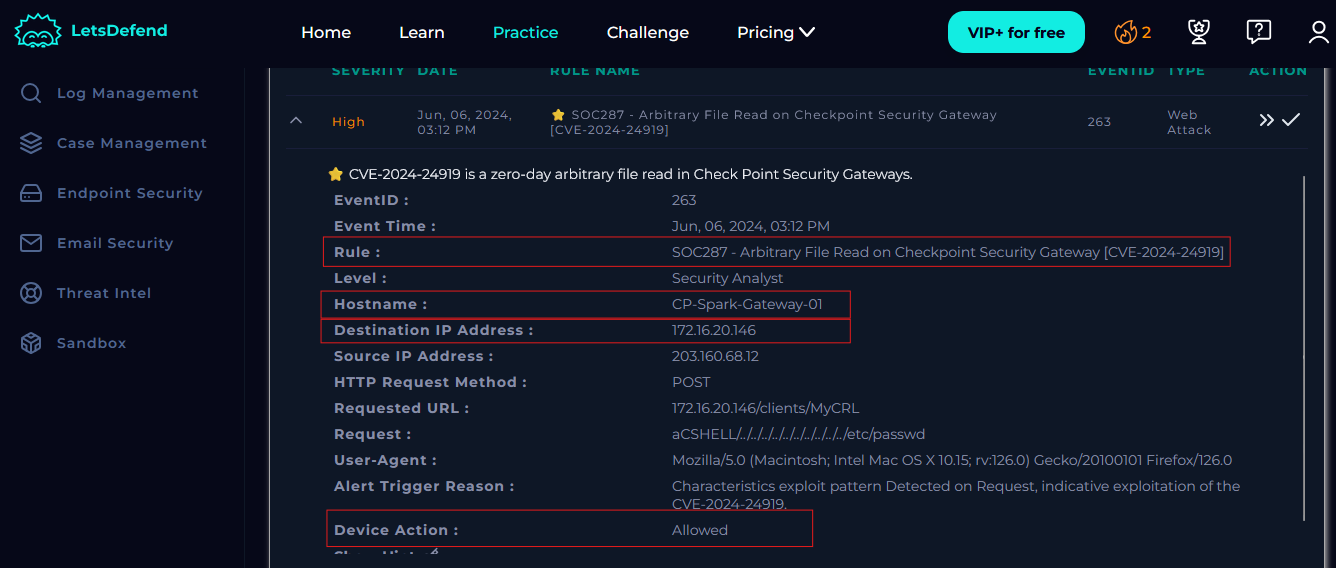
Según la información que proporcionó la alerta, parece que se detectó un ataque web sospechoso en un servidor llamado “CP-Spark-Gateway-01” con dirección IP 172.16.20.146. La alerta es activada por la regla SOC287 para Lectura Arbitraria de Archivos en Checkpoint Security Gateway [CVE-2024–24919] y la acción del dispositivo fue permitida.
Para comprender mejor esta alerta, llevé a cabo inteligencia de fuentes abiertas (OSINT) respecto al CVE-2024–24919 reportado e información importante relacionada con el CVE.
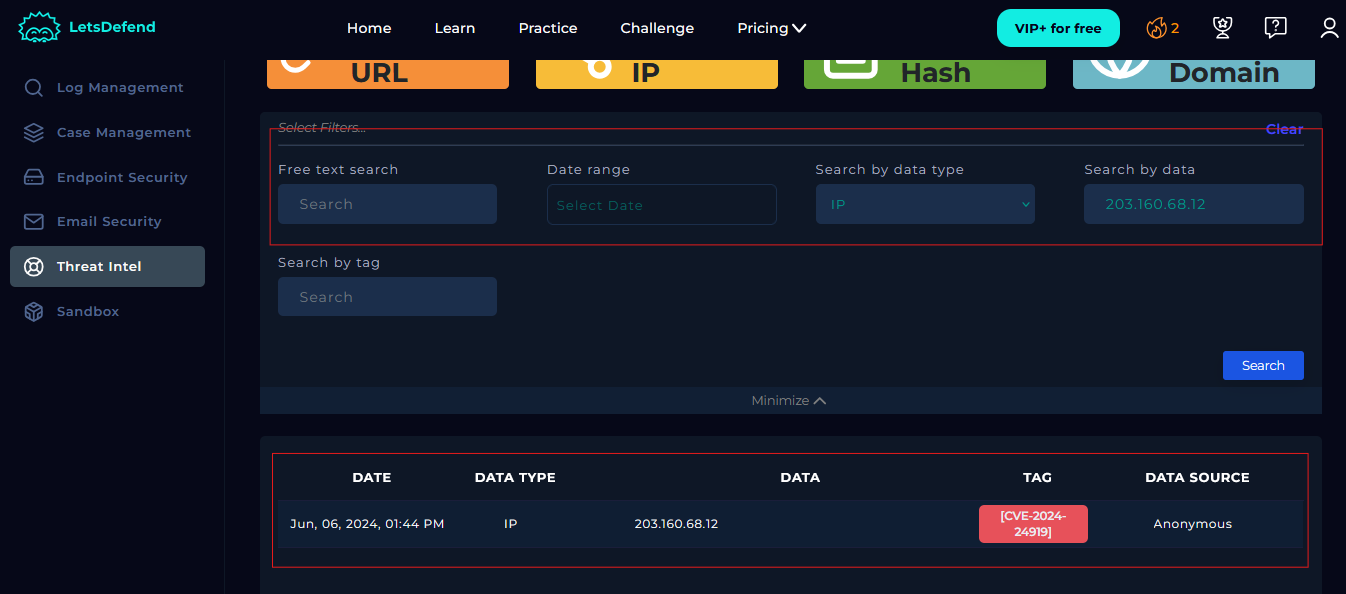
A continuación, realicé inteligencia de amenazas utilizando la plataforma de inteligencia de amenazas proporcionada por LetsDefend, que ofrece una base de datos integral dedicada a catalogar información maliciosa, como direcciones IP, dominios y otros indicadores de compromiso, utilizando la dirección IP de origen 203.160.68.12.
Adicionalmente, usé VirusTotal para inteligencia de amenazas sobre la misma dirección IP y observé que el malware fue marcado por actividades maliciosas por 4 proveedores de seguridad y la geolocalización de la IP es Hong Kong.
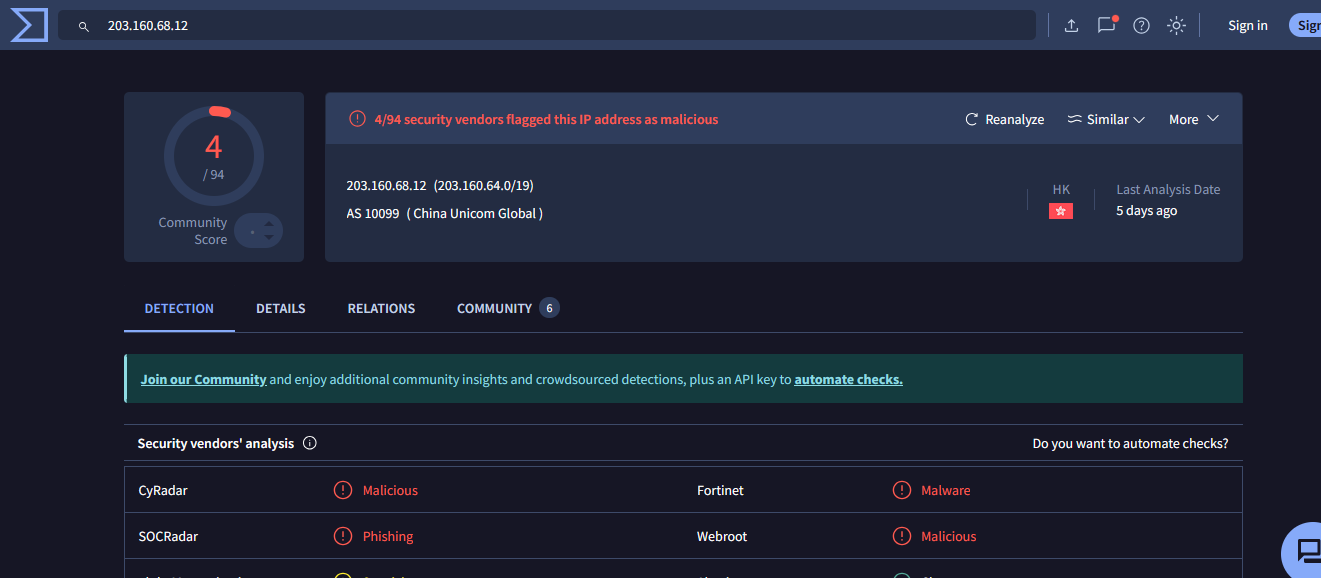
Esto confirma que el tráfico proveniente de la IP 203.160.68.12 es malicioso. Por lo tanto, necesito llevar a cabo una investigación adicional analizando los registros para ver cuántos hosts en mi red han tenido comunicación con esta IP maliciosa.
Comencé mi análisis investigando los registros de acceso. Centrándome en direcciones IP, user-agents, rutas, códigos de estado HTTP y marcas de tiempo para ayudarme a identificar cualquier actividad sospechosa o maliciosa.
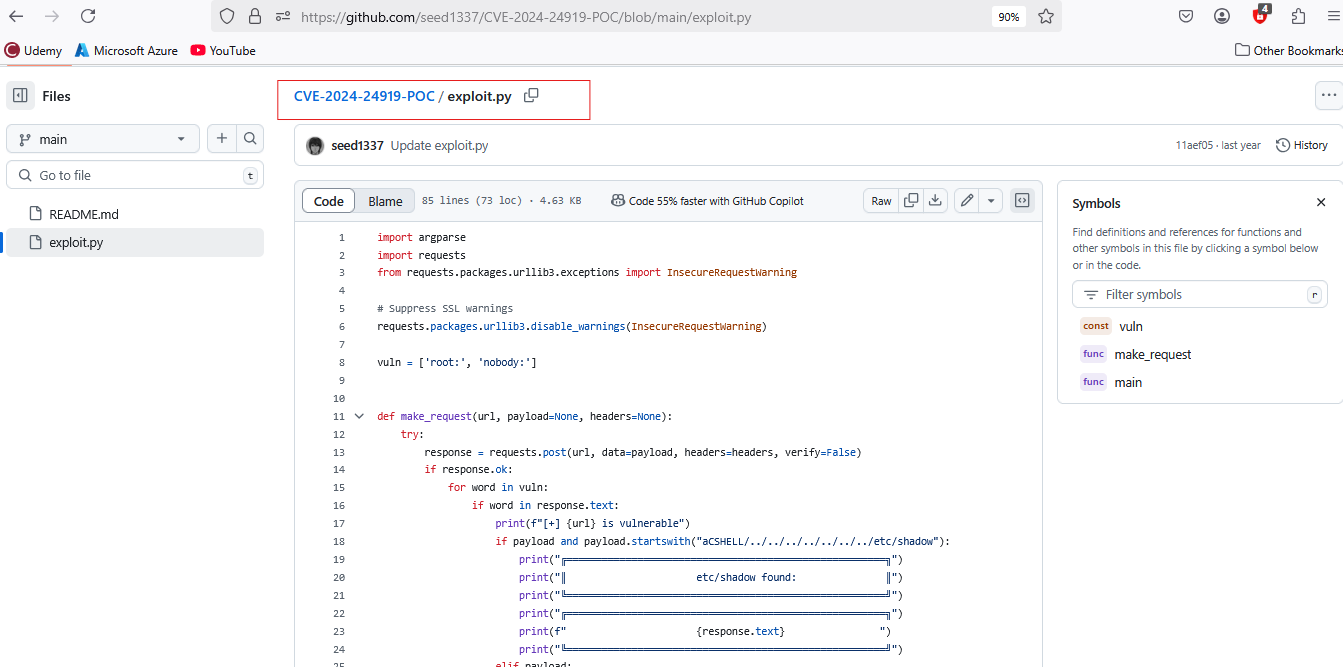
Antes de examinar el tráfico HTTP, investigué los payloads utilizados para explotar la vulnerabilidad relevante. Encontré este POC (Prueba de Concepto) disponible públicamente utilizado por [CVE-2024–24919] en este repositorio de GitHub https://github.com/seed1337/CVE-2024-24919-POC/blob/main/exploit.py
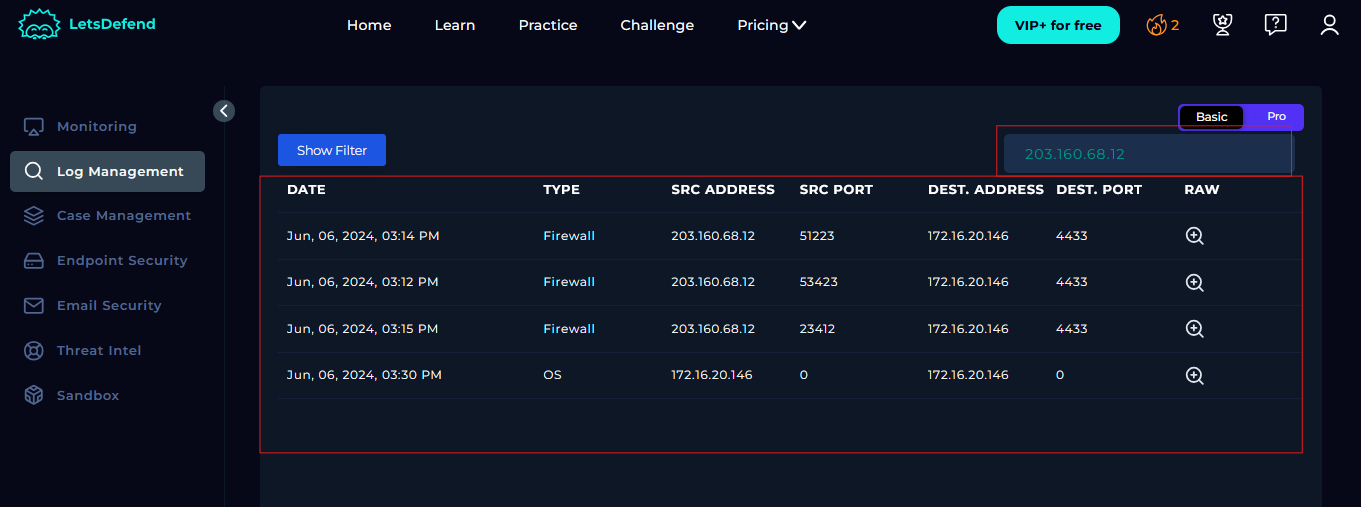
Luego, procedí a la página de gestión de registros y filtré los registros por la dirección IP de origen maliciosa 203.160.68.12 para ver cuántos hosts han estado en contacto con ella. Al buscar en la red, descubrí que solo el host llamado “CP-Spark-Gateway-01” con dirección IP 172.16.20.146 ha estado en contacto con la IP maliciosa.
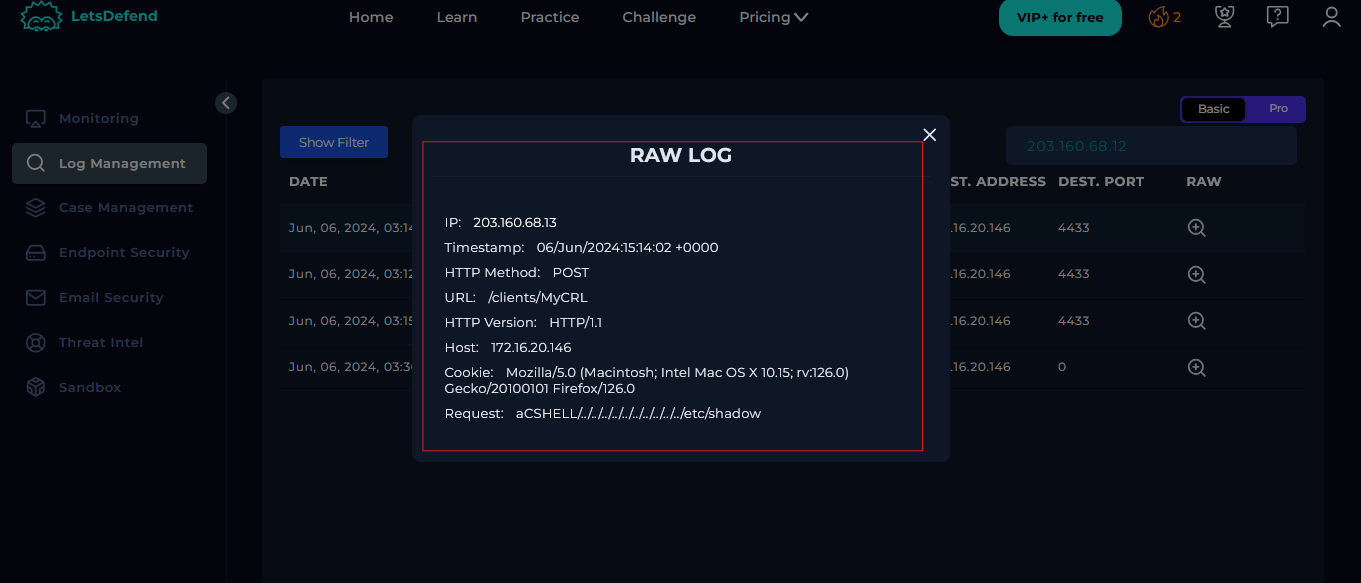
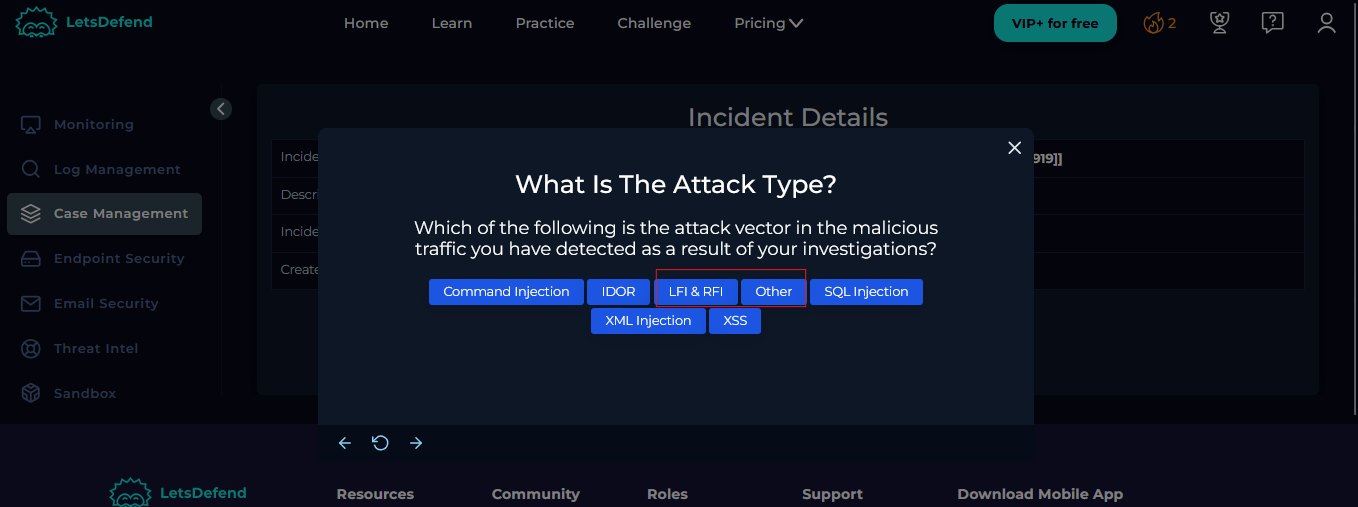
La información del registro a continuación muestra que la dirección IP maliciosa 172.16.20.146 utilizó el método POST para enviar el payload malicioso aCSHELL/../../../../../../../../../../etc/shadow — que intenta leer el archivo sensible /etc/shadow mediante directory traversal en el host “CP-Spark-Gateway-01” con dirección IP 172.16.20.146 el 06/junio/2024.
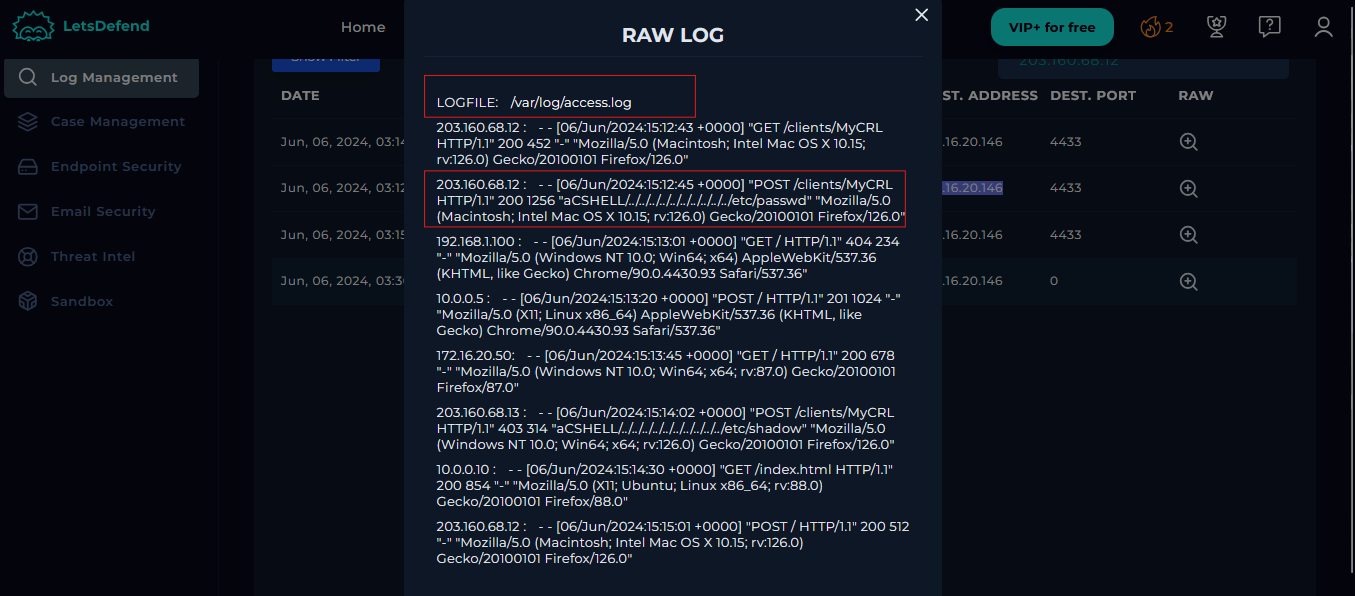
El archivo /etc/shadow es un archivo crítico en sistemas operativos basados en Unix/Linux que almacena contraseñas con hash y detalles de expiración de cuentas de usuario. Por lo tanto, puedo concluir que el atacante está tratando de robar credenciales de usuario y que la solicitud fue concedida con código de estado 200, como se observa en el registro anterior.
Esto prueba además que el ataque es malicioso.
La contención juega un papel fundamental en la ciberseguridad al limitar el impacto de los incidentes de seguridad, proteger datos y operaciones, facilitar una respuesta efectiva a incidentes, preservar evidencia para el análisis forense y asegurar el cumplimiento de requisitos legales y regulatorios.
