zBang es una herramienta especial de evaluación de riesgos que detecta posibles amenazas de cuentas privilegiadas en la red escaneada.
Las organizaciones y los equipos rojos pueden utilizar zBang para identificar posibles vectores de ataque y mejorar la postura de seguridad de la red. Los resultados se pueden analizar con la interfaz gráfica o revisando los archivos de salida sin procesar.
Se pueden encontrar más detalles sobre zBang en la publicación del blog Big zBang Theory de @Hechtov:
https://www.cyberark.com/threat-research-blog/the-big-zbang-theory-a-new-open-source-tool/
La herramienta está compuesta por cinco módulos de escaneo diferentes:
- ACLight scan - descubre las cuentas más privilegiadas que deben protegerse, incluidos los sospechosos Shadow Admins.
- Skeleton Key scan - descubre Controladores de Dominio que podrían estar infectados por el malware Skeleton Key.
- SID History scan - descubre privilegios ocultos en cuentas de dominio con SID secundario (atributo SID History).
- RiskySPNs scan - descubre configuraciones riesgosas de SPNs que podrían llevar al robo de credenciales de Administradores de Dominio.
- Mystique scan - descubre configuraciones riesgosas de delegación Kerberos en la red.
Para su comodidad, también hay una hoja de datos resumida sobre zBang:
https://github.com/cyberark/zBang/blob/master/zBang%20Summarized%20Data%20Sheet.pdf
Requisitos de ejecución
- Ejecútelo con cualquier usuario de dominio. Los escaneos no requieren privilegios adicionales; la herramienta realiza consultas LDAP de solo lectura al DC.
- Ejecute la herramienta desde una máquina unida al dominio (una máquina Windows).
- PowerShell versión 3 o superior y .NET 4.5 (viene por defecto en Windows 8/2012 y superiores).
Guía de inicio rápido
- Descargue y ejecute la versión de lanzamiento desde este repositorio de GitHub enlace o compílelo con su compilador favorito.
- A veces, al descargarlo a través del navegador, será necesario "desbloquear" el archivo zBang.exe descargado.
- En la pantalla de inicio, elija qué escaneos desea ejecutar.
En el siguiente ejemplo, se eligen los cinco escaneos:
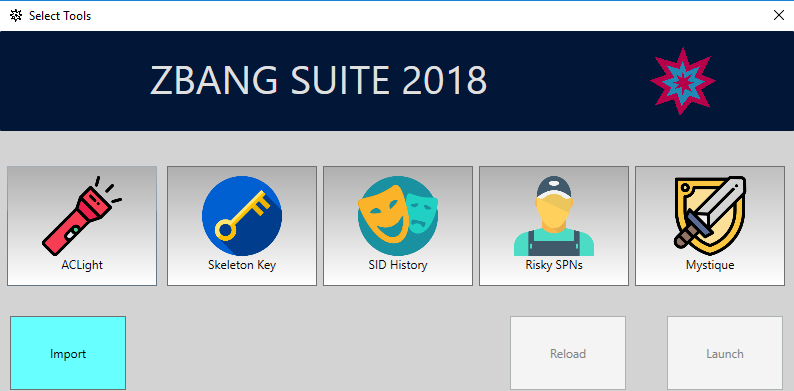
- Para ver los resultados de demostración, haga clic en “Recargar”.
La herramienta zBang viene con datos de demostración iniciales incorporados; puede ver los resultados de los diferentes escaneos y jugar con la interfaz gráfica.
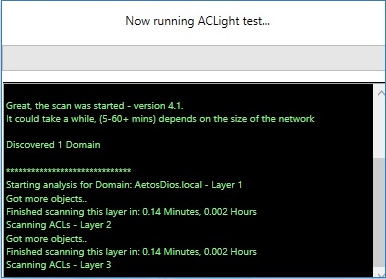
- Para iniciar nuevos escaneos en su red, haga clic en “Lanzar”. Aparecerá una nueva ventana que mostrará el estado de los diferentes escaneos.
- Cuando los escaneos estén completos, aparecerá un mensaje indicando que los resultados se exportaron a un archivo zip externo.
- El archivo zip de resultados estará en la misma carpeta de zBang y tendrá un nombre único con la hora y la fecha de los escaneos. También puede importar resultados anteriores en la GUI de zBang sin necesidad de volver a ejecutar los escaneos.
Para importar resultados anteriores, haga clic en “Importar” en la pantalla de inicio de zBang.
Revisar los resultados de zBang
A. Escaneo ACLight:
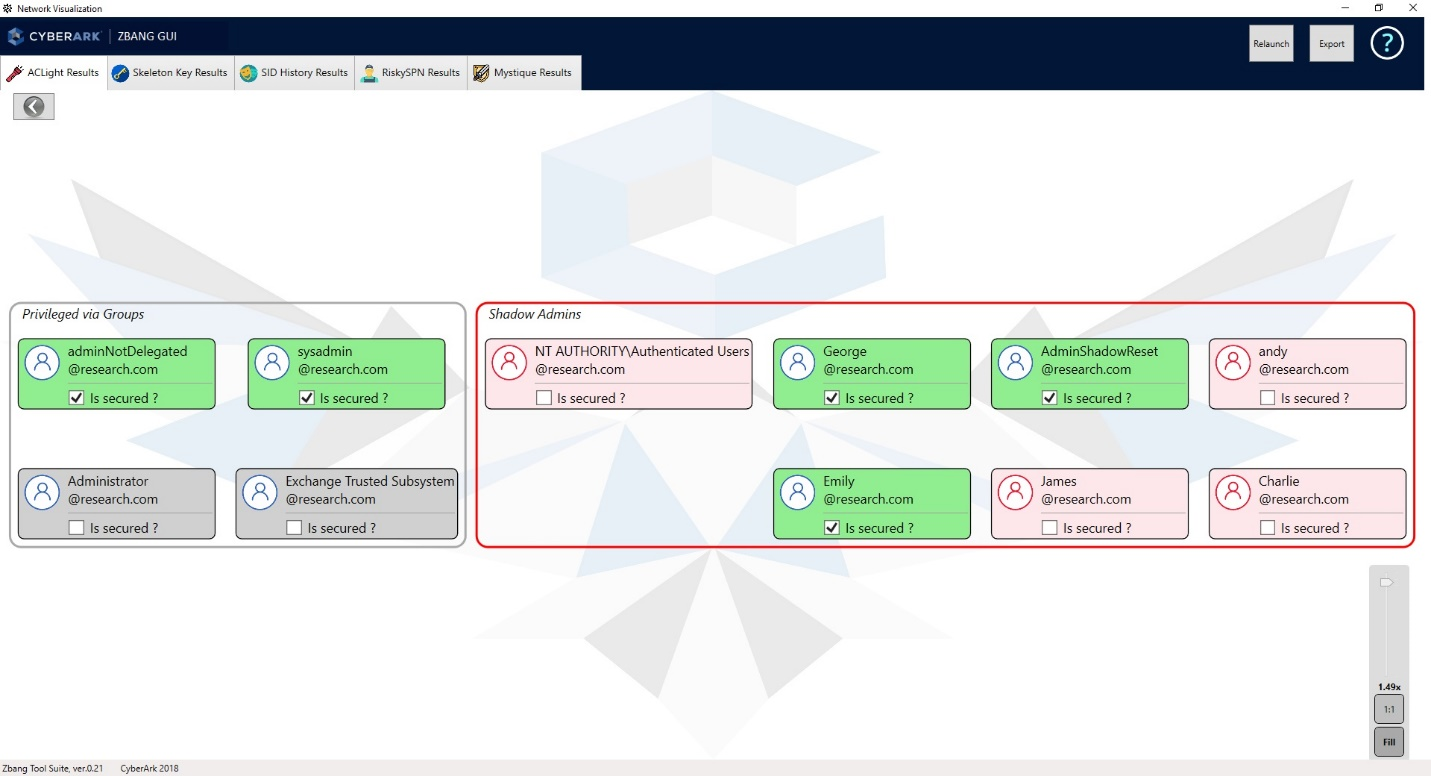
- Elija el dominio que ha escaneado.
- Verá una lista de las cuentas más privilegiadas que se descubrieron.
- En el lado izquierdo - vea cuentas privilegiadas "estándar" que obtienen sus privilegios debido a su pertenencia a grupos.
- En el lado derecho - vea "Shadow Admins". Esas cuentas obtienen sus privilegios a través de la asignación directa de permisos ACL. Esas cuentas pueden ser más sigilosas que los usuarios "administrador de dominio" estándar y, por lo tanto, es posible que no estén tan seguras como deberían. Los atacantes a menudo apuntan e intentan comprometer tales cuentas.
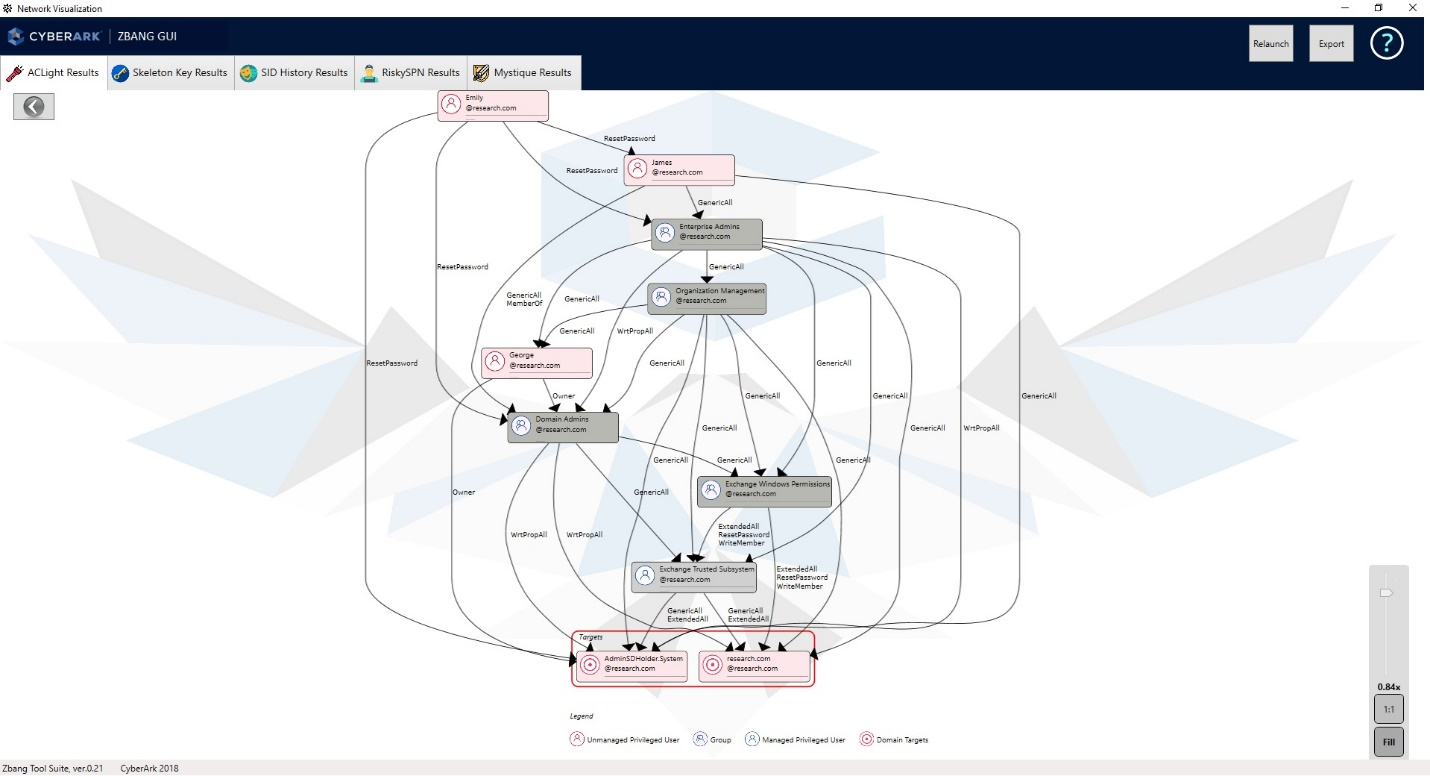
- En cada cuenta, puede hacer doble clic y revisar su gráfico de permisos. Puede ayudarle a entender por qué esta cuenta fue clasificada como privilegiada.
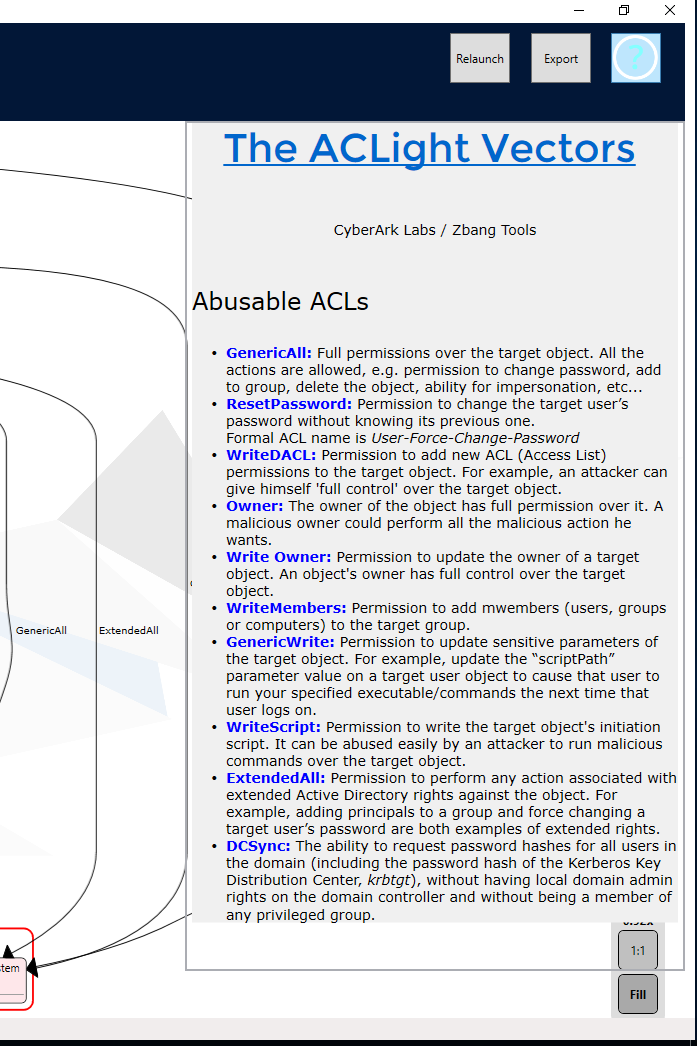
- Los diferentes permisos ACL abusables se describen en una pequeña página de ayuda. Haga clic en el "signo de interrogación" en la esquina superior derecha para ver:
-
Más detalles sobre la amenaza de Shadow Admins están disponibles en la publicación del blog -
“Shadow Admins – The Stealthy Accounts That You Should Fear The Most”:
https://www.cyberark.com/threat-research-blog/shadow-admins-stealthy-accounts-fear/
-
Para el examen manual de los resultados del escaneo, descomprima el archivo de resultados guardado de zBang y verifique la carpeta de resultados:
"[Ruta del archivo de resultados descomprimido de zBang]\ACLight-master\Results", contiene un informe resumido - “Privileged Accounts - Layers Analysis.txt”.
-
En cada una de las cuentas privilegiadas descubiertas:
- Identifique la cuenta privilegiada.
- Reduzca los permisos innecesarios de la cuenta.
- Asegure la cuenta. Después de validar estos tres pasos, puede marcar la cuenta con una "V" en la pequeña casilla de selección, volviéndola verde en la interfaz.
-
El objetivo es que todas las cuentas estén marcadas como "aseguradas" con el color verde.
B. Escaneo Skeleton Key
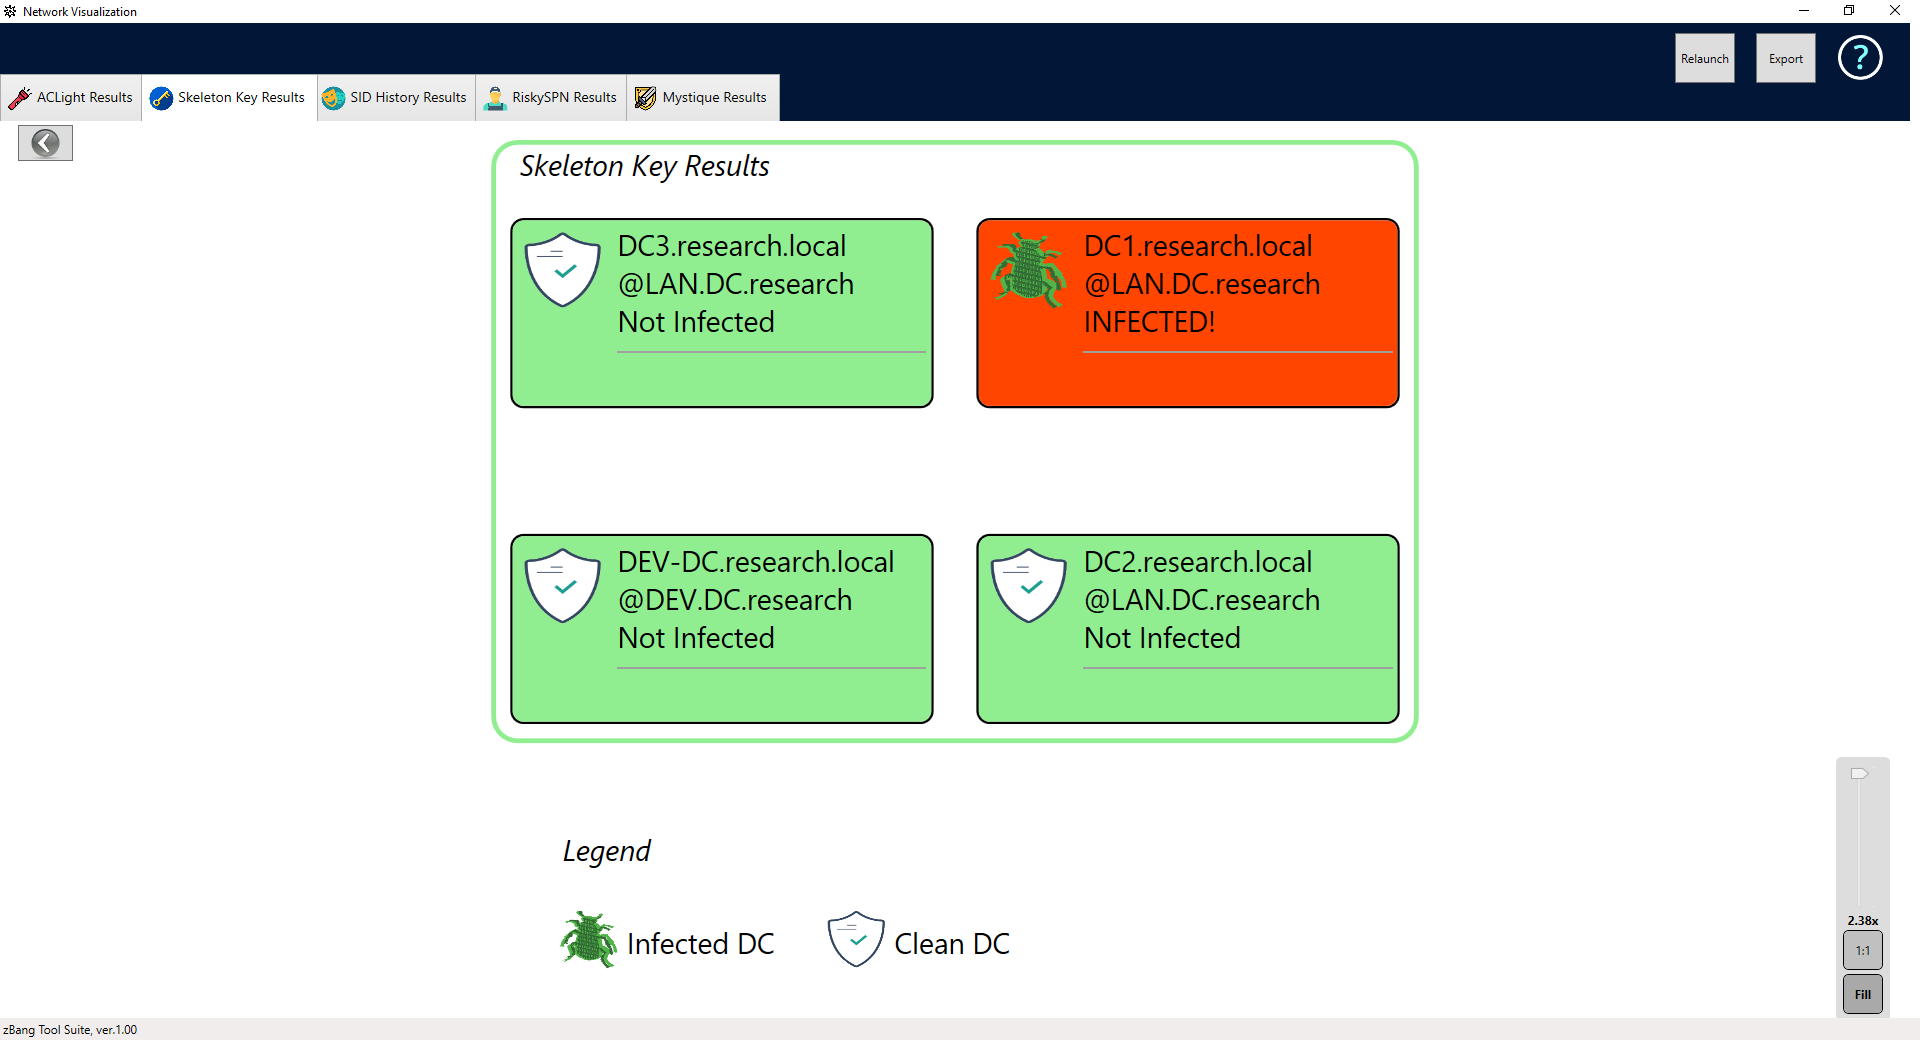
- En la página del escaneo (haga clic en el marcador relevante en la sección anterior), habrá una lista de todos los DC escaneados.
- Asegúrese de que todos estén limpios y marcados en verde.
- Si el escaneo encuentra un DC potencialmente infectado, es crucial iniciar un proceso de investigación.
- Más detalles sobre el malware Skeleton Key están disponibles en la publicación del blog
“Active Directory Domain Controller Skeleton Key Malware & Mimikatz” de @PyroTek3: https://adsecurity.org/?p=1255
C. Escaneo SID History
- En esta página de escaneo, habrá una lista de las cuentas de dominio con SID secundario (atributo SID History).
- Cada cuenta tendrá dos flechas conectoras, una a la izquierda para su SID principal, la otra a la derecha para su SID secundario (con el icono de máscara).
- Si el SID principal es privilegiado, estará en rojo, y si el historial de SID es privilegiado, se mostrará como una máscara roja.
- Debe buscar las posibles situaciones muy riesgosas, en las que una cuenta tiene un SID principal no privilegiado pero al mismo tiempo tiene un SID secundario privilegiado.
Este escenario es muy sospechoso y debe verificar esta cuenta e investigar por qué recibió un SID secundario privilegiado. Asegúrese de que no fue agregado por un posible intruso en la red.
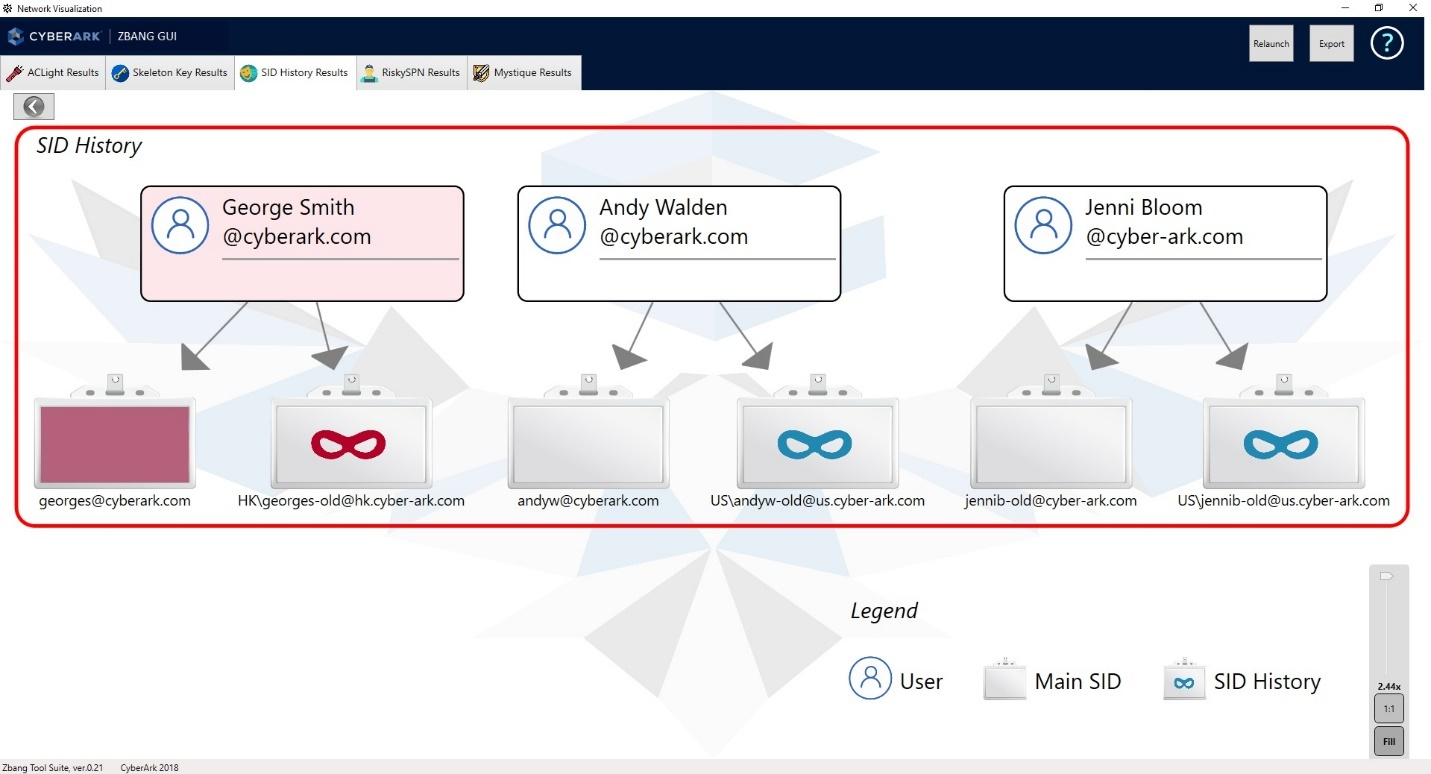
* Para mayor comodidad visual, si hay un gran número de cuentas con historial de SID no privilegiado (más de diez), se filtrarán de la visualización, ya que esas cuentas son menos sensibles.
 cyberark/zbang

