 cr4sh/windowsregistryrootkit
Rootkit de kernel que reside dentro de los datos de los valores del registro de Windows

Rootkit de kernel que vive dentro de los datos de un valor del registro de Windows.
Por Oleksiuk Dmytro (alias Cr4sh)
http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]
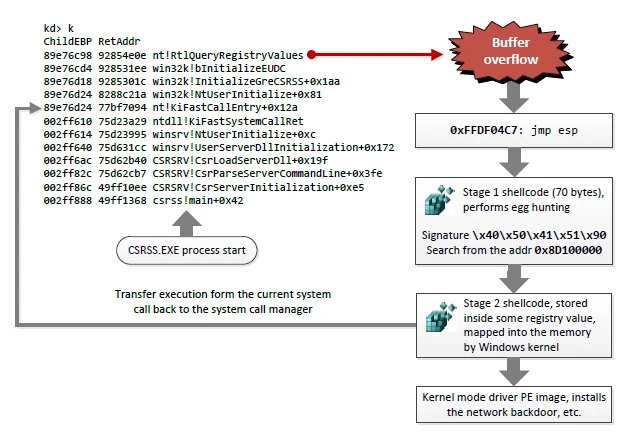
El rootkit utiliza la vulnerabilidad de día cero en win32k.sys (desbordamiento de búfer en la función win32k!bInitializeEUDC()) para obtener la ejecución al inicio del sistema operativo.
Características:
Backdoor de red basada en NDIS (+ meterpreter/bind_tcp).
Para evitar la detección de código ejecutable desconocido, se mueve a sí mismo en la memoria sobre secciones descartables de algunos controladores predeterminados de Windows.
Completamente indetectable por las herramientas anti-rootkit públicas.
Funciona en Windows 7 (SP0, SP1) x86.
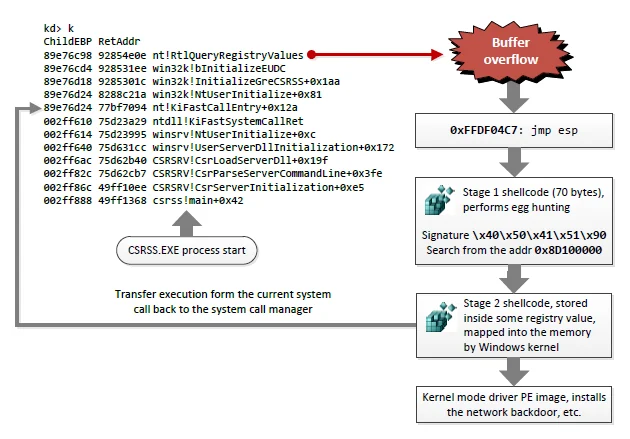
Este rootkit se presentó originalmente en la conferencia ZeroNights 2012 durante mi charla.
Consulte las diapositivas y los vídeos para obtener más información: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf
