
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Masterchef — 🍳 La herramienta de pentesting más deliciosa | Kitploit

Herramientas/GitHubGitHub/cosasdepuma/masterchef
Análisis de VulnerabilidadesExplotaciónSeguridad WebPruebas de PenetraciónUtilidades y FrameworksAprendizaje y EducaciónArchived
GitHubcosasdepuma/masterchef

Masterchef

🍳 La herramienta de pentesting más deliciosa

Ver Repositorio
46233hace 7 mesesRevisado por Kitploit
Compartir
Logo

Masterchef Framework

👨‍🍳 La herramienta de pentesting más deliciosa 👩‍🍳

En desarrollo...


Cocinero

Masterchef es una herramienta gráfica de explotación y validación de vulnerabilidades que te ayuda a desglosar tu flujo de trabajo de pruebas de penetración creando recetas deliciosas.

Es la herramienta ideal para iniciarse en el mundo de la ciberseguridad ofensiva. ¡Visual, intuitiva, personalizable y con muchos ingredientes deliciosos! ¡Tan sabroso!


🍱 Índice de contenidos

  • Mención honorífica
  • Descargo de responsabilidad
  • Descarga e instalación
    • Versión compilada
    • Go
    • Docker
    • Código fuente
  • Primeros pasos
  • Ejemplos

🥇 Mención honorífica

MisterChef fue creado por el autor bajo la validación académica de la Universidad de Vigo en forma de un Proyecto de Fin de Grado.

🍅 Descargo de responsabilidad

El uso de la aplicación puede constituir un acto delictivo, dependiendo de las regulaciones de cada país.

El autor de este documento no se hace responsable en caso de que se presenten cargos penales contra cualquier individuo o corporación que utilice la herramienta en contra de las leyes estipuladas, así como de los daños causados por un mal uso de la misma. Es responsabilidad del usuario final cumplir con todas las leyes aplicables.

Se recomienda que el uso se limite a entornos controlados y/o pruebas de penetración con aprobación previa.

🥤 Descarga e instalación

Descarga e instala Masterchef Framework rápidamente con los pasos descritos aquí.

🥡 Versión compilada

Haga clic en el botón de abajo para descargar el binario de Masterchef.
    Windows Mac Linux

¿No ves tu sistema operativo aquí? Prueba una de las otras descargas.

El binario de Masterchef no requiere instalación ni dependencias.

🥣 Go

Se requiere Go 1.16+

Instala la aplicación usando go get:

go install github.com/cosasdepuma/masterchef@latest

🐟 Docker

Es posible compilar y ejecutar Masterchef en un contenedor usando docker:

# Download the container from Docker Hub
docker pull cosasdepuma/masterchef

# Run the container
docker run --name masterchef -d -p 7767:7767 cosasdepuma/masterchef

Alternativamente, puedes levantar el servicio de Masterchef, así como su documentación, usando docker-compose:

cd masterchef/
docker-compose up

🍲 Código fuente

Si eres un paranoico sibarita, puedes descargar e instalar el programa tú mismo desde el código fuente.

Descarga o clona el repositorio usando git:

git clone https://github.com/cosasdepuma/Masterchef

Compila el código:

cd masterchef/

# Manualmente
npm --prefix frontend install
npm --prefix frontend run compile
cd backend/
export GOOS=linux     # windows, darwin...
export GOARCH=amd64   # 386, arm, arm64...
go build -a -ldflags="-s -w -extldflags \"-static\"" -o ../dist/masterchef main.go
cd ..
upx -9 --ultra-brute dist/masterchef # opcional

# Automáticamente
make clean
make

# Usando Docker
docker build -t cosasdepuma:masterchef .

🍴 Primeros pasos

Ejecuta la aplicación haciendo doble clic o usando la consola:

./masterchef

Es posible modificar la dirección y el número de hilos por solicitud usando variables de entorno:

export MC_ADDR=0.0.0.0:7767 # Dirección
export MC_THREADS=200       # Hilos

Una vez iniciada la aplicación, accede a la dirección web mostrada. Por defecto, es http://127.0.0.1:7767/.

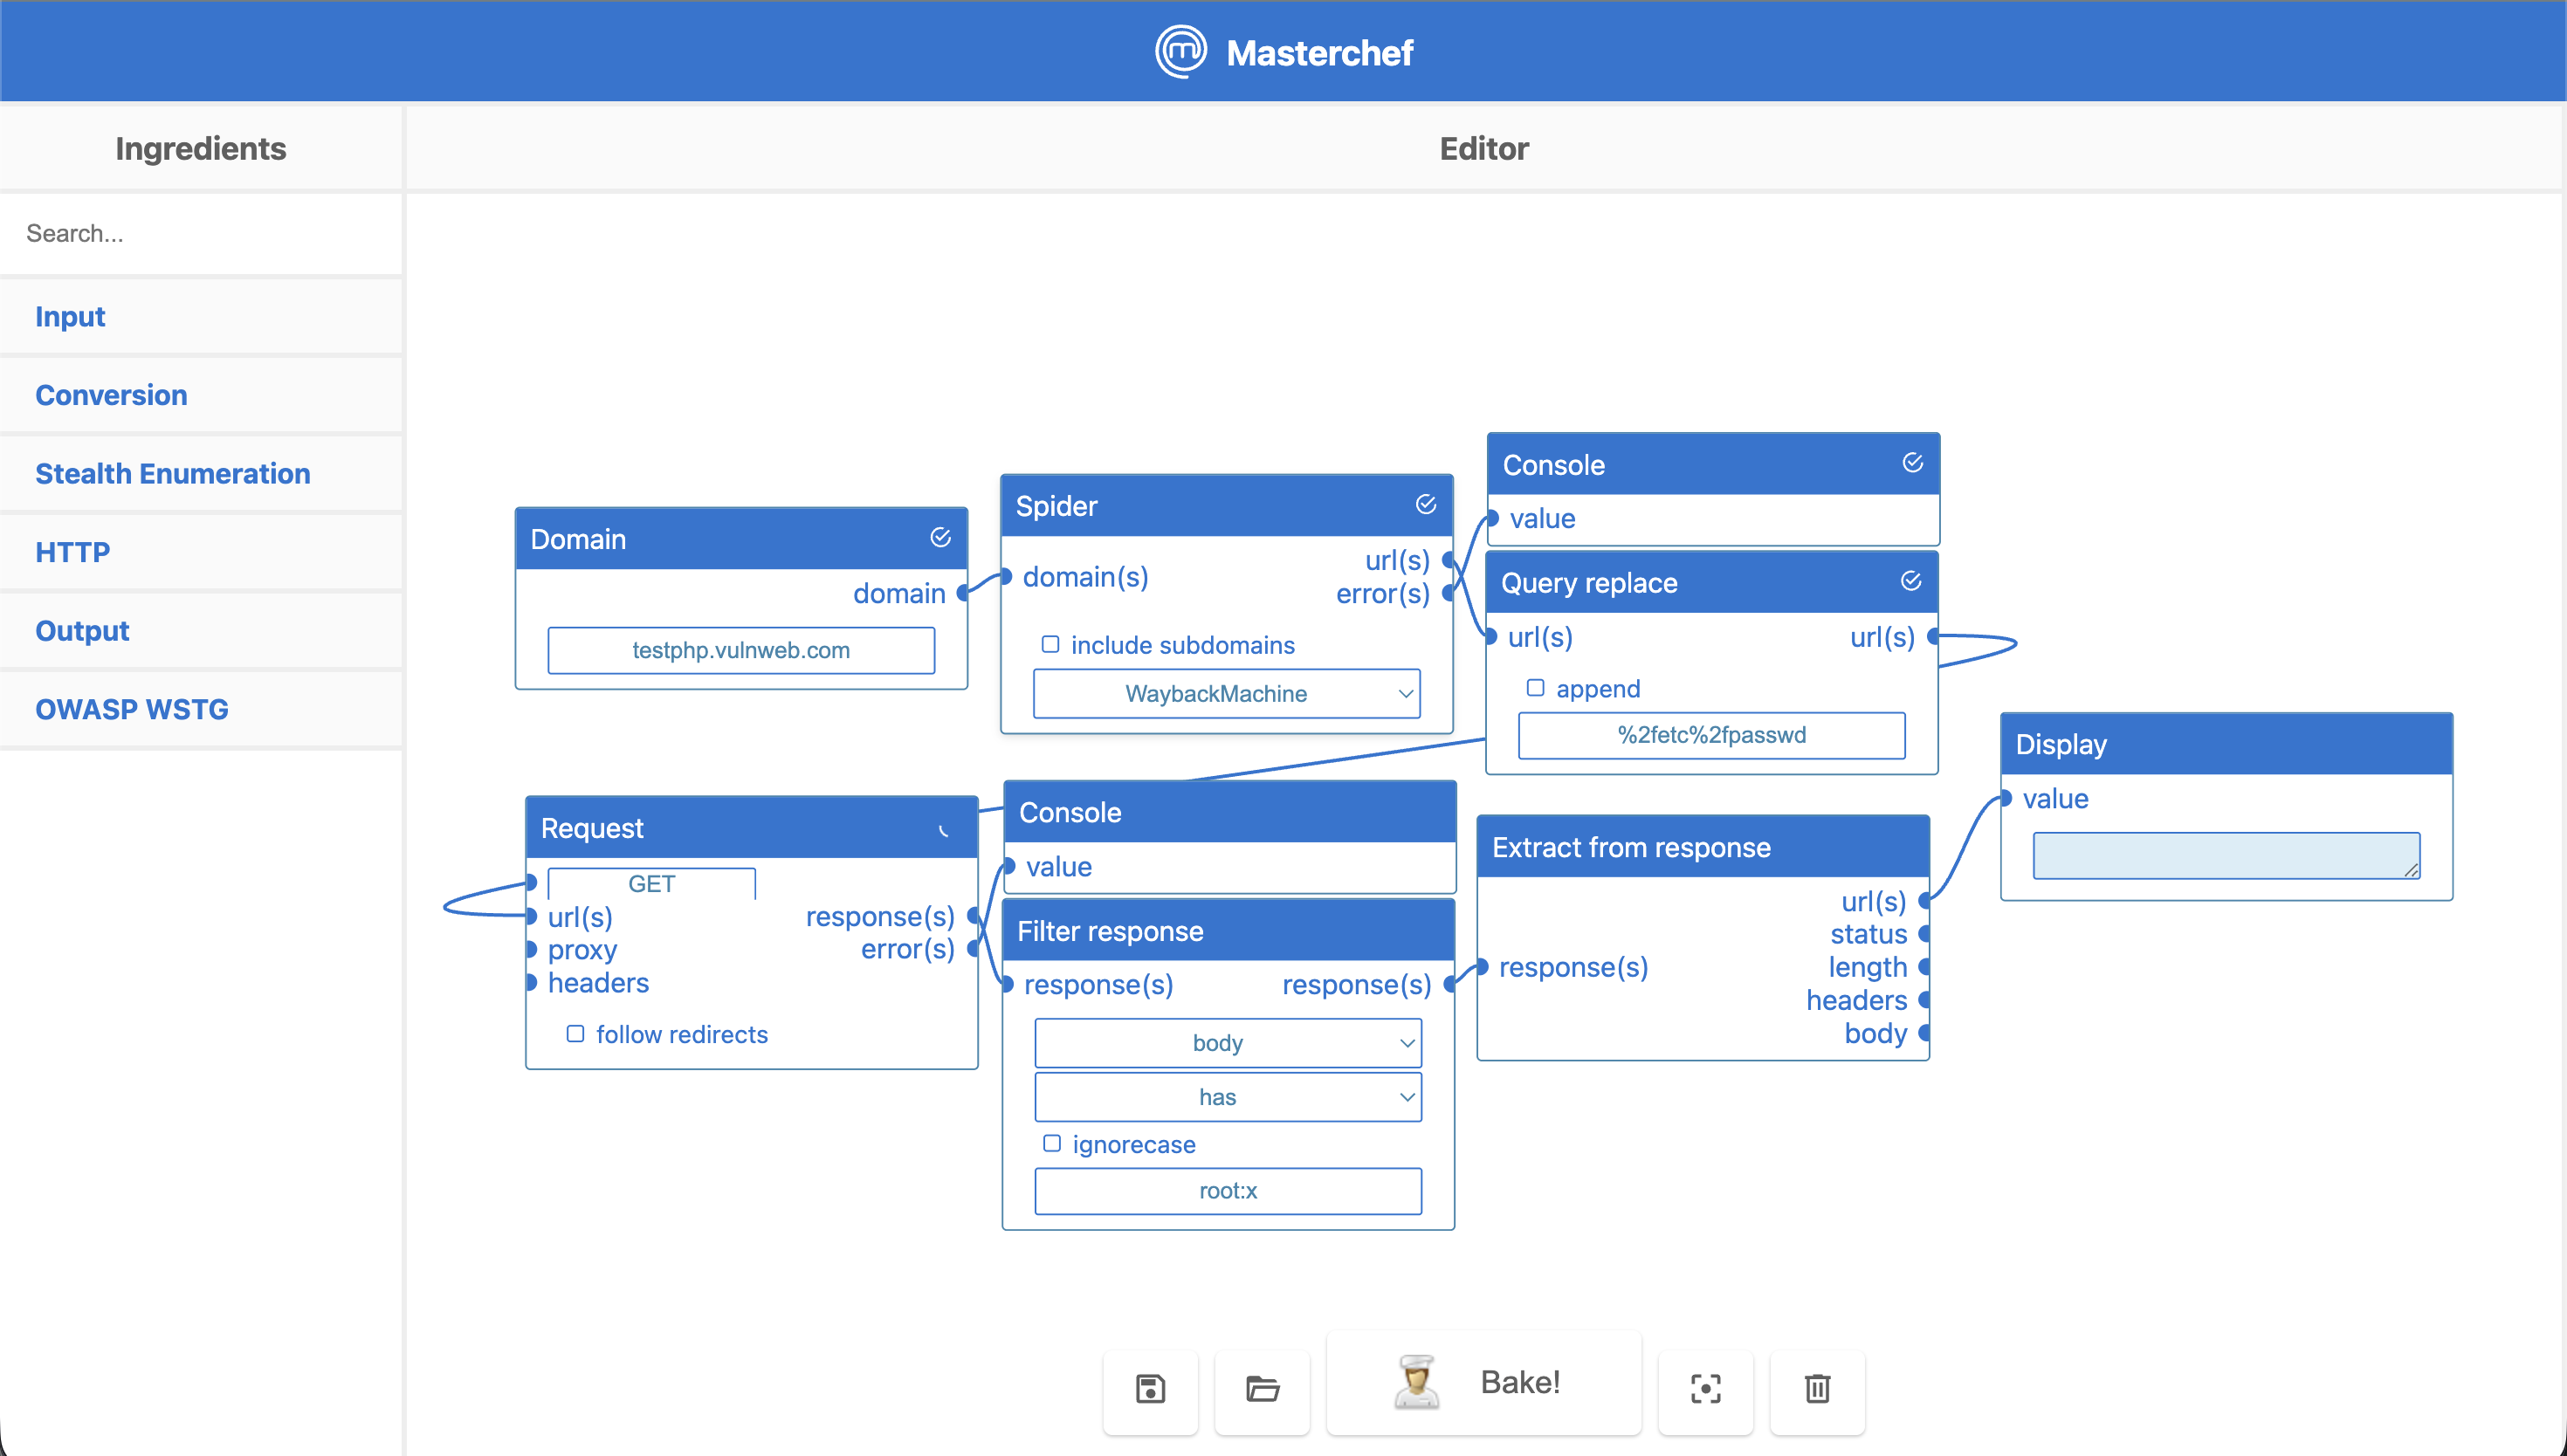
Si todo funciona correctamente, se mostrará la siguiente interfaz:
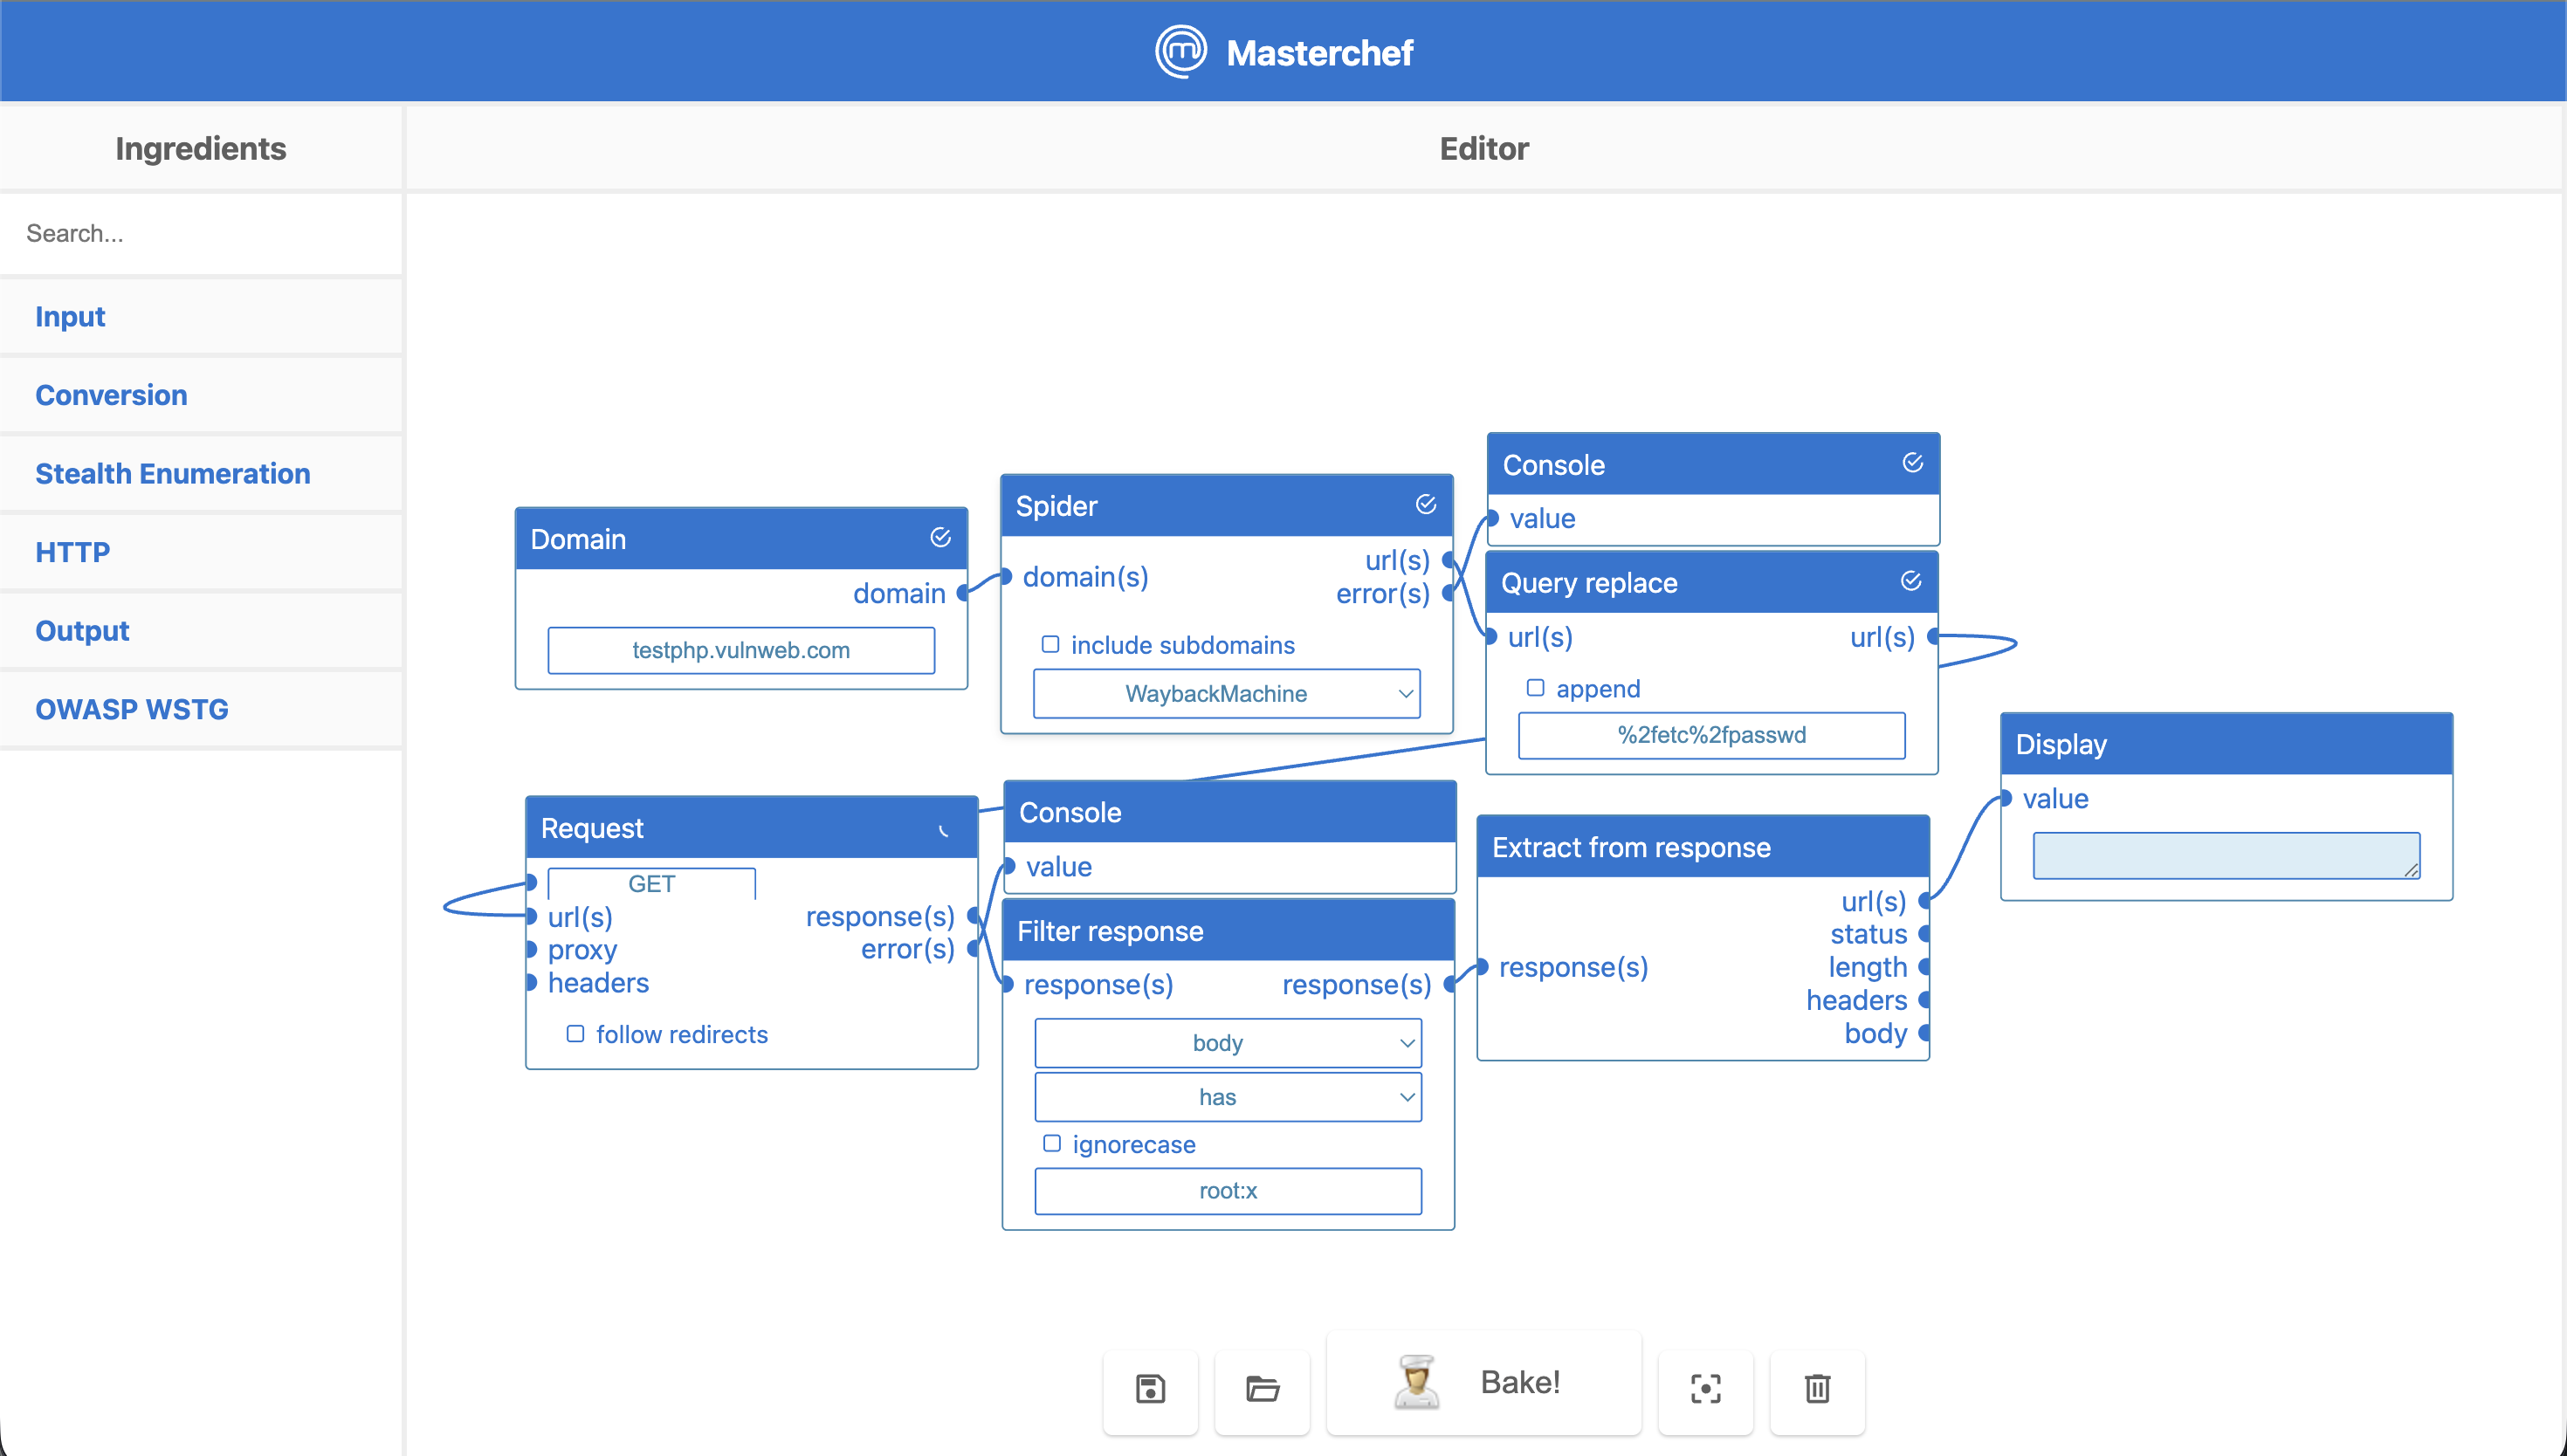
Interfaz

📚 Ejemplos

Puedes encontrar recetas con ejemplos de funcionalidad en la carpeta cookbook.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →