
 completetech-security/tinypool-options-rce-check
Comprobador de evidencias offline de Tinypool para CVE-2026-104849. Evidencias del paquete worker-pool y de las opciones. Python autónomo; informes en JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-104849 — gadget de contaminación de prototipos en las opciones de worker de Tinypool (alias GHSA-85c8-ppgw-ccpr).
Compara las versiones de tinypool reportadas por el operador con las reglas del aviso revisadas y genera informes en CSV, JSON o HTML. Es únicamente un triaje de evidencias de versión: nunca contacta con sitios web, importa código de la aplicación, ejecuta un gestor de paquetes ni ejecuta cargas útiles de explotación, y la explotabilidad siempre se reporta como not_tested.
Este repositorio cubre únicamente CVE-2026-104849. El verificador no escanea sistemas desplegados, no obtiene inventarios de paquetes, no analiza código fuente ni prueba la explotabilidad. Lee las versiones y las observaciones opcionales que usted proporcione e informa de lo que esas afirmaciones implican según las reglas revisadas.
Una URL pública no puede proporcionar el inventario de paquetes instalados. Obtenga la versión exacta y la procedencia de cada instancia de paquete desplegada; las declaraciones y las versiones de estaciones de trabajo locales no son evidencia de despliegue. Úselo solo con inventarios que esté autorizado a evaluar.
tinypool_options_rce_check.py se puede copiar y ejecutar por sí solo; no se necesita ningún repositorio complementario en tiempo de ejecución..github/workflows/tests.yml) ejecuta las pruebas solo locales y --help en Python 3.10 y 3.14 en Ubuntu y Windows.# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json es una entrada sintética (2.1.2, etiqueta example-package-instance, todas las observaciones null). Sin --output, el informe se envía a stdout.
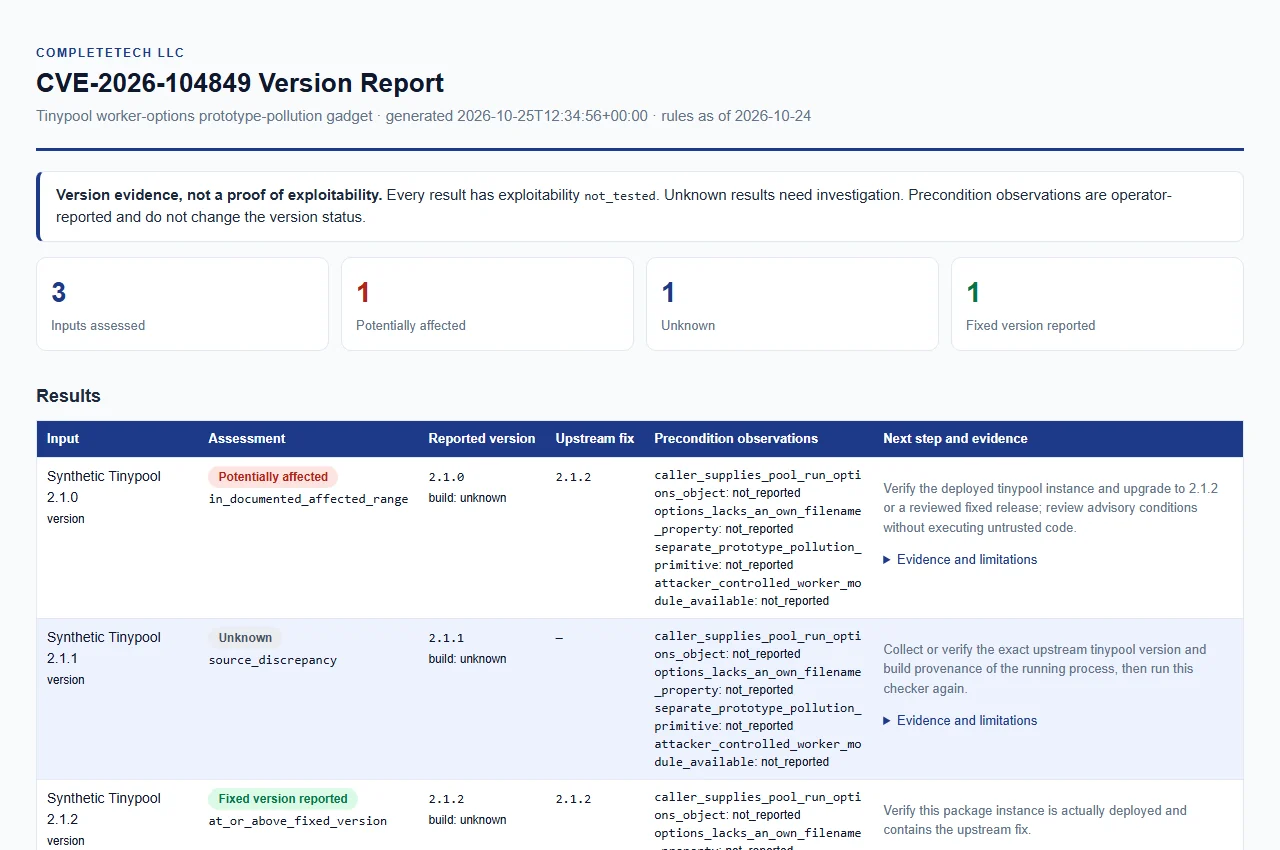
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.
El aviso principal y la base de datos revisada se obtuvieron el 2026-10-24 (rules_as_of en cada informe).
| Versión reportada de ejemplo | Resultado |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 a 2.1.0 inclusive.2.1.x, corregida en 2.1.2. Las líneas futuras permanecen como desconocidas en lugar de extrapolar una afirmación de parche.2.1.1. El rango del mantenedor (<=2.1.0) y el rango revisado por GitHub (<2.1.2) discrepan en ese punto, por lo que se reporta como unknown y nunca como limpio. Obtenga evidencia del mantenedor.pool.run(task) por sí solo no es el desencadenante documentado.Solo se comparan versiones estables simples MAJOR.MINOR.PATCH. Se acepta una única v inicial y espacios en blanco ASCII circundantes.
| Estado | Significado |
|---|---|
potentially_affected | La versión reportada está dentro del intervalo afectado documentado. Esto no confirma la explotabilidad: no se establecieron las precondiciones ni la explotabilidad. |
fixed_version_reported | La versión reportada es igual o superior a la corrección dentro de la línea 2.1.x revisada. Esto describe únicamente una afirmación de versión; nunca certifica un parche instalado ni la seguridad. |
unknown | La evidencia es insuficiente para clasificar. Esto no es ni un resultado limpio ni un hallazgo. |
Cada resultado conserva exploitability: not_tested. evidence_type es operator_reported_version; evidence_confidence es insufficient para unknown y low en los demás casos.
Cada resultado también incluye un version_status más específico:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
