
 completetech-security/sonicwall-sma1000-cve-2026-102258-check
Comprobador de evidencias offline de SonicWall SMA1000 para CVE-2026-102258. Evidencias de compilación y configuración reportadas. Python autónomo; informes en JSON/CSV/HTML; sin payloads de explotación.





Comprobador autónomo y sin conexión para CVE-2026-102258: cross-site scripting almacenado en el AMC de los dispositivos SonicWall SMA1000 (modelos 6210, 7210 y 8200v).
El comprobador lee las compilaciones e inventarios que usted proporcione y los compara con la tabla de versiones publicada por el proveedor. Nunca contacta con un objetivo ni envía cargas útiles de explotación. La evidencia ausente, calificada, personalizada, conflictiva o no cubierta permanece como unknown.
Ejecute estos comandos desde un clon del repositorio:
# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v
El inventario sintético incluye deliberadamente hallazgos y elementos desconocidos, por lo que su comando de ejemplo finaliza con código 1. --output se niega a sobrescribir un report.html existente a menos que se añada --force.
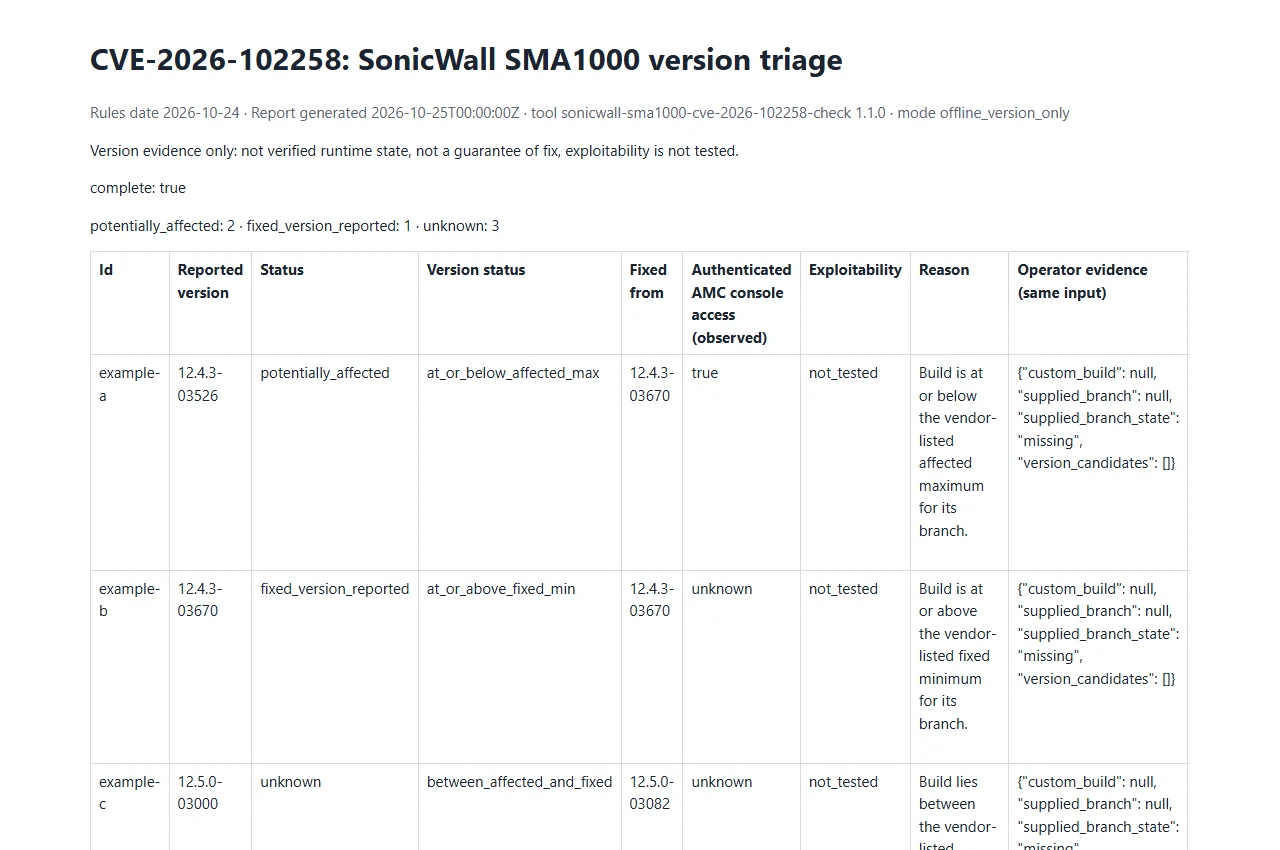
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; no se trata de una evaluación real.
Las reglas están fechadas el 2026-10-24 y provienen del aviso de producto de SonicWall (SNWLID-2026-0017).
| Rama | Afectada hasta | Corregida desde |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
unknown, al igual que otras ramas y cualquier valor que no pueda analizarse.12.4.3-3526 se leen por número de compilación. Consulte la referencia para más detalles.python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
[--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
[--format json|csv|html] [--output FILE] [--force] [--strict]
Se requiere al menos uno de --version, --inventory o --csv-list; de lo contrario, la ejecución es un error operativo.
| Opción | Propósito |
|---|---|
--version BUILD | Una compilación reportada en la forma estricta <major>.<minor>.<patch>-<build> (repetible). |
--branch BRANCH | Verificación cruzada opcional de la rama para los valores de --version. Una rama que no concuerda con la compilación da unknown. |
--model MODEL | Modelo opcional (6210, 7210 o 8200v) para los valores de --version. Un modelo no cubierto da unknown. |
--authenticated-console-access | Observación del operador (true, false o unknown, por defecto unknown) para los valores de --version. Nunca cambia la evaluación de la versión. |
--inventory FILE | Inventario JSON: un objeto o arreglo de entradas con schema_version: 1 (repetible). |
--csv-list FILE | Lista CSV con un encabezado que incluya version (repetible). |
--format | json (por defecto), csv o html. |
--output FILE | Escribe el informe en un archivo en lugar de stdout. Un archivo existente no se sobrescribe a menos que se indique --force. |
--force | Permite que --output sobrescriba un archivo existente. |
--strict | Cuenta los resultados unknown como hallazgos para el estado de salida. |
Reglas de entrada, en resumen (la referencia tiene el esquema completo):
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
