 completetech-security/sonicwall-sma1000-cve-2026-102256-check
Comprobador de evidencias offline de SonicWall SMA1000 para CVE-2026-102256. Evidencias de compilación y configuración reportadas. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación.





Triaje offline, solo de versiones, para CVE-2026-102256: ejecución remota de código autenticada en SonicWall SMA1000 (modelos 6210, 7210 y 8200v). El verificador compara las cadenas de compilación e inventarios proporcionados por el operador con la tabla de versiones publicada por el proveedor y reporta uno de tres estados por activo. Nunca contacta a un objetivo, envía payloads de explotación ni prueba la explotabilidad.
La evidencia ausente, calificada, personalizada, conflictiva y no cubierta permanece como unknown, y unknown nunca es un resultado limpio.
623862394d2de9e360a4c3c29e8e47105e3b71a8, y no se requiere ningún otro verificador en tiempo de ejecución.# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help
# Run the local-only tests
python -m unittest -v
El inventario sintético incluye deliberadamente hallazgos y valores desconocidos, por lo que su comando de ejemplo finaliza con código 1.
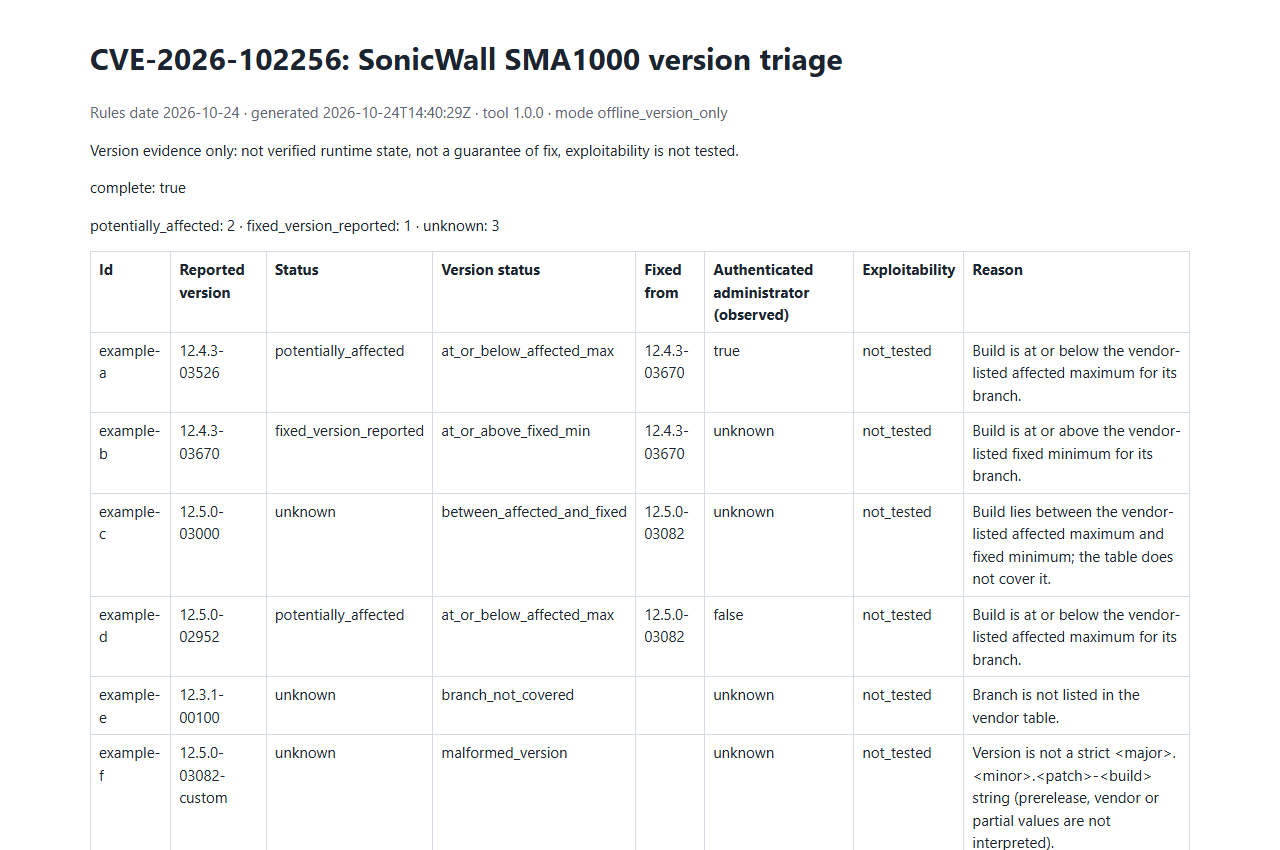
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; no se trata de una evaluación real.
| Rama | Afectada hasta | Corregida desde |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
La comparación se realiza por número de compilación dentro de la rama exacta, para los modelos SMA1000 6210, 7210 y 8200v. Las compilaciones comprendidas entre ambos límites, las demás ramas y cualquier valor no analizable se consideran unknown.
| Opción | Propósito |
|---|---|
--version BUILD | Compilación notificada con el formato <major>.<minor>.<patch>-<build> (repetible). |
--branch, --model | Verificación cruzada opcional de la rama y modelo (6210, 7210, 8200v) aplicados a los valores de --version. Una rama que no coincide o un modelo no cubierto dan como resultado unknown. |
--authenticated-administrator true|false|unknown | Observación del operador registrada junto con el resultado; nunca modifica la evaluación de la versión. |
--inventory FILE | Inventario JSON (objeto o array, schema_version: 1; repetible). |
--csv-list FILE | Lista CSV con una columna de encabezado version (repetible). |
--format json|csv|html | Formato del informe; json es el predeterminado. HTML no contiene scripts. |
--output FILE | Escribe el informe en un archivo en lugar de stdout. Los archivos existentes no se sobrescriben a menos que se especifique --force. |
--force | Permite que --output sobrescriba un archivo existente. |
--strict | Trata los resultados unknown como hallazgos para el estado de salida. |
Reglas de entrada y salida que conviene conocer:
--force; utilice una nueva ruta de salida. Sin --force, la publicación nunca sobrescribe un destino que aparezca durante la ejecución.', todas las celdas se entrecomillan y el CSV rechaza los caracteres NUL antes de escribir un informe.La referencia completa especifica el esquema del inventario, la entrada CSV, los valores booleanos, la semántica de los límites, los límites de versión y la salida sin sobrescritura.
JSON, CSV y HTML comparten las mismas evaluaciones.
status | Significado |
|---|---|
potentially_affected | Igual o inferior al máximo afectado indicado para una rama listada. No confirma la explotabilidad. |
fixed_version_reported | Igual o superior al mínimo corregido indicado. No garantiza el estado del parche. |
unknown | Todo lo demás. Nunca es seguro. |
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
