
 completetech-security/node-cve-2026-58043-check
Comprobador de evidencias offline de Node.js para CVE-2026-58043: concesión excesiva de prefijo de ruta en el modelo de permisos. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-58043: sobreconcesión de prefijo de ruta en el modelo de permisos de Node.js. Compara las versiones del entorno de ejecución de Node.js reportadas por el operador con las versiones corregidas del aviso del proveedor y genera informes de triaje en CSV, JSON o HTML.
exploitability: not_tested. Una versión corregida reportada no es una atestación de que el proceso desplegado esté parcheado.unknown. Una URL pública no es un inventario.node_cve_2026_58043_check.py se puede copiar por sí solo.--version, --inventory o --csv-list.CI ejecuta las pruebas locales y --help en Python 3.10 y 3.14, en Ubuntu y Windows.
# Assess one reported version and print a JSON report
python node_cve_2026_58043_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report
python node_cve_2026_58043_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58043_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58043_check.py --help
python -m unittest -v
Proporcione una versión exacta tomada del proceso desplegado; no la adivine a partir de un lockfile ni de una estación de trabajo. El formato de salida predeterminado es csv, escrito en stdout a menos que se especifique --output.
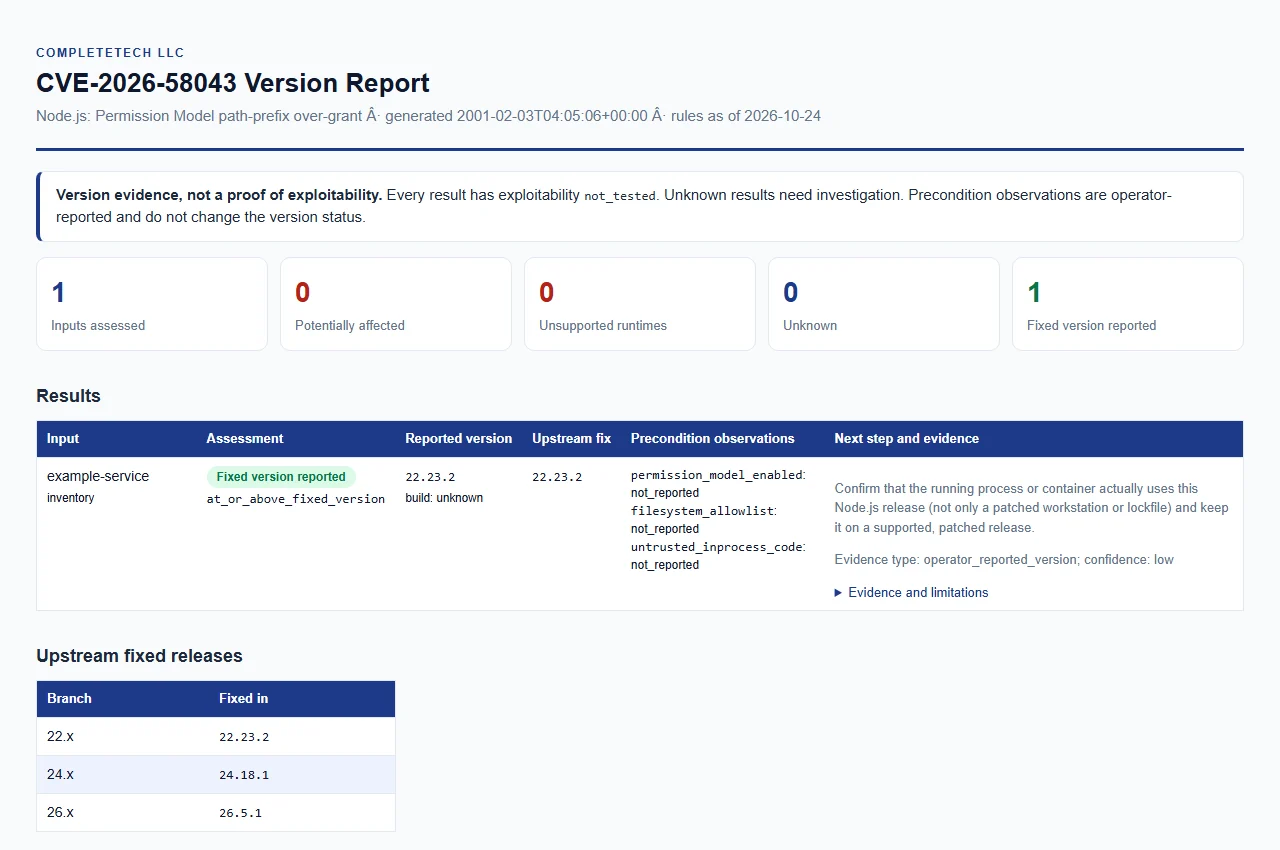
Abra el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.
Se requiere al menos uno de --version, --inventory o --csv-list. Se pueden combinar en una sola ejecución, y todos los formatos utilizan la misma evidencia.
| Opción | Propósito |
|---|---|
--version VERSION (alias --node-version) | Evalúa una versión de Node.js proporcionada explícitamente. Repetible; cada valor describe un entorno de ejecución independiente. Se acepta una única v inicial. |
--build-source SOURCE | Procedencia de las compilaciones de --version, hasta 512 caracteres. unknown (predeterminado), upstream, official y official_upstream se comparan como compilaciones upstream; cualquier otro valor, como el nombre de un proveedor, se trata como una compilación de proveedor o personalizada. |
--permission-model-enabled, --filesystem-allowlist, --untrusted-inprocess-code | Cada uno acepta true o false. Observación reportada por el operador aplicada a todas las entradas de --version. |
--inventory FILE | Objeto JSON o arreglo de entradas. Repetible. Consulte Formatos de inventario. |
--csv-list FILE | CSV con una columna node_version. Repetible. Consulte Formatos de inventario. |
| Opción | Propósito |
|---|---|
--format {csv,json,html} | Formato del informe. Predeterminado: csv. |
--output FILE | Guarda el informe en un archivo nuevo dentro de un directorio existente. Predeterminado: stdout. |
--force | Reemplaza explícitamente un archivo de salida existente. |
--brand NAME | Nombre de la organización mostrado en el informe HTML (hasta 512 caracteres). Predeterminado: CompleteTech LLC. |
--fail-on-finding | Finaliza con código 1 cuando algún resultado es potentially_affected o unsupported_runtime. |
--tool-version | Imprime el nombre y la versión de la herramienta. |
Los informes existentes están protegidos a menos que --force sea explícito, y un archivo de entrada nunca puede sobrescribirse, incluso con --force. Sin --force, el informe se publica sin sobrescribir mediante un enlace duro; en un sistema de archivos sin enlaces duros, el verificador informa un error, y debe elegir otro sistema de archivos o pasar --force explícitamente.
Las reglas se revisaron el 2026-10-24 contra el aviso oficial de la versión y las versiones corregidas enlazadas.
| Versión mayor de Node.js | Versión corregida |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Cómo se clasifican las versiones:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
