
 completetech-security/node-cve-2026-58039-check
Comprobador de evidencias de Node.js sin conexión para CVE-2026-58039: omisión del sistema de archivos en los informes de proceso del modelo de permisos. Python en un solo archivo; informes JSON/CSV/HTML; sin cargas útiles de explotación.





Verificador offline de evidencia de versiones para CVE-2026-58039 — Node.js: omisión del sistema de archivos en los informes de proceso del modelo de permisos.
Compara las versiones de Node.js que un operador reporta con las versiones corregidas indicadas en el aviso de Node.js, y genera un informe en CSV, JSON o HTML. Es una ayuda de triaje para la evidencia de versiones, no un escáner de vulnerabilidades ni una herramienta de explotación.
unknown.exploitability: not_tested. Un resultado potentially_affected no es una explotabilidad confirmada, y fixed_version_reported no es ni una garantía de seguridad ni una atestación de parche desplegado.node_cve_2026_58039_check.py puede copiarse por sí solo.# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
Se requiere al menos uno de --version, --inventory o --csv-list. Sin --output, el informe se envía a stdout; el formato predeterminado es csv.
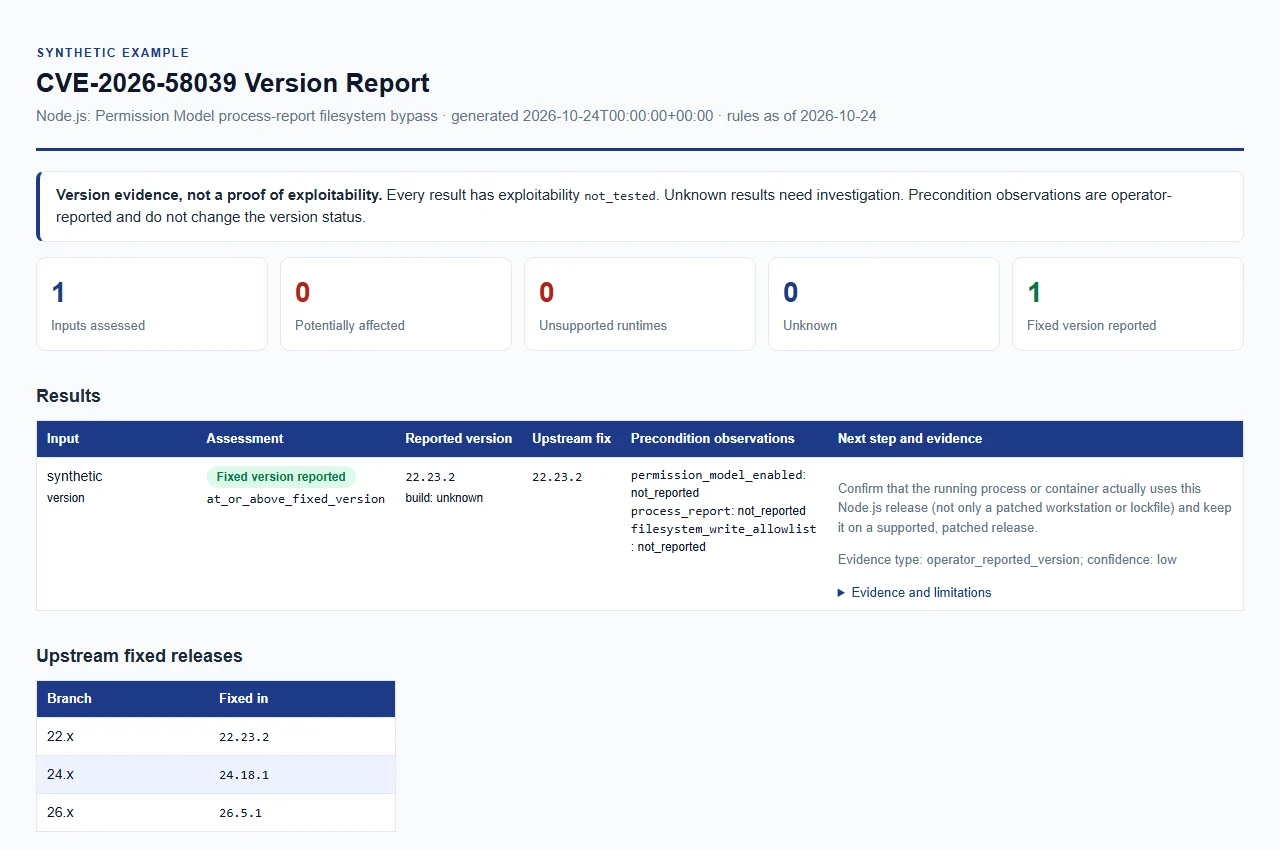
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo.
| Opción | Significado |
|---|---|
--version VERSION (alias --node-version) | Evalúa una versión de Node.js proporcionada explícitamente; se acepta una v inicial. Repetible; cada valor describe un entorno de ejecución distinto. |
--build-source SOURCE | Procedencia de las compilaciones de --version, como máximo 512 caracteres. unknown (predeterminado), upstream, official y official_upstream (o un valor vacío) se comparan como compilaciones upstream; cualquier otro valor se trata como una compilación de proveedor o personalizada y permanece como unknown. |
--permission-model-enabled, --process-report, --filesystem-write-allowlist | Cada uno acepta true o false. Observación del operador aplicada a las entradas de --version; no cambia el resultado de la versión. |
--inventory FILE | Inventario JSON (consulte Formatos de inventario). Repetible. |
--csv-list FILE | Inventario CSV. Repetible. |
--format {csv,json,html} | Formato de salida; predeterminado csv. Todos los formatos contienen la misma evidencia. |
--output FILE | Escribe el informe en un archivo nuevo en lugar de stdout. El directorio debe existir previamente. |
--force | Reemplaza un archivo de salida existente. Sin esta opción, los informes existentes están protegidos. Los archivos de entrada nunca se sobrescriben, ni siquiera con --force. |
--brand NAME | Nombre de la organización que se muestra en el informe HTML, como máximo 512 caracteres; predeterminado CompleteTech LLC. |
--fail-on-finding | Sale con código 1 cuando algún resultado es potentially_affected o unsupported_runtime. |
--tool-version | Imprime el nombre y la versión del verificador. Tenga en cuenta que --version es la versión de Node.js que se va a evaluar, no la versión del verificador. |
Revisado el 2026-10-24 contra el aviso oficial de la versión y las versiones corregidas enlazadas.
| Versión mayor de Node.js | Versión corregida |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
El proveedor no especifica una versión de introducción en el aviso de la versión. Para cada versión mayor listada, las versiones inferiores a su versión corregida requieren remediación. Las compilaciones no listadas, personalizadas/retroportadas y preliminares necesitan evidencia explícita; no etiquete como seguras las compilaciones desconocidas.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
