
 completetech-security/node-cve-2026-56847-check
Comprobador de evidencias offline de Node.js para CVE-2026-56847: omisión del sistema de archivos del registro de trazas del Permission Model. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador offline de evidencia de versiones para CVE-2026-56847: omisión del sistema de archivos del registro de trazas del modelo de permisos de Node.js.
Usted proporciona las versiones de Node.js que reportan sus entornos de ejecución. El verificador las compara con las versiones corregidas upstream y escribe un informe en CSV, JSON o HTML. Se trata de evidencia de triaje, no de una evaluación de ningún sistema desplegado.
Este repositorio cubre únicamente CVE-2026-56847. Compara las versiones de entorno de ejecución reportadas por el operador con las versiones corregidas en una instantánea de reglas con fecha.
El verificador nunca contacta con sitios web, ejecuta Node.js ni código del proyecto, ni envía cargas de explotación. No se implementa ningún modo de red. No escanea la máquina actual, y una URL pública no es un inventario. Ejecutarlo no autoriza nada: evalúe únicamente los entornos de ejecución que tenga permiso para evaluar.
Cada resultado lleva exploitability: not_tested. Las versiones ocultas, las compilaciones personalizadas, la evidencia contradictoria y las líneas de versión no cubiertas permanecen como unknown.
node_cve_2026_56847_check.py puede copiarse y usarse por sí solo.python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
El formato predeterminado es CSV, escrito en stdout. --version es repetible, y cada valor describe un runtime separado. Los archivos de informe existentes están protegidos a menos que --force sea explícito.
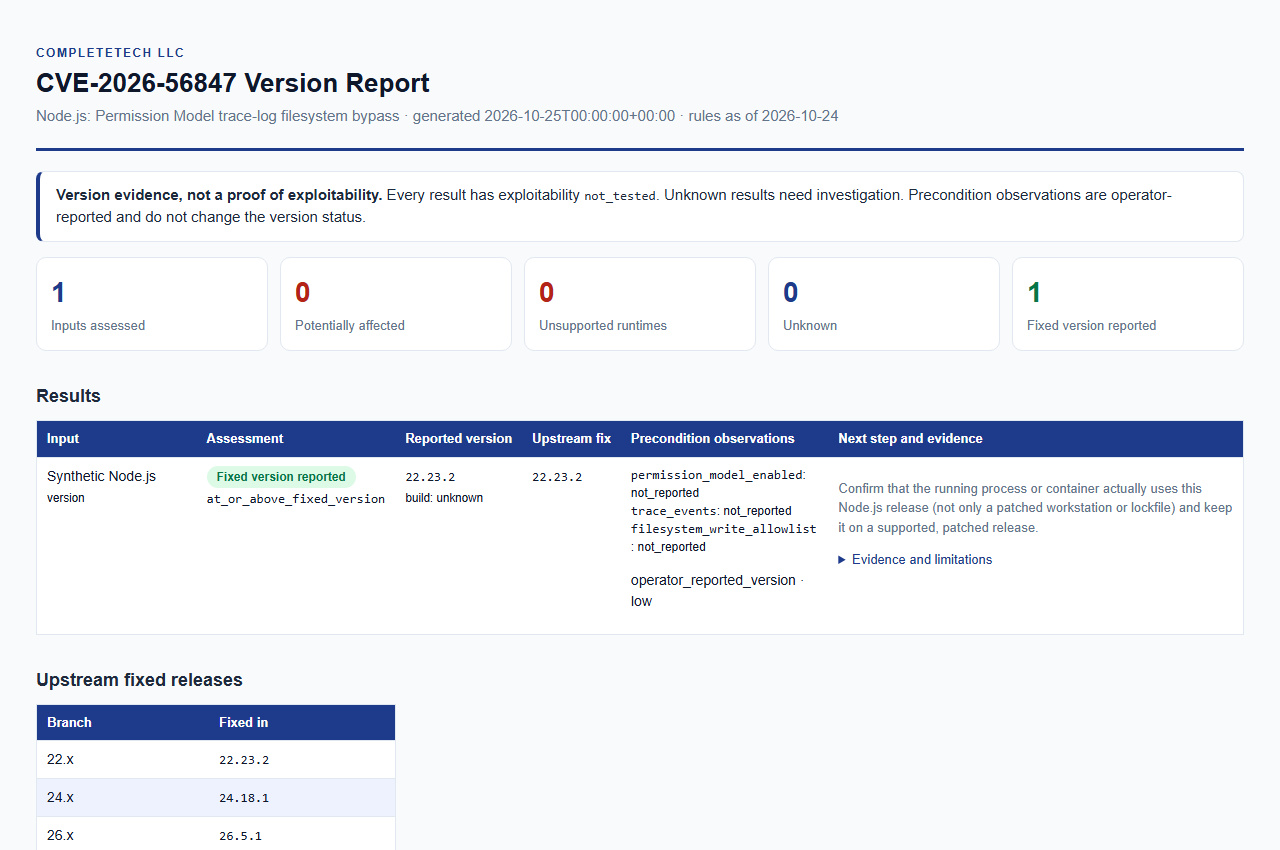
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.
Se requiere al menos uno de --version, --inventory o --csv-list. Se pueden combinar en una sola ejecución, y todas las entradas se evalúan con las mismas reglas.
| Opción | Propósito |
|---|---|
--version VERSION (alias --node-version) | Evalúa una versión explícita de Node.js, con o sin una v inicial. Repetible; cada valor es un runtime separado. |
--build-source SOURCE | Procedencia de las compilaciones de --version, como máximo 512 caracteres. Predeterminado unknown, que se compara como upstream. Consulte Interpretación de resultados para saber cómo se tratan las fuentes de proveedores. |
--permission-model-enabled, --trace-events, --filesystem-write-allowlist | Observación del operador (true o false) aplicada a cada entrada de --version. Consulte Observaciones de precondiciones. |
--inventory FILE | Objeto JSON o array de registros. Repetible. |
--csv-list FILE | CSV con una columna node_version. Repetible. |
--format csv|json|html | Formato del informe. Predeterminado csv. |
--output FILE | Escribe el informe en un archivo nuevo. Predeterminado es stdout. |
--force | Reemplaza un archivo de salida existente. Las entradas nunca se pueden sobrescribir, incluso con --force. |
--brand NAME | Nombre de la organización mostrado en el informe HTML, como máximo 512 caracteres. Predeterminado CompleteTech LLC. |
--fail-on-finding | Sale con 1 cuando algún resultado es potentially_affected o unsupported_runtime. |
--tool-version, --help | Imprime la versión de la herramienta, o la lista completa de opciones y el resumen del estado de salida. |
El directorio de salida debe existir previamente. Sin --force, el verificador publica mediante enlace duro y se niega a sobrescribir; en un sistema de archivos sin enlaces duros se detiene con un error a menos que elija otra ubicación o pase --force.
Ambos formatos alimentan la misma evaluación, y los informes JSON, CSV y HTML se construyen a partir de la misma evidencia. Sin una label, un registro se nombra <nombre de archivo sin extensión>:<número de fila>. Use examples/inventory.example.json como punto de partida.
JSON. Un objeto o un array. Cada registro requiere el entero schema_version: 1 y la cadena node_version. Los campos opcionales son runtime (solo se acepta "node"), label, build_source y las claves de observación a continuación, cada una un booleano o null. Se rechazan las claves desconocidas, las claves duplicadas, los números no finitos y los tipos no válidos.
CSV. Necesita una fila de encabezado con node_version. Las columnas opcionales son label, build_source y las columnas de observación, cuyos valores son exactamente true, false o en blanco. Se rechazan las columnas no documentadas o duplicadas, las filas con el número incorrecto de campos, las comillas sin escapar dentro de celdas sin comillas y los caracteres NUL.
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| Observación | Significado | Opción de CLI |
|---|---|---|
permission_model_enabled | modelo de permisos habilitado | --permission-model-enabled |
trace_events | eventos de traza | --trace-events |
filesystem_write_allowlist | lista de permitidos de escritura en el sistema de archivos | --filesystem-write-allowlist |
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
