
 completetech-security/node-cve-2026-56846-check
Comprobador de evidencias offline de Node.js para CVE-2026-56846: agotamiento de memoria por encabezados retenidos en HTTP/2. Python de archivo único; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-56846 — Node.js: agotamiento de memoria por cabeceras retenidas en HTTP/2. Compara las versiones del entorno de ejecución de Node.js reportadas por el operador con las versiones corregidas indicadas en la publicación de seguridad del proveedor y genera un informe de triaje conservador basado únicamente en versiones. Python 3.10+, solo biblioteca estándar; el ejecutable puede copiarse por sí solo.
Evidencia de versiones, no una prueba de exposición. Los resultados describen las versiones que usted reporta. No establecen que una ruta de código vulnerable sea alcanzable, que un entorno de ejecución desplegado haya sido parcheado ni que algo haya sido explotado.
El verificador:
--version, un inventario JSON o una lista CSV) con las versiones corregidas para Node.js 22.x y 24.x;El verificador nunca:
exploitability: not_tested;Las versiones ocultas, las compilaciones personalizadas, la evidencia contradictoria y las líneas de versión no cubiertas permanecen como unknown. Una URL pública no es un inventario.
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
No hay un escaneo automático de la máquina actual: usted proporciona cada versión. --version es repetible; cada valor describe un runtime separado.
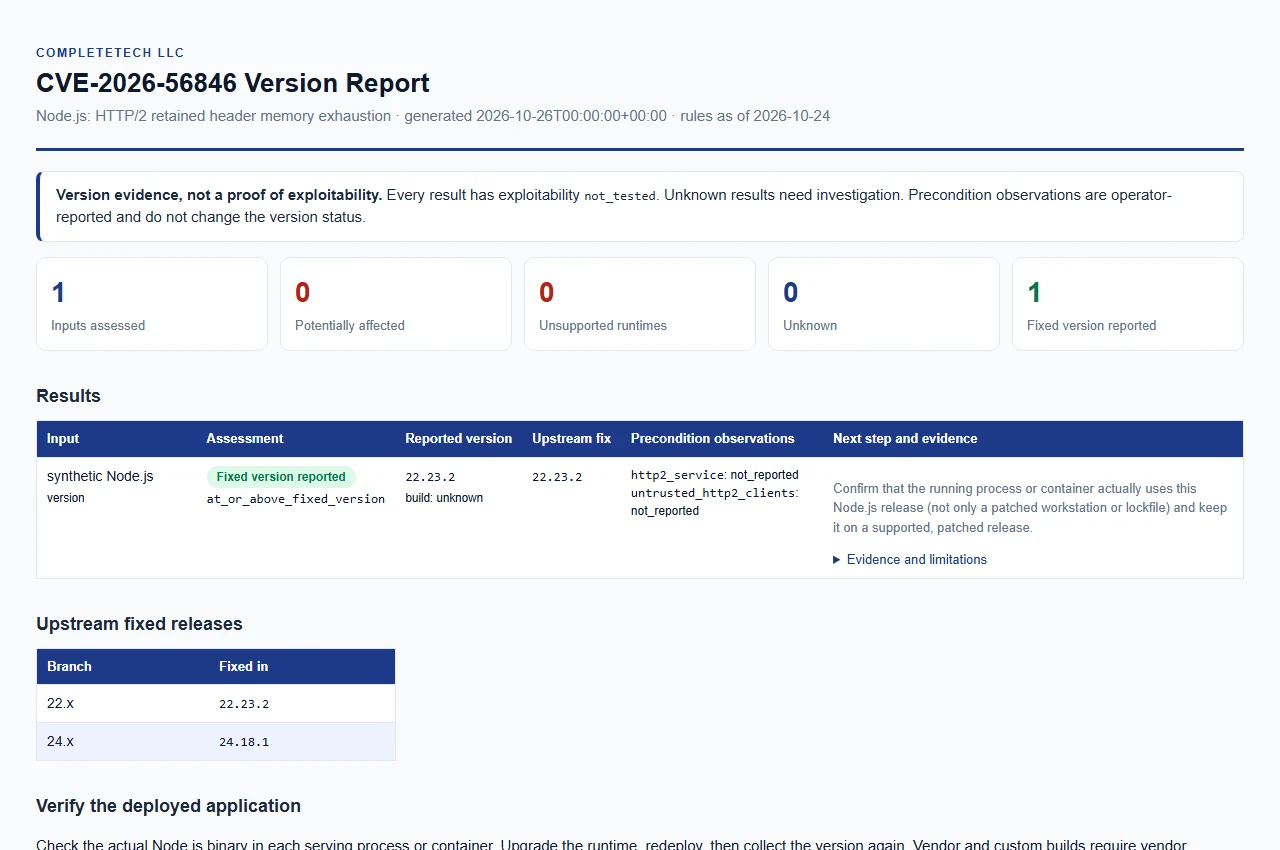
Abra el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo.
Proporcione al menos una entrada: --version, --inventory o --csv-list. Las entradas se pueden combinar en una sola ejecución, y cada entrada produce su propia fila de resultado.
| Opción | Propósito |
|---|---|
--version VERSION (alias --node-version) | Evalúa sin conexión una versión de Node.js proporcionada explícitamente. Se acepta una v inicial. Repetible; cada valor es un runtime separado. |
--build-source SOURCE | Procedencia de las compilaciones de --version, como máximo 512 caracteres. unknown (el valor predeterminado), upstream, official y official_upstream se comparan como versiones upstream (coincidencia sin distinción entre mayúsculas y minúsculas); cualquier otro valor, como el nombre de un proveedor, produce unknown con vendor_build_unverified. |
--http2-service {true,false} | Observación del operador aplicada a cada entrada de --version. |
--untrusted-http2-clients {true,false} | Observación del operador aplicada a cada entrada de --version. |
--inventory FILE | Objeto JSON o array de entradas. Repetible. |
--csv-list FILE | Lista CSV con una columna node_version. Repetible. |
--format {csv,json,html} | Formato del informe. Predeterminado: csv. |
--output FILE | Guarda el informe en un archivo nuevo dentro de un directorio existente. Predeterminado: stdout. |
--force | Reemplaza un archivo de salida existente. Las entradas nunca se pueden sobrescribir, ni siquiera con --force. |
--brand NAME | Nombre de la organización mostrado en el informe HTML, como máximo 512 caracteres. Predeterminado: CompleteTech LLC. |
--fail-on-finding | Sale con código 1 cuando un resultado es potentially_affected o unsupported_runtime (consulte códigos de salida). |
--tool-version | Imprime el nombre y la versión de la herramienta. |
Los informes existentes están protegidos a menos que --force sea explícito. --build-source, --brand y las dos opciones de observación se verifican antes de leer cualquier entrada.
Un archivo de inventario contiene un objeto o un array de objetos. Cada registro requiere un schema_version entero de 1 y un node_version de tipo string. Los campos opcionales son runtime (solo se acepta "node"), label, build_source y las dos claves de observación, cada una booleana o null. Se rechazan las claves desconocidas, las claves duplicadas, los números no finitos y los tipos no válidos. Consulte examples/inventory.example.json:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
