 completetech-security/node-cve-2026-106073-check
Comprobador de evidencias offline de Node.js para CVE-2026-106073: omisión de lectura de realpathSync en el Permission Model. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador offline de evidencia de versiones para CVE-2026-106073 — Node.js: omisión de lectura de realpathSync en el modelo de permisos.
Compara las versiones de Node.js que usted reporta con las versiones corregidas indicadas en el aviso de seguridad de Node.js y etiqueta cada una para su triaje. Es un script de Python de biblioteca estándar que se puede copiar y ejecutar por sí solo.
exploitability: not_tested, y una versión corregida reportada no es una atestación de que un entorno de ejecución desplegado esté parcheado.unknown.# Assess one version and print JSON to stdout
python node_cve_2026_106073_check.py --version 22.23.4 --format json
# Assess a JSON inventory and save an HTML report (refuses to overwrite an existing file)
python node_cve_2026_106073_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106073_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local-only tests
python node_cve_2026_106073_check.py --help
python -m unittest -v
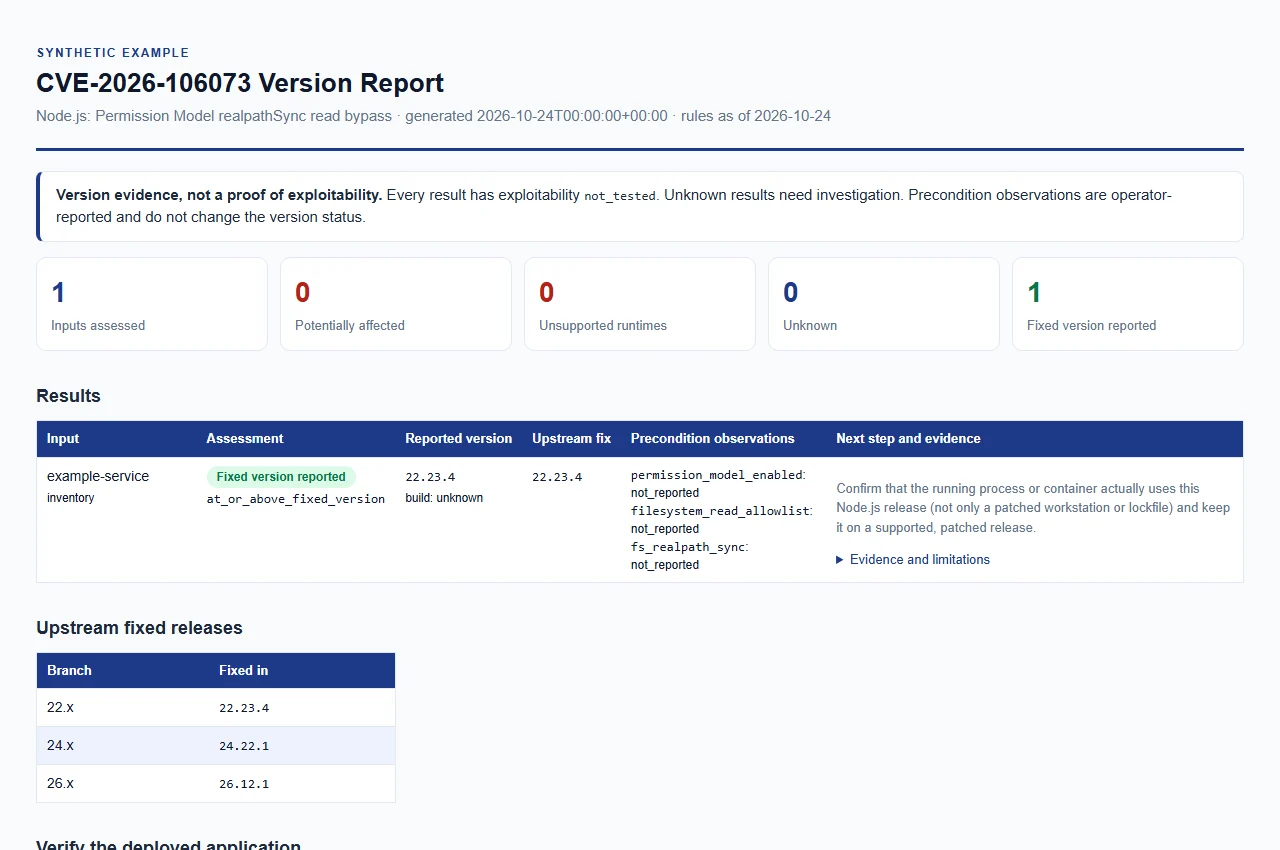
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo.
Se requiere al menos uno de --version, --inventory o --csv-list. Se pueden combinar y se evalúan en ese orden.
| Opción | Propósito |
|---|---|
--version VERSION (alias --node-version) | Evalúa una versión de Node.js proporcionada explícitamente. Se acepta una v inicial. Repetible; cada valor describe un entorno de ejecución distinto. |
--build-source SOURCE | Procedencia de las compilaciones de --version (máximo 512 caracteres). En blanco, unknown (predeterminado), upstream, official y official_upstream se comparan como compilaciones upstream; cualquier otro valor, como el nombre de un proveedor, da como resultado unknown (consulte Interpretación de los resultados). |
--permission-model-enabled, --filesystem-read-allowlist, --fs-realpath-sync | Cada uno acepta true o false. Registra una observación del operador para las entradas de --version. Consulte Observaciones de precondición. |
--inventory FILE | Objeto JSON o arreglo de entradas. Repetible. |
--csv-list FILE | Lista CSV con una columna node_version. Repetible. |
--format {csv,json,html} | Formato del informe. Predeterminado: csv. Todos los formatos contienen la misma evidencia. |
--output FILE | Guarda el informe en un archivo nuevo. Predeterminado: stdout. El directorio debe existir previamente. |
--force | Reemplaza un archivo de salida existente. Sin esta opción, los informes existentes están protegidos. Los archivos de entrada nunca se pueden sobrescribir, ni siquiera con --force. |
--brand NAME | Nombre de la organización que se muestra en el informe HTML (máximo 512 caracteres). Predeterminado: CompleteTech LLC. |
--fail-on-finding | Sale con código 1 cuando algún resultado es potentially_affected o unsupported_runtime. Los errores operativos siguen saliendo con código 2. |
--tool-version | Imprime el nombre y la versión de la herramienta. |
Ambos formatos aceptan como máximo 512 caracteres por campo de texto. Los ejemplos están en examples/inventory.example.json.
JSON es un objeto o un arreglo de objetos. Cada registro requiere el entero schema_version: 1 y la cadena node_version. Los campos opcionales son runtime (solo "node"), label, build_source y las claves de observación que se indican a continuación, cada una con true, false o null. Se rechazan las claves desconocidas, las claves duplicadas, los números no finitos y los tipos no válidos.
CSV requiere una fila de encabezado con una columna node_version. Las columnas opcionales son label, build_source y las columnas de observación que se indican a continuación, cuyas celdas deben ser exactamente true, false o estar en blanco. Se rechazan las columnas no documentadas o duplicadas, las filas con un número de campos distinto al del encabezado, las comillas sin escapar dentro de celdas sin comillas y los caracteres NUL. schema_version y runtime no son columnas CSV.
Cuando se omite label, las entradas se etiquetan con el nombre del archivo (sin extensión) y el número de entrada.
| Clave de observación | Significado |
|---|---|
permission_model_enabled | modelo de permisos habilitado |
filesystem_read_allowlist | lista de permitidos de lectura del sistema de archivos |
fs_realpath_sync | sincronización de fs realpath |
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
