 completetech-security/node-cve-2026-106070-check
Comprobador de evidencias de Node.js sin conexión para CVE-2026-106070: sustitución de contenido por encabezado inválido en ZipFile. Python de un solo archivo; informes en JSON/CSV/HTML; sin payloads de explotación.





Verificador offline de evidencia de versiones para CVE-2026-106070, Node.js: sustitución de contenido por encabezado inválido en ZipFile. Compara las versiones del runtime de Node.js que usted reporta con la versión corregida indicada en el aviso del proveedor y genera un informe de triaje en CSV, JSON o HTML. Python 3.10+, solo biblioteca estándar; el ejecutable puede copiarse por sí solo.
Evidencia de triaje, no una evaluación de un sistema desplegado. El verificador lee las versiones que usted proporciona. No inspecciona la máquina en la que se ejecuta, no ejecuta Node.js ni prueba la explotabilidad, por lo que un resultado nunca confirma una explotación ni un parche verificado.
Este repositorio cubre únicamente CVE-2026-106070. El verificador es deliberadamente conservador:
unknown. Lo desconocido nunca se reporta como seguro.exploitability: not_tested.fixed_version_reported indica que la versión reportada es igual o superior a la versión corregida upstream. No certifica que el runtime desplegado esté parcheado.Úselo solo para inventarios que esté autorizado a evaluar. Desarrollar o ejecutar el verificador no autoriza ningún escaneo de objetivos reales.
node_cve_2026_106070_check.py no tiene dependencias en tiempo de ejecución y puede copiarse por sí solo; no se necesita ningún repositorio complementario.--version, un inventario JSON o una lista CSV.# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version es repetible; cada valor describe un entorno de ejecución separado. Los informes JSON, CSV y HTML se construyen a partir de la misma evidencia. Sin --output, el informe se envía a stdout.
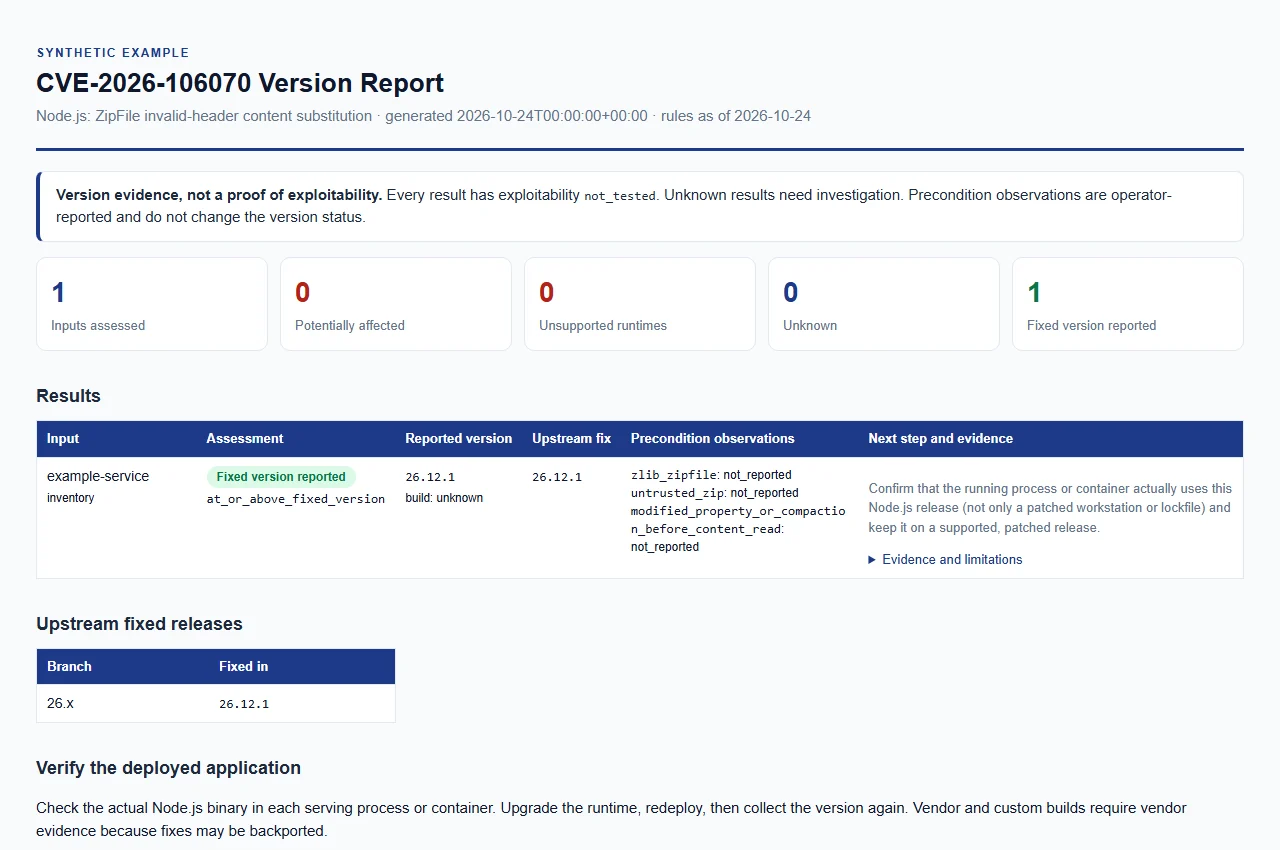
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.
Una ejecución necesita al menos uno de --version, --inventory o --csv-list; puedes combinarlos y repetir cada uno. Las entradas deben ser archivos UTF-8 regulares dentro de los límites. Los ejemplos sintéticos están en examples/ y docs/example-report.html.
Una versión se normaliza eliminando los espacios en blanco ASCII y como máximo una v inicial. Solo se compara una versión estable simple (MAJOR.MINOR.PATCH, sin ceros iniciales). Las versiones preliminares, compilaciones nightly o rc, sufijos de paquete, versiones parciales como 26.12 y cualquier cosa de más de 128 caracteres son unknown.
Un objeto o un array de objetos. Se rechazan las claves desconocidas, las claves duplicadas, los números no finitos y los tipos no válidos.
| Campo | Obligatorio | Notas |
|---|---|---|
schema_version | sí | Entero 1 |
node_version | sí | Cadena |
runtime | no | Solo se acepta "node" |
label | no | Se muestra en los informes; por defecto es <file name without extension>:<position> |
build_source | no | Procedencia de la compilación, ver Origen de la compilación |
| Claves de observación | no | Las tres claves siguientes; cada una booleana o null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
La fila de encabezado debe incluir node_version y no debe tener columnas duplicadas. Las columnas opcionales son label, build_source y las claves de observación; cualquier otra columna se rechaza, incluidos schema_version y runtime. Las celdas de observación son exactamente true, false o vacías. Las filas deben tener el mismo número de campos que el encabezado, y se rechazan las comillas dentro de celdas sin comillas, el texto después de una comilla de cierre, las comillas sin cerrar y los caracteres NUL.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
