 completetech-security/node-cve-2026-105482-check
Comprobador de evidencias offline de Node.js para CVE-2026-105482: truncamiento de nombre NUL en la resolución DNS. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-105482 — Node.js: truncamiento de nombres NUL en la resolución DNS. Compara las versiones del entorno de ejecución de Node.js que usted reporta con las versiones corregidas indicadas en el aviso de seguridad de Node.js de octubre de 2026, y escribe el resultado en CSV, JSON o HTML.
Python 3.10+, solo biblioteca estándar. El único ejecutable, node_cve_2026_105482_check.py, puede copiarse por sí solo.
Evidencia de versión, no una evaluación de un sistema en vivo. Un resultado describe la versión que usted proporcionó. No demuestra que un parche esté desplegado, que la falla sea alcanzable ni que pueda explotarse.
Este repositorio cubre únicamente CVE-2026-105482. Es una herramienta de triaje pequeña y sin conexión.
unknown; nunca se etiquetan como seguras.exploitability: not_tested.fixed_version_reported significa que la versión proporcionada es igual o superior a la versión corregida del proveedor. No es una atestación de lo que está desplegado.Proporcione datos únicamente de sistemas que esté autorizado a evaluar.
node --version ejecutado donde se ejecuta la aplicación), además de su origen de compilación si se conoce. El verificador nunca obtiene esto por sí mismo.# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json
# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v
inventory.csv arriba es su propio archivo; consulte Lista CSV para sus columnas. Sin --format, el informe es CSV. Sin --output, va a stdout.
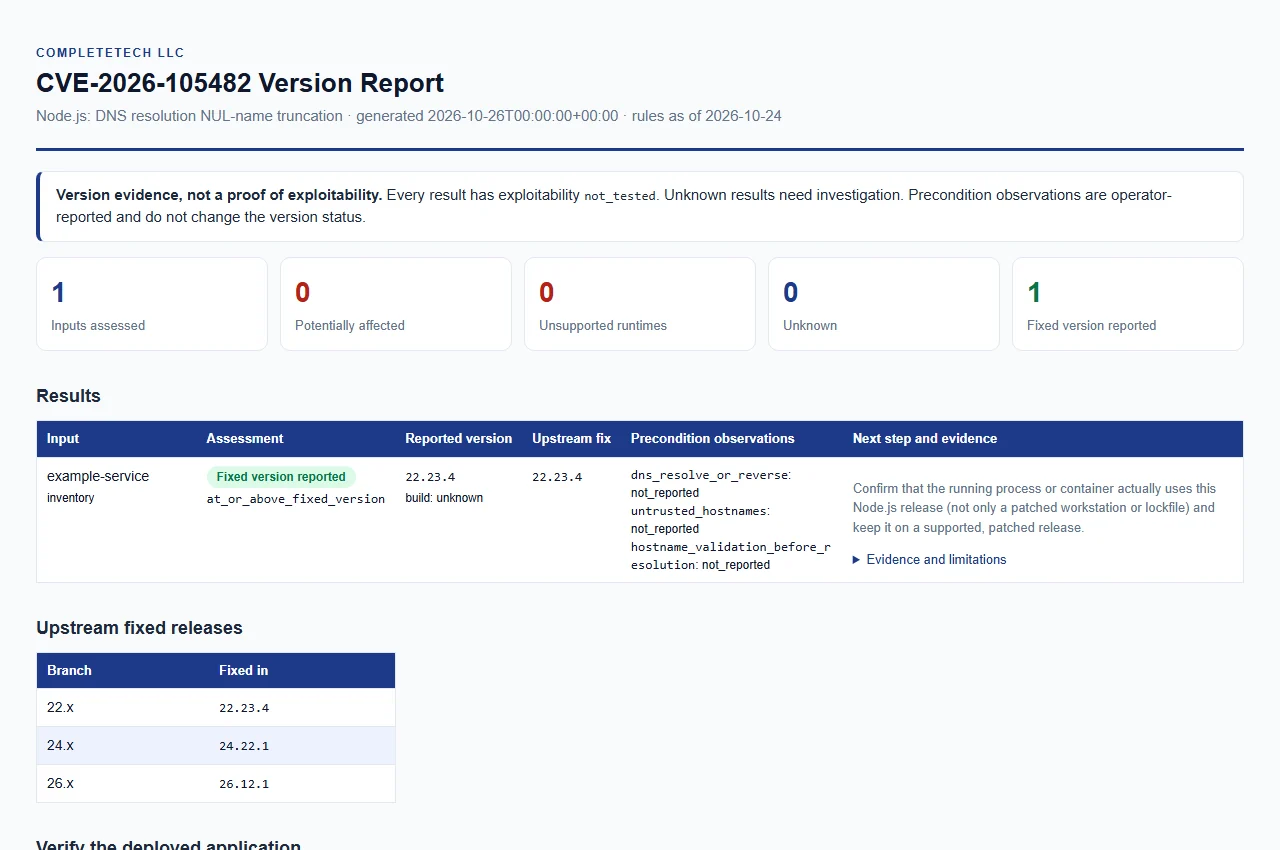
La vista previa muestra el informe HTML en temas claro y oscuro. Abrir el informe de ejemplo sintético. Utiliza únicamente datos de ejemplo y no es una evaluación real.
Las reglas están fechadas el 2026-10-24 (rules_as_of en los informes). Se revisaron contra el aviso oficial de versiones de Node.js, publicado el 2026-10-21, y las versiones corregidas enlazadas.
| Versión mayor de Node.js | Versión corregida |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Cómo se clasifica una versión estable simple como 22.20.0 o v24.22.1:
potentially_affected. El proveedor no establece una versión de introducción, por lo que toda versión anterior de cada versión mayor nombrada se trata de esta manera, y las versiones por debajo de la versión corregida requieren remediación.fixed_version_reported.unknown. No se asume que esté parcheada.unsupported_runtime. Esto es una guía de actualización, no una afirmación de que esta falla exista en cada compilación histórica. El proveedor declara que las versiones al final de su vida útil siempre se ven afectadas por una versión de seguridad; el verificador no afirma eso para esta falla específica.unknown. Requieren evidencia explícita del proveedor; no etiquete compilaciones desconocidas como seguras.Las versiones mayores al final de su vida útil son 0 (una inferencia, porque el calendario solo lista 0.8, 0.10 y 0.12), 4–21, 23 y 25, tomadas del calendario de versiones de Node.js según la revisión del 2026-10-24. Esta lista está integrada en el verificador; el calendario no se obtiene en tiempo de ejecución.
Un número de versión no es una firma de parche o compilación. Las compilaciones del proveedor, retroportadas y personalizadas pueden contener correcciones que su número de versión no muestra, o pueden carecer de ellas.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
