
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Fold8-Ultra-Root-F976N — Instalador de KernelSU con un solo toque para el Galaxy Z Fold 8 Ultra (SM-F976N / q8q) usando el exploit de carga tardía CVE-2026-43499 a través de Shizuku. Compatible con F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5 | Kitploit
Herramientas/GitHubGitHub/coey0814/fold8-ultra-root-f976n
Seguridad AndroidEscalada de PrivilegiosMecanismos de PersistenciaExplotaciónPentesting de Apps MóvilesPost-ExplotaciónSeguridad MóvilSeguridad de Hardware e IoT

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Desarrollo de Payloads
GitHubcoey0814/fold8-ultra-root-f976n

Fold8-Ultra-Root-F976N

Instalador de KernelSU con un solo toque para el Galaxy Z Fold 8 Ultra (SM-F976N / q8q) usando el exploit de carga tardía CVE-2026-43499 a través de Shizuku. Compatible con F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5

Ver Repositorio
12hace 1 díaAún no revisado

Fold8-Ultra-Root-F976N

한국어 · English

Fold8 Ultra Root icon

Herramienta de instalación de KernelSU con un solo clic para el Samsung Galaxy Z Fold8 Ultra (SM-F976N, nombre en clave q8q).
Ejecuta el exploit late-load CVE-2026-43499 mediante Shizuku.

Descargar el APK más reciente

⚠️ Advertencia

I am not responsible for bricked phones. — No me hago responsable de los teléfonos brickeados.

  • Esta herramienta utiliza un método de root temporal (late-load) que no flashea particiones, por lo que no activa el bit de garantía KNOX.
  • Sin embargo, si el firmware no coincide o la ejecución es incorrecta, puede provocar un fallo de arranque (brick). Ejecútala únicamente en un dispositivo de tu propiedad y solo con el firmware compatible indicado abajo.
  • Mientras el root esté activo, algunas aplicaciones (bancarias, gubernamentales, DRM, etc.) pueden detectar el root y negarse a ejecutarse (se desactiva al reiniciar).
  • Sin garantía. Todo el riesgo derivado del uso recae sobre el usuario.
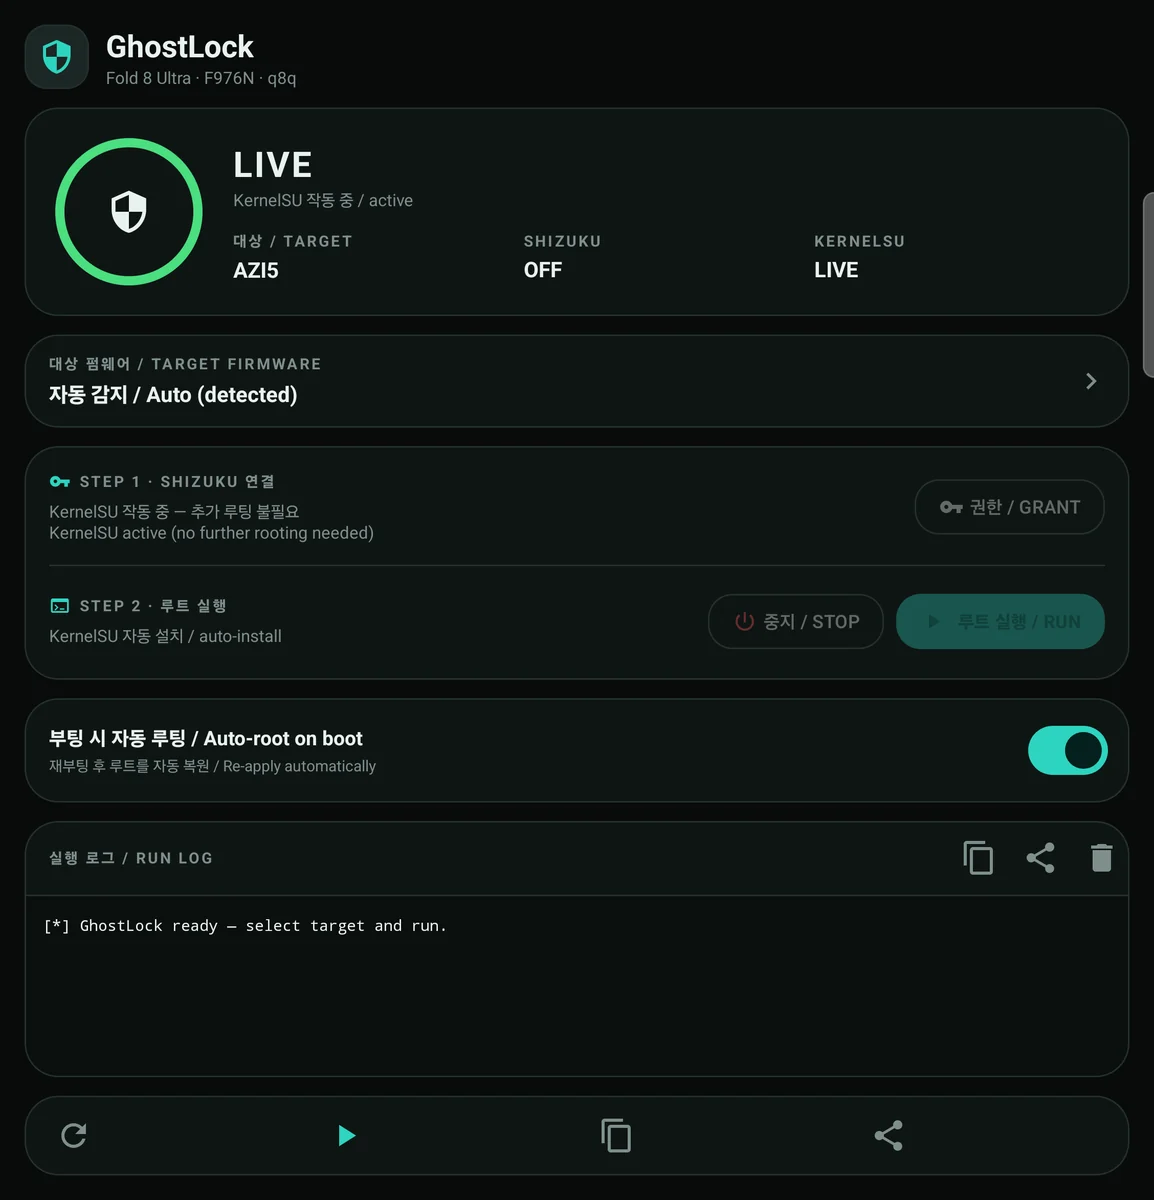
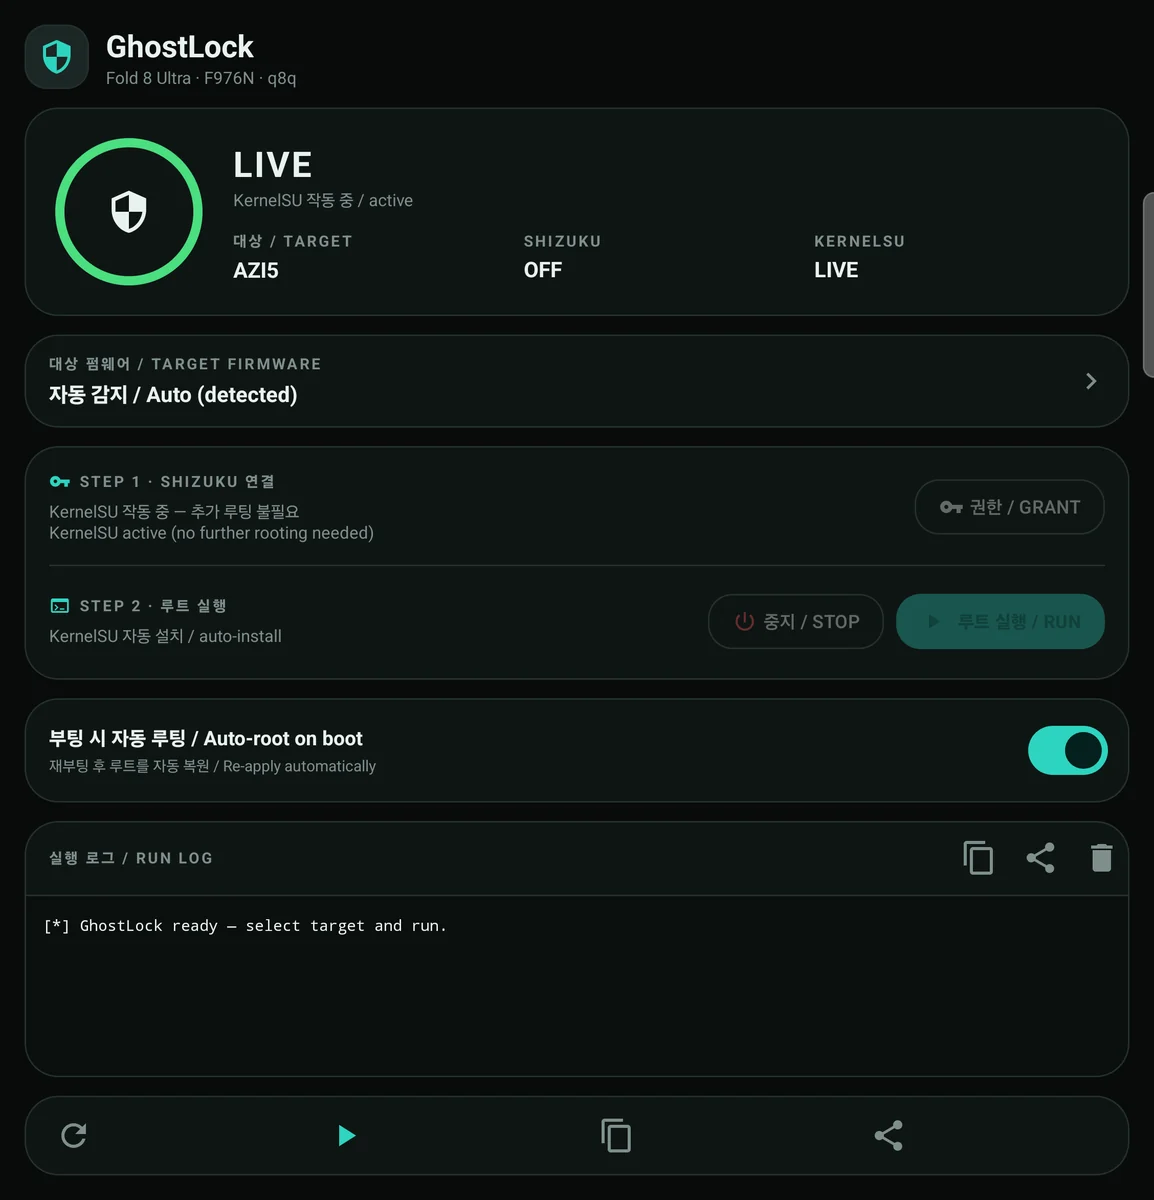
Capturas de pantalla

Captura de pantalla de la aplicación


Firmware compatible

La aplicación detecta automáticamente el firmware en ejecución mediante Build.FINGERPRINT / Build.DISPLAY / Build.ID y selecciona el payload adecuado. También es posible seleccionarlo manualmente en la tarjeta TARGET FIRMWARE.

Requisitos

  • Galaxy Z Fold8 Ultra SM-F976N (q8q) con firmware compatible instalado
  • Shizuku instalado y en ejecución (basta con depuración inalámbrica / modo adb)
  • Aplicación KernelSU Manager — no está incluida en esta app, por lo que debe instalarse por separado (entorno de prueba: v3.3.0). Es necesaria para usar el root tras cargar los módulos.
  • Esta app no flashea ni modifica particiones; carga el módulo de KernelSU en tiempo de ejecución. Por lo tanto, es necesario volver a aplicar el root tras reiniciar (automático si se activa el auto-root).

Uso

  1. Instala primero la aplicación KernelSU Manager (no está incluida en esta app).
  2. Instala el APK de esta app desde Releases
  3. Inicia Shizuku (emparejamiento por depuración inalámbrica) y abre esta app
  4. Pestaña GRANT PERMISSION → concede el permiso de Shizuku. El anillo cambia a READY.
  5. Pestaña RUN EXPLOIT. Se mostrará el registro y, si tiene éxito, el anillo cambiará a LIVE (KernelSU en funcionamiento).
  6. Abre KernelSU Manager y concede el root a las aplicaciones.

Auto-root al arrancar

Si activas Auto-root on boot, tras reiniciar un servicio en primer plano esperará a Shizuku hasta 5 minutos y volverá a aplicar el root una vez por arranque. Si KernelSU ya está cargado, se omite sin volver a ejecutarse.

Notas y limitaciones

  • Máximo 3 reintentos por intento (intervalo de 60 segundos), monitorización de logcat de 60 segundos por intento, y se detiene al detectar un reinicio.
  • En esta ROM, las apps sin privilegios no pueden leer /proc/modules, por lo que la detección de KernelSU funciona a través de Shizuku (o su si se ha concedido root a esta app desde KernelSU). Sin Shizuku no es posible determinar el estado LIVE.
  • Ejecuta solo una instancia a la vez (bloqueo de ejecución global).

Información adicional

  • Estabilidad: la tasa de éxito tiende a ser mayor que la del root temporal de la serie S25. Normalmente tiene éxito en 1 a 3 intentos. En ocasiones el dispositivo se reinicia unos minutos después del root; en ese caso, vuelve a ejecutarlo.
  • Si usas LSPosed: se recomienda la siguiente combinación.
    • NeoZygisk-PostBoot 2.3+
    • LSPosed 2.2.0
  • Ocultar el root a apps bancarias/bursátiles: se recomienda HMA-OSS.

Compilación

Requisitos: JDK 17, Android SDK 34 (no se necesita NDK — los payloads son assets precompilados).

root@kitploit:~
JAVA_HOME=/path/to/jdk-17 ./gradlew :app:assembleRelease
# salida: app/build/outputs/apk/release/app-release.apk

local.properties y las claves de firma no se incluyen en el repositorio de forma intencionada. Para compilar una versión de release, especifica sdk.dir con tu propio SDK y crea tu propia clave o usa la firma de debug. El APK distribuido está firmado con la testkey de AOSP (alias testkey, contraseña android), por lo que se instala sobrescribiendo directamente sobre compilaciones firmadas con la testkey existente.

Integridad de los assets incluidos (SHA-256)

Créditos

Este proyecto no podría existir sin el siguiente software de código abierto.

  • YuKongA/ghostlock-app — aplicación GhostLock (base de UI/lógica, Apache-2.0)
  • diabl0w/ghostlock-q8q — payload del exploit q8q
  • NebuSec/CyberMeowfia · polygraphene/CyberMeowfia — investigación original de CVE-2026-43499
  • tiann/KernelSU — KernelSU (GPL-3.0)
  • RikkaApps/Shizuku — Shizuku (Apache-2.0)
  • BuSung-dev/Root-My-Galaxy — referencia de estructura del proyecto/releases
  • kuuky29/UniRoot — referencia de la función de auto-root al arrancar (auto-root on boot)

Para más detalles, consulta NOTICE.

Licencia

Se distribuye bajo la Apache License 2.0. Consulta LICENSE.

El binario ksud incluido y el módulo de kernel de KernelSU siguen la GPL-3.0 (consulta NOTICE).

Descargar herramienta
RevisiónPDAPayload del exploitksud
rev1F976NKSU1AZGIpreload.soksud
rev2F976NKSS2AZH7preload-azh7.soksud-azh7
rev3F976NKSU3AZI5preload-azi5.soksud-azi5
AssetSHA-256 (prefijo)
preload.so947099db3862efcc…
preload-azh7.so0408d45a1ba33701…
preload-azi5.sodb1b56b942ff03e6…
ksudc4830698accaa951…
ksud-azh7b140d354cffed359…
ksud-azi5784e4ea7ddee2f8c…