 coey0814/dirtyfrag-galaxy
Root temporal de KernelSU con un solo clic (carga tardía) para Samsung Galaxy mediante DirtyFrag (CVE-2026-43284). Sin Shizuku/PC/ADB.

한국어 · English
Herramienta que aplica root temporal con un solo clic (KernelSU late-load) en dispositivos Samsung Galaxy
mediante el exploit DirtyFrag (CVE-2026-43284).
Realiza directamente desde la app todo el proceso, desde el exploit hasta el KernelSU late-load, sin Shizuku, PC ni ADB.
⚠️ Advertencia
I am not responsible for bricked phones. — No me hago responsable de teléfonos brickeados.
- Esta herramienta utiliza un método de root temporal (late-load) que no flashea particiones, por lo que no activa el bit de garantía KNOX.
- Funciona en kernels vulnerables a DirtyFrag. En kernels no vulnerables o incompatibles, se detiene en la fase de verificación de patch/primitive y no continúa a la fase de obtención de root.
- Ejecútala únicamente en dispositivos de tu propiedad.
- Mientras el root esté activo, algunas apps (banca, gubernamentales, DRM, etc.) pueden detectar el root y negarse a ejecutarse.
- Sin garantía. Toda responsabilidad derivada del uso recae en el usuario.
Esta app selecciona automáticamente el módulo de kernel (KO) según la familia Android KMI (androidNN) + major.minor del kernel que muestra uname.
androidNNno necesariamente coincide con el número de versión de Android que ve el usuario; se refiere a la familia de kernel Android/KMI que muestrauname -r.
A continuación, los resultados medidos hasta la fecha.
| Dispositivo | Modelo | Kernel | Resultado |
|---|---|---|---|
| Galaxy Z Fold8 Ultra | SM-F976N (q8q) | 6.12.58-android16 | ✅ Éxito (referencia) |
| Galaxy S25 | SM-S931N (pa1q) | 6.6.98-android15 | ✅ Éxito |
| Galaxy S24+ | SM-S926N (e2s) | 6.1.157-android14 | ❌ CBC primitive NO-OP |
6.6.98-android15 y 6.12.58-android16, mientras que en 6.1.157-android14 se confirmó que el primitive CBC es NO-OP y no funcionó.6.1 = parcheado, 6.6 = vulnerable.android12-5.10
android13-5.10
android13-5.15
android14-5.15
android14-6.1
android15-6.6
android16-6.12
android17-6.18
Los KO correspondientes a los KMI anteriores están integrados en la app, pero no se garantiza su funcionamiento en todos los dispositivos/firmwares objetivo.
Los módulos solo pueden instalarse después de obtener root. Basta con seguir el orden indicado a continuación.
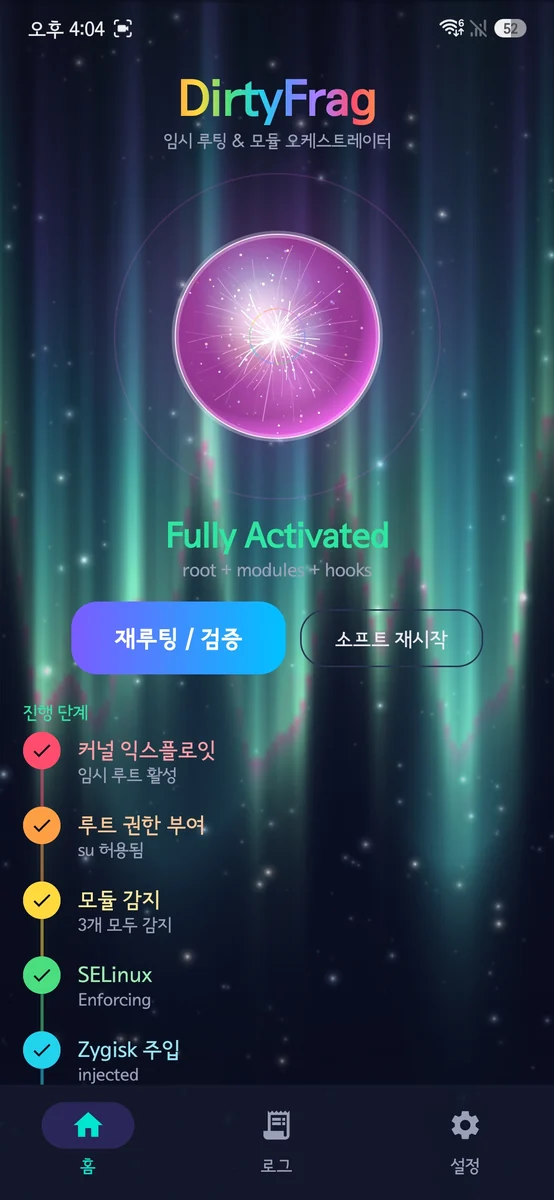
Al completar el paso 4, la app comprueba automáticamente los módulos y, si no están, muestra una notificación de "Se requiere instalar módulos" (+ botón "Abrir manager"). Instala Zygisk-Next y LSPosed (zip) en KernelSU Manager → Módulos.
Al volver a la app, se detecta automáticamente (no hace falta pulsar [Rootear] de nuevo). Cuando los módulos estén listos, aparece la notificación "Se requiere un reinicio suave (para el funcionamiento correcto de LSPosed)".
Pulsa [Reiniciar ahora] en la notificación o pulsa Reinicio suave en la pantalla de inicio de la app. Al completarse, el estado cambia a Fully Activated.
Si es necesario, activa Rooteo automático al arrancar en los ajustes para que el root se reaplique automáticamente tras reiniciar.
Resumen: root → instalación de módulos (guía por notificación) → detección automática → reinicio suave (notificación/un toque). Aunque no haya módulos, la fase de root se realiza con normalidad, y la app ofrece notificaciones, guías y ejecución con un toque en lugar de fallar de forma dura.
